CodeScoring: число критических уязвимостей в open source выросло в 4,9 раза
По данным CodeScoring, с января по сентябрь 2026 года опубликованы сведения о 3 566 критических уязвимостях в открытом ПО — в 4,9 раза больше, чем год назад.
 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
 giftdetect· подходящий подарок за минуты
Аналитики платформы безопасной разработки CodeScoring изучили критические уязвимости (CVSS 9,0 и выше) в открытом ПО за январь—сентябрь 2026 года. Согласно базе компании, за девять месяцев появились сведения о 3 566 таких уязвимостях. Это в 4,9 раза больше, чем за тот же период прошлого года, когда их было 723.
Рост в npm и Go
В отдельных экосистемах динамика ещё резче. В npm, каталоге компонентов для JavaScript, число критических уязвимостей выросло в 6,3 раза — с 89 до 562. Они затрагивают 39 127 стабильных версий пакетов против 3 844 годом ранее, то есть в 10,2 раза больше.
В Go критических уязвимостей стало в 5,1 раза больше: 396 вместо 78. Под их действие попадают 12 443 стабильные версии модулей против 5 995 год назад — рост в 2,1 раза.
У более чем двух третей критических уязвимостей 2026 года оценка CVSS предполагает сетевую атаку без предварительных прав доступа и без действий пользователя. Злоумышленнику не нужно красть учётные данные сотрудников или убеждать их открыть вредоносный файл: удару подвергается само доступное по сети ПО. Риск компрометации контура сохраняется, поэтому компаниям стоит быть внимательнее к таким объектам. Базы уязвимостей продолжают быстро пополняться: с 15 сентября по 15 октября 2026 года опубликованы данные о 4 609 новых уникальных уязвимостях всех уровней критичности в открытых компонентах.
Роль автоматизации и ИИ
В CodeScoring связывают скачок прежде всего с более активным поиском дефектов и расширением учёта. Исследователи используют автоматический анализ и инструменты на основе ИИ, а разработчики всё чаще системно раскрывают найденные ошибки. Современные методы аудита хорошо находят проблемы в давно применяемом коде, поэтому сведения об уязвимостях появляются и для библиотек, внедрённых много лет назад и не обновлявшихся.
Продуктовый аналитик CodeScoring Артём Максимов призывает организации регулярно проверять состав своего ПО и следить за новыми сведениями об уязвимостях компонентов — не только в готовых продуктах вендоров, но и на уровне их составляющих. В первую очередь, по его словам, нужно закрывать проблемы в действующих внешних сервисах, создающие прямой риск для непрерывности бизнеса. Помогает в этом композиционный анализ ПО: он автоматически отслеживает состав приложений, находит уязвимые зависимости и определяет версии, где проблемы устранены.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
giftdetect: подходящий подарок за минутыВыберите, кому, по какому поводу и с каким характером. Поисковик читает описания товаров местных магазинов и выводит то, что подходит. Бесплатно, без регистрации.
Ещё за этот день
Показать все →
SpiralAI перешла на четырёхдневку без снижения зарплат благодаря ИИ
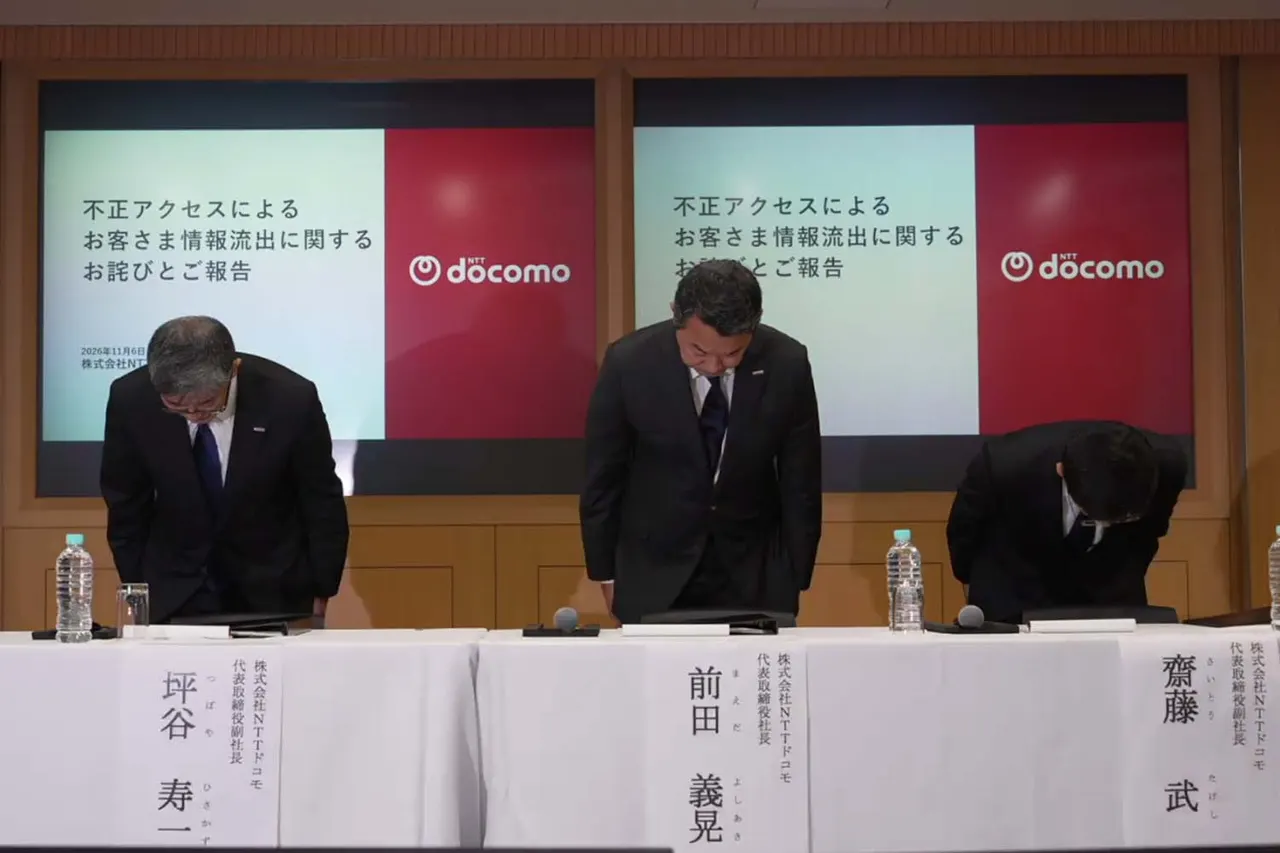
Утечка NTT Docomo: раскрыты тарифы и банковские данные клиентов
«МТС Линк» запустит платформу в Казахстане, Вьетнаме и Индонезии