ApplyNow: утечка данных 396 920 человек из-за непропатченной уязвимости
Японская рекрутинговая компания ApplyNow подтвердила утечку данных 396 920 человек: злоумышленники использовали известную уязвимость во внутреннем аналитическом инструменте.

 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
 giftdetect· подходящий подарок за минуты
Японская компания ApplyNow, работающая в сфере подбора персонала, 4 ноября сообщила, что при несанкционированном доступе к её сервисам утекли персональные данные 396 920 человек. В первом заявлении от 9 октября речь шла примерно о 390 тысячах; точное число установили по итогам расследования. У части пострадавших раскрыты также номера My Number, банковские реквизиты и номера базовой пенсии.
Какие данные утекли
Затронуты пользователи трёх сервисов: Interview Cloud (интервью), ApplyNow (отбор по видеозаписям) и ApplyNow Sign (электронные трудовые договоры) — соискатели, подписанты и корпоративные пользователи. Из них 30 067 человек заключили трудовой договор через ApplyNow Sign.
Во всех трёх сервисах утекли имена корпоративных пользователей, адреса электронной почты, хешированные пароли и сведения о правах доступа. В Interview Cloud затронуты также имена соискателей, их фонетическая запись, телефоны и e-mail, а у части — даты отклика и собеседования, дата рождения, пол и профессия.
В ApplyNow Sign у части людей раскрыты My Number, название банка и данные счёта, номер базовой пенсии, номер карты резидента, номер страхования по безработице, сведения о налоговом вычете на иждивенцев, дата рождения, пол и адрес. Данные кредитных карт, изображения удостоверяющих документов и видео интервью не пострадали. На 4 ноября вторичного ущерба, например злоупотребления данными, компания не обнаружила.
Как произошёл взлом
По данным расследования, злоумышленник проник в систему 9 августа через уязвимость во внутреннем инструменте анализа данных, получил права администратора, 23 и 26 августа просматривал часть базы, а 7 сентября выгрузил информацию целиком. В тот же день остановка инструмента помогла заметить аномалию; компания отключила поддельные учётные записи и закрыла каналы проникновения.
Причиной ApplyNow назвала то, что не знала об опубликованной поставщиком уязвимости и поздно установила исправление. Отсутствие ограничений по источнику подключения замедлило обнаружение подозрительных действий. Кроме того, из аналитического инструмента можно было обращаться к персональным данным, сроки хранения не были установлены, а данные компаний с истёкшими контрактами не удалялись.
Компания уже установила исправление и ограничила доступ к инструменту определёнными IP-адресами. Дальше она планирует удалять данные после окончания контрактов, внедрить автоматические уведомления о подозрительных операциях и задать сроки хранения персональных данных.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
giftdetect: подходящий подарок за минутыВыберите, кому, по какому поводу и с каким характером. Поисковик читает описания товаров местных магазинов и выводит то, что подходит. Бесплатно, без регистрации.
Ещё за этот день
Показать все →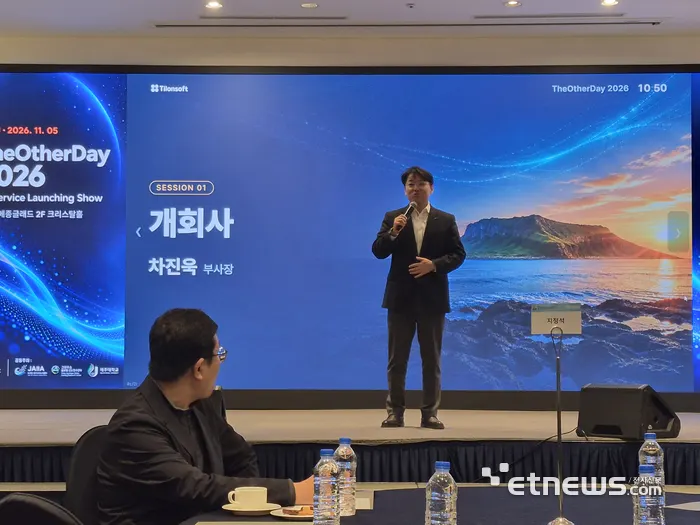
Tilon выпустила VDI DstationX с безопасным доступом к ИИ
Hyundai AutoEver: СП HMG AI Factory зарегистрировано, главой стал Квон
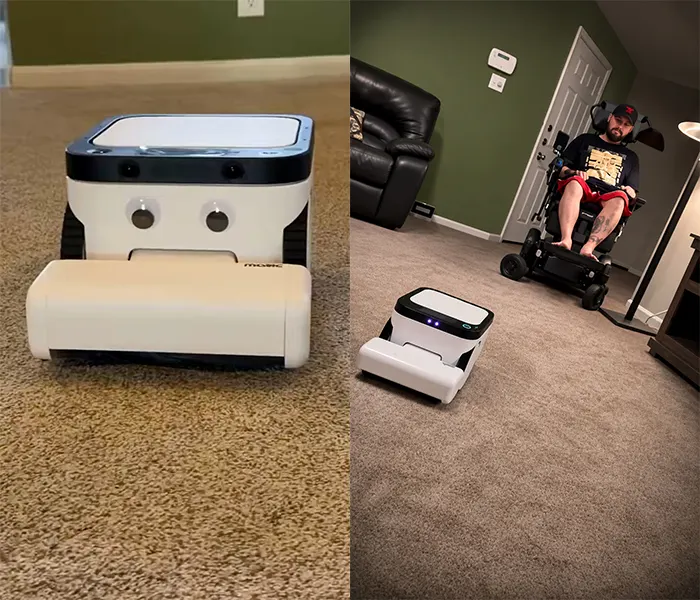
Пациент Neuralink управляет роботом-пылесосом Matic силой мысли



