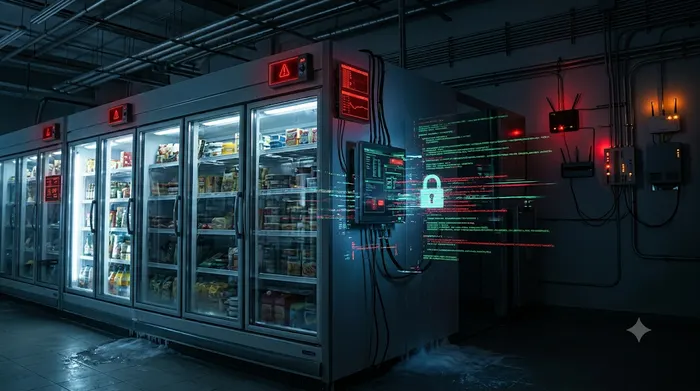
Zhakowane lodówki w sklepach: agencja ENISA ostrzega przed AGD
Po atakach na lodówki w europejskich supermarketach szef unijnej agencji cyberbezpieczeństwa ostrzega, że następne w kolejce mogą być routery i sprzęt AGD w domach.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Najpierw lodówki w supermarketach, potem może twoja pralka. Takie ostrzeżenie wystosował Juhan Lepassaar, dyrektor wykonawczy ENISA, unijnej agencji do spraw cyberbezpieczeństwa. Zhakowane lodówki to według niego dopiero początek.
Chodzi o kilka ostatnich tygodni cyberataków, które objęły europejskie supermarkety, a także garstkę placówek ochrony zdrowia. W rozmowie z AFP Lepassaar powiedział: „Dziś były lodówki, jutro mogą być routery, a pojutrze domowe urządzenia AGD, i tak dalej”.
Które urządzenia w domu są zagrożone?
Podłączone do internetu pralki, piekarniki, roboty sprzątające czy termostaty mogą stać się celem prób przejęcia kontroli. Lepassaar zwraca uwagę, że w każdej usłudze, od której zależymy, jest warstwa cyfrowa, czyli fragment kodu. Jeśli nie jest zabezpieczony, można go zhakować.
Podobnie mówi Christophe Bianco z Thales, odpowiedzialny tam za cyberbezpieczeństwo. Według niego lodówki to tylko „wierzchołek góry lodowej”. Sam ma podłączonego do sieci robota koszącego. Każde takie urządzenie poszerza obszar, który trzeba pilnować, a nie wszystkie przeszły kontrolę bezpieczeństwa.
Szef ENISA wymienia też groźniejsze scenariusze: ataki mogłyby sparaliżować służby, od których zależy życie, czyli policję, straż pożarną, szpitale i transport.
Kto stoi za atakami na lodówki?
We Francji władze oficjalnie przypisują ataki Shahid Kaveh, jednostce cybernetycznej irańskiej Gwardii Rewolucyjnej. Lepassaar odmówił komentarza w tej sprawie. Zaznaczył jednak, że Europa jest celem wielu podmiotów powiązanych z państwami, wśród nich z Chinami, Iranem i Koreą Północną.
Problem nie kończy się na Europie. FBI ostrzega przed „systemami atakowanymi na całym świecie”, a pod lupą są przemysłowe systemy chłodnicze i monitoringu łańcucha chłodniczego.
Co ma to zmienić?
UE stawia na Cyber Resilience Act, czyli akt o cyberodporności. Nakłada on obowiązki bezpieczeństwa na producentów urządzeń podłączonych do sieci i zacznie obowiązywać w przyszłym roku. Lepassaar uważa, że „wszystkim incydentom można zapobiec”, ale pytanie brzmi, czy jesteśmy gotowi w to zainwestować. Jego podsumowanie: cyberbezpieczeństwo „nie jest tanie”.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
TOI-2535 b zniknęła teleskopowi TESS. Astronomowie wiedzą już, czemu
Google Photos na Androidzie przestaje robić duplikaty po edycji
Luka worse_query w iPhonie: Binance ostrzega przed kradzieżą seed phrase