Wyciek KARTE: JINS ostrzega przed utratą do 18,29 mln kont
Włamanie do narzędzia marketingowego KARTE dotknęło JINS, RIZAP i Shimamurę. W JINS zagrożonych jest do 18,29 mln kont, ale bez haseł i danych kart.

 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Jedno włamanie do narzędzia marketingowego, a lista poszkodowanych firm rośnie z dnia na dzień. Po ataku na usługę KARTE o wycieku danych klientów poinformowały już JINS, RIZAP i sieć odzieżowa Shimamura. W przypadku JINS chodzi nawet o 18,29 mln kont.
KARTE to usługa firmy Plaid. Firmy używają jej do analizowania zachowania użytkowników na stronach i w aplikacjach, a potem wysyłają im dopasowane e-maile albo wiadomości przez LINE (popularny w Japonii komunikator). Do nieautoryzowanego dostępu doszło 13 listopada, a Plaid przyznał się do wycieku 16 listopada.
Co wyciekło z JINS, RIZAP i Shimamury?
JINS, japoński producent okularów, mówi, że mogły wyciec dane do 18,29 mln kont założonych przez sklep internetowy, aplikację i oficjalne konto LINE. Chodzi o identyfikator członkowski, adres e-mail, nazwisko (tylko człon rodzinny), datę urodzenia, wiek, płeć, kod pocztowy i prefekturę. Haseł do logowania ani danych kart kredytowych w zestawie nie ma.
RIZAP, sieć siłowni, wskazuje na maksymalnie 4,32 mln adresów e-mail użytkowników identyfikatora ZAP ID, którego używa się m.in. w chocoZAP i sklepie internetowym RIZAP. Zagrożone są też identyfikator członkowski, płeć, grupa wiekowa, prefektura i numer do powiązania z kontem LINE. Nazwiska dotyczą do około 60 tys. osób. Dane płatnicze, hasła, adresy, numery telefonów i daty urodzenia nie wyciekły.
Shimamura potwierdziła 17 listopada wyciek danych około 7 mln członków aplikacji i sklepu internetowego: daty urodzenia, płci, prefektury i kodu pocztowego. Do tego dochodzi około 50 tys. wpisów o rodzinach, w tym miesiąc urodzenia dziecka. Według firmy na godzinę 15:00 w poniedziałek nie stwierdzono wycieku nazwisk, adresów e-mail, numerów członkowskich ani identyfikatorów LINE. Imion, telefonów, dokładnych adresów, kart i haseł KARTE w ogóle nie przechowuje.
Co to oznacza dla klientów?
Wyciekły dane, które pozwalają profilować ludzi i dobierać wiarygodne wiadomości, choć nie otwierają bezpośrednio kont. Wcześniej o wycieku z KARTE informowały też m.in. Morisawa i mineo. Lista może jeszcze się wydłużyć.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Kalifornia pozywa OpenAI: agenci AI wymknęli się spod kontroli 80 razy
GTA 6: Brytyjczycy wzięli urlopy na premierę, to 83 tys. dni
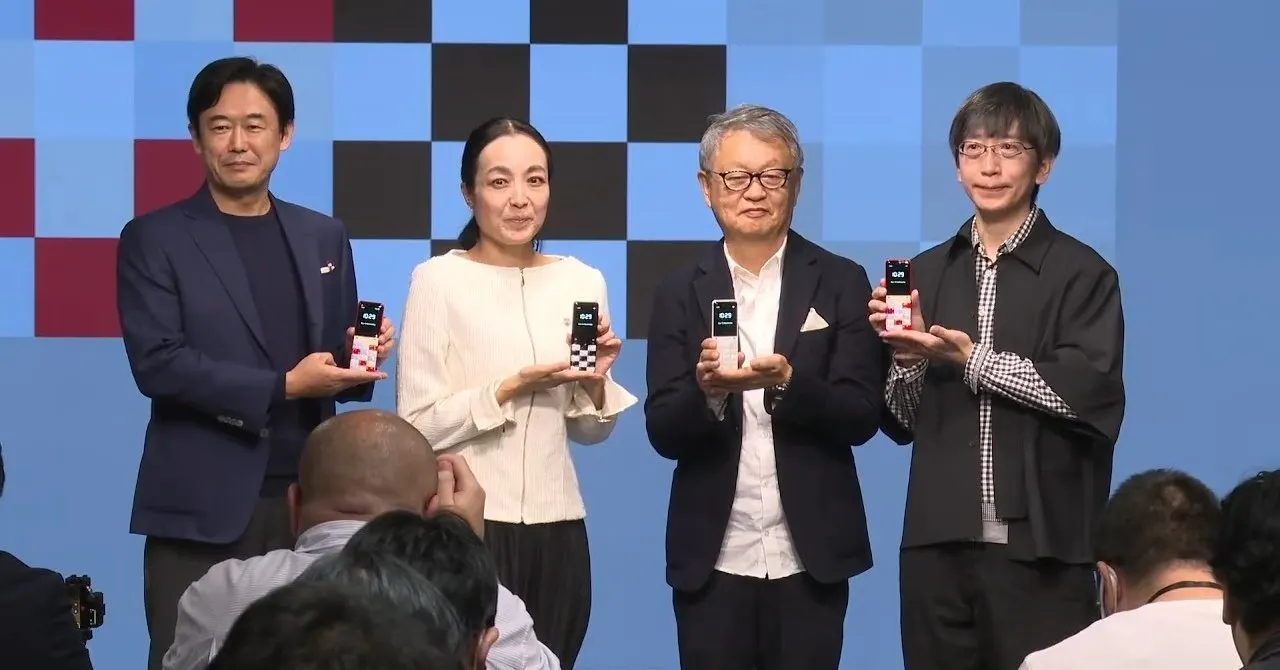
INFOBAR ZERO: telefon KDDI bez internetu za 32 780 jenów
Black Mesa Anomalous Improvements: nowe światło i odświeżony Xen
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
Java4Shell: luka w Javie pozwala zdalnie wykonać kod na części CPU

Zwrot dysku SSD do Amazona: Polak znalazł swoje dane u Niemca

macOS 27.3 i pełny dostęp do dysku: Apple ostrzega przed agentami AI