Java4Shell: luka w Javie pozwala zdalnie wykonać kod na części CPU
Luka Java4Shell w Javie umożliwia zdalne wykonanie kodu, ale tylko na wybranych procesorach. Zagrożone są też aplikacje klienckie, nie tylko serwery.

 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Java4Shell to nazwa nowej luki w Javie, która pozwala przeprowadzić atak typu RCE, czyli zdalnie uruchomić własny kod na cudzym komputerze. Jest jednak jeden istotny warunek: podatne są tylko niektóre procesory.
Nazwa przywodzi na myśl głośną lukę Log4Shell sprzed kilku lat, ale zakres problemu wygląda tu inaczej. Z dostępnych informacji wynika, że o skutkach decyduje sprzęt, na którym działa Java.
Czy Java4Shell dotyczy też klientów Javy?
Tak. Luka nie ogranicza się do serwerów. Podatne mogą być również programy klienckie napisane w Javie, a więc aplikacje uruchamiane na zwykłych komputerach, nie tylko usługi w centrach danych.
W dostępnych materiałach nie ma listy konkretnych procesorów ani wersji Javy, więc nie da się tu rzetelnie powiedzieć, czy dotyczy to Twojego sprzętu. Administratorzy powinni sprawdzić komunikaty producentów Javy i swoich dystrybucji oraz zainstalować poprawki, gdy tylko się pojawią.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
GTA VI w 30 FPS na wszystkich konsolach, także na PS5 Pro
CachyOS Package Installer 2.0 ma oszczędzić nowicjuszom terminal
YouTube: wyświetlenia z telewizorów liczą się więcej, wypłaty bez zmian
BGMI 4.7: wąż Jormungandr trafia na Erangel, Livik i Vikendi
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
Zwrot dysku SSD do Amazona: Polak znalazł swoje dane u Niemca

macOS 27.3 i pełny dostęp do dysku: Apple ostrzega przed agentami AI
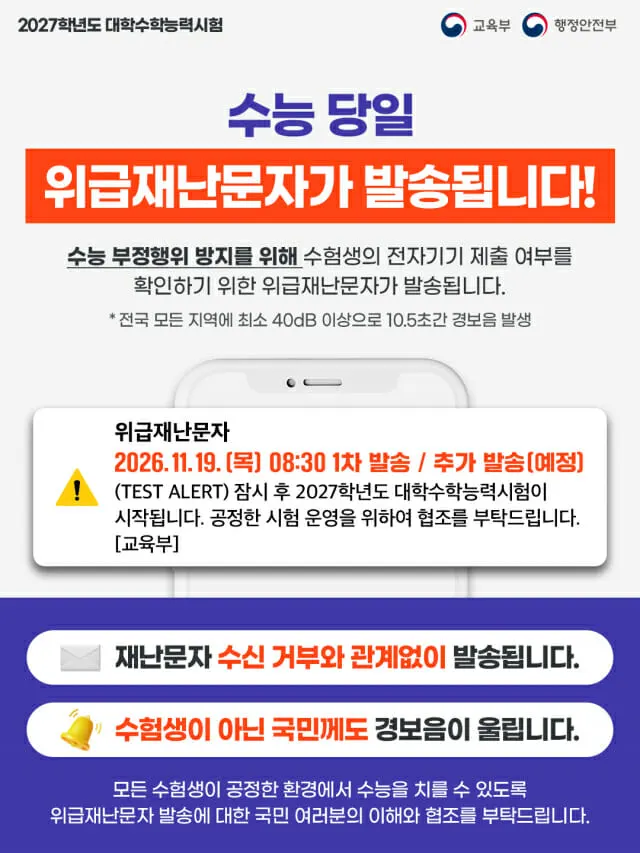
Alert alarmowy w CSAT zabrzmi na każdym telefonie, także wyciszonym