Wyciek danych CoinDCX: dostawca Plotline ujawnił dane klientów
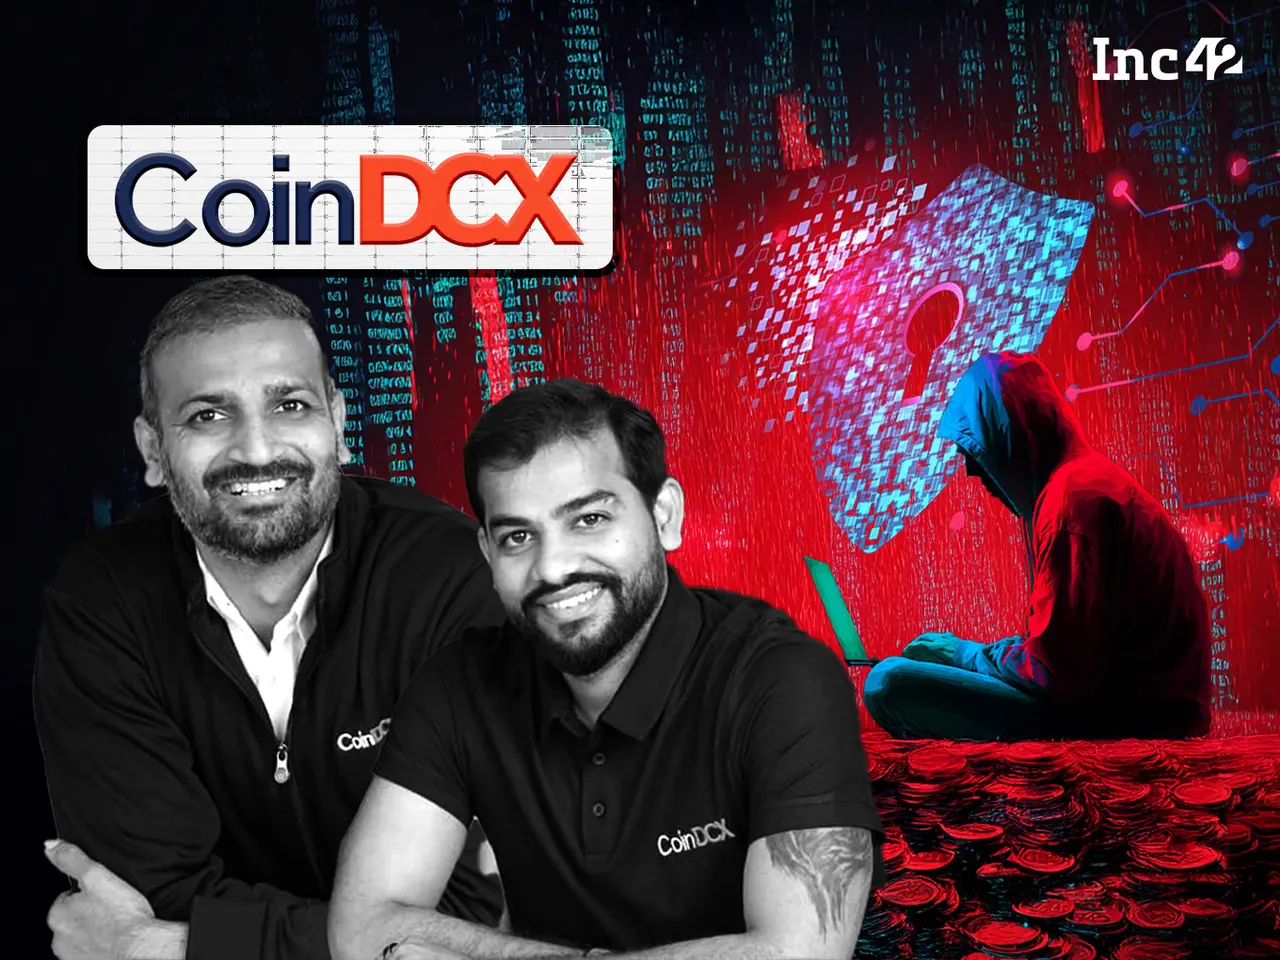
CoinDCX przyznaje, że hakerzy dwa razy włamali się w październiku do dostawcy komunikatów Plotline i zobaczyli imiona, e-maile i nazwy banków części użytkowników.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Giełda kryptowalut CoinDCX poinformowała klientów o wycieku danych, do którego doszło nie u niej, tylko u zewnętrznego dostawcy. Włamanie do firmy Plotline, która obsługuje wiadomości w aplikacji, objęło według giełdy „niewielką liczbę” użytkowników.
Co się stało w CoinDCX
Plotline to zewnętrzny dostawca, z którego CoinDCX korzysta do wysyłania powiadomień i komunikatów w aplikacji. W e-mailu do klientów giełda napisała, że do nieautoryzowanego dostępu doszło dwukrotnie: między 24 a 26 października oraz między 30 a 31 października.
CoinDCX, powołując się na informacje od Plotline, podała, że osoba trzecia zobaczyła imiona i nazwiska, adresy e-mail oraz nazwy banków dodanych do kont użytkowników. Giełda nie ujawniła, ilu klientów dotyczy sprawa, ani czy dane zostały pobrane, skopiowane lub przekazane dalej. Nie podano też, na czym polegał dostęp ani kto za nim stał.
Czy pieniądze użytkowników CoinDCX są bezpieczne?
Według giełdy tak. Plotline nie miał dostępu do wewnętrznych baz danych, systemów realizujących transakcje ani portfeli użytkowników. CoinDCX zapewnia, że środki i portfele klientów są „całkowicie bezpieczne i nietknięte”. Rzecznik firmy przekazał, że systemy giełdy nie ucierpiały, a poszkodowani użytkownicy zostali powiadomieni.
Giełda twierdzi, że ściśle współpracowała z Plotline, by potwierdzić pełne opanowanie incydentu. Wszczęła też przegląd zabezpieczeń dostawcy, jego praktyk ograniczania zbieranych danych oraz wewnętrznych procedur oceny ryzyka związanego z dostawcami.
Tło: dostawcy pod lupą
Sprawa wpisuje się w rosnącą uwagę, jaką budzą zewnętrzni dostawcy usług, w czasie gdy przybywa cyberataków wspieranych przez AI. Takie narzędzia potrafią pisać kod wykorzystujący luki na bieżąco i sprawdzać tysiące celów naraz, co skraca czas od odkrycia błędu do ataku.
Przed kilkoma tygodniami o poważnym incydencie poinformował też Binance, a według szacunków dotyczył on aktywów wartych 6,3 mld dolarów. W tym miesiącu badacze wykryli również złośliwe oprogramowanie na platformie Optimizely, a indyjski CERT-In ostrzegł sektor bankowy i finansowy przed atakami na interfejsy API płatności.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Gemini: wyłącz trenowanie AI na czatach i zachowaj historię
Awaria iCloud 17 listopada: App Store i Apple Music nie działały
macOS 27.3 beta 2: dostęp aplikacji do jednego folderu, nie całego dysku
Kto gra Lucię Caminos w GTA 6? To Manni L. Perez
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
Włamanie do Optimizely: malware na 178 stronach, m.in. IKEA i Zoom
Awarie w USA a luki znalezione przez AI: NSA łatała PHP
AI do ściągania na Telegramie: sprzedawcy wykorzystali aferę w Korei
