Awarie w USA a luki znalezione przez AI: NSA łatała PHP
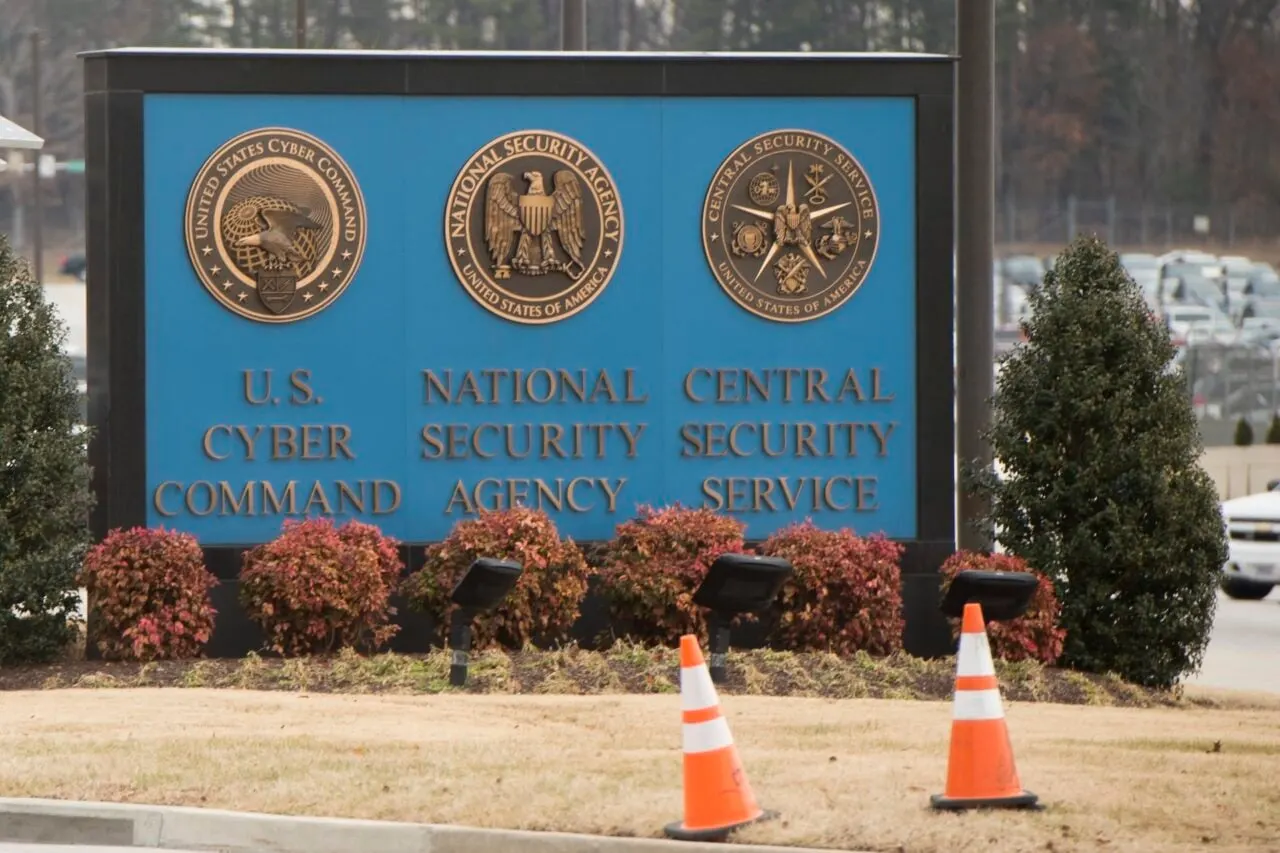
Urzędnicy mówili Kongresowi, że pośpiech w łataniu luk znalezionych przez AI może powodować awarie. We wtorek padła tajna sieć NSA po poprawkach do PHP.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Sztuczna inteligencja znajduje luki w oprogramowaniu tak szybko, że łatanie ich może psuć systemy, które miało chronić. Tak wynika z relacji urzędników, którzy w tym tygodniu informowali Kongres o fali awarii w USA.
Według doniesień Washington Sun, powołujących się na osoby zorientowane w sprawie, NSA i szefowie z Wall Street mówili kongresmenom, że niedawne awarie wiązały się z naprawianiem podatności wykrytych przez AI. „Te modele wskazują ogromne luki, więc rośnie presja, by łatać natychmiast”, powiedział gazecie urzędnik Kongresu. Jego zdaniem próbuje się wdrożyć naraz więcej poprawek, niż systemy były projektowane, by znieść.
Jakie awarie były w tym tygodniu?
W czwartek 12 listopada Microsoft miał awarię, która przez prawie dobę utrudniała pracę Outlooka, Teamsa i innych usług Microsoft 365. Firma tłumaczy ją częściowo lipcową aktualizacją z błędem, który mógł przeciążać serwery. Dzień później FAA zarządziła ogólnokrajowy zakaz startów na ponad cztery godziny. Urzędnicy wskazali na problem z łącznością, który mógł zacząć się od routera zainstalowanego podczas rutynowej konserwacji. W poniedziałek klienci dużych banków skarżyli się, że nie mogą wejść na konta ani robić przelewów. JPMorgan Chase obwinia błąd w wewnętrznych systemach.
We wtorek awaria dotknęła tajnej sieci łączności wewnętrznej NSA. Dyrektor Wywiadu Narodowego Jay Clayton powiedział w Fox Business, że przyczyną były poprawki na niedawno odkryte luki w PHP. Reuters podał, że te luki znaleziono z pomocą AI.
Microsoft i JPMorgan nie wiążą swoich awarii z łataniem luk z AI, a FAA podała inne, konkretniejsze wyjaśnienie. Nie wiadomo więc, ile incydentów rzeczywiście ma z tym związek.
Czy to był cyberatak?
Na razie nic na to nie wskazuje. Senator Mark Warner, wiceprzewodniczący senackiej komisji wywiadu, powiedział Financial Times, że nie ma oznak ataku, ingerencji z zagranicy ani skoordynowanej akcji. Jego zdaniem to skutek tego, jak szybko AI zmienia cyberbezpieczeństwo.
Sekretarz bezpieczeństwa krajowego Markwayne Mullin powtórzył to na przesłuchaniu w Izbie Reprezentantów. Ostrzegł jednak, że hakerzy powiązani z Iranem od miesięcy atakują amerykańską infrastrukturę: transport, ochronę zdrowia, wodę, energię i usługi finansowe. Dotąd skutki miały być lokalne i niewielkie.
Nicole Perlroth napisała na X, że jesteśmy zależni od systemów, których prawie nikt nie rozumie w całości, a atakujący mogą je badać w tempie maszyn.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Sam Altman o filmie Artificial: nie wchodzi do top 10 dziwactw
Orły zabijają pawiany o wadze 26 kg w Czadzie. Naukowców to zaskoczyło
Pixel Watch LTE w Verizon: właściciele nie mogą aktywować usługi
Aplikacje nudify: senatorowie naciskają Apple, Google i Meta
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →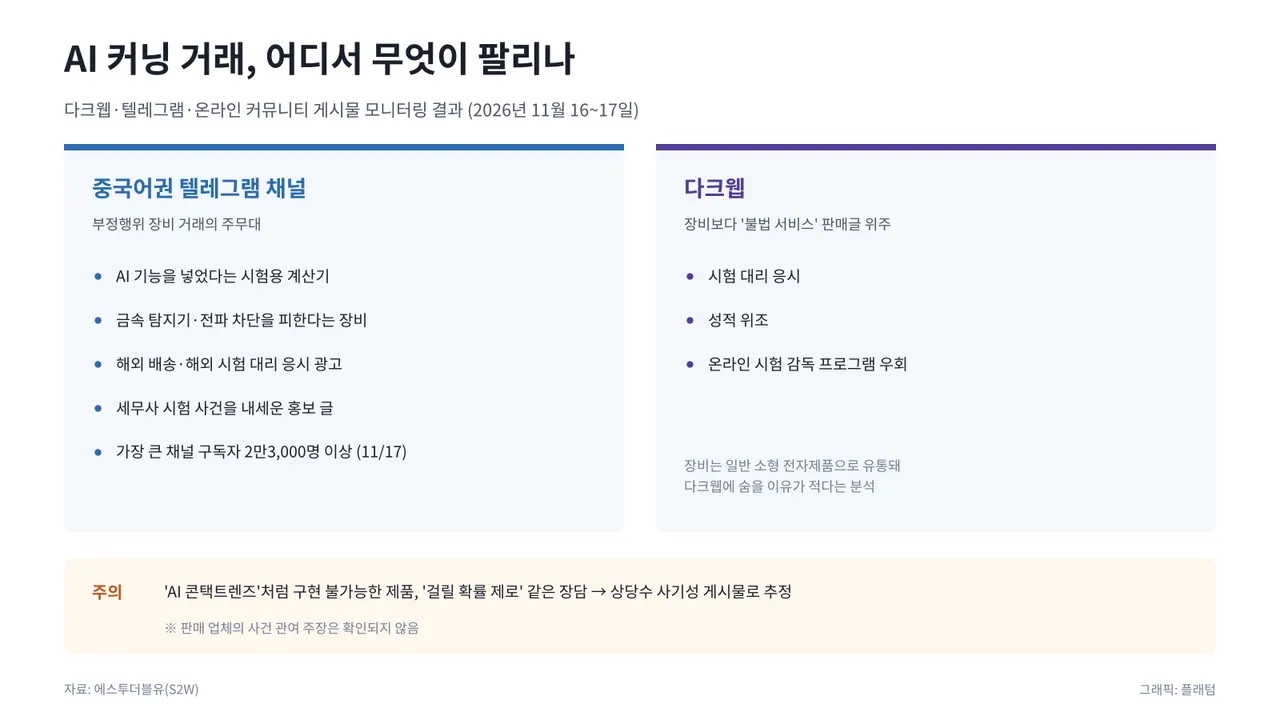
AI do ściągania na Telegramie: sprzedawcy wykorzystali aferę w Korei

Wyciek z KARTE: JINS, Shimamura i MUFG ucierpiały przez jedną platformę

Safe Exam Browser oszukany: zwykły Chrome przechodzi jako SEB
