sshhole: luka w OpenSSH na Linuksie z musl wpuszcza bez hasła
Krytyczna luka sshhole w OpenSSH, obecna od 2016 roku w systemach z biblioteką musl, np. Alpine, akceptuje dowolne hasło dłuższe niż 256 znaków.

 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Ujawniono krytyczną podatność o nazwie sshhole w OpenSSH działającym na systemach Linux z biblioteką musl. Błąd istnieje od 2016 roku i pozwala zalogować się na konta, które nie powinny mieć hasła, jeśli podany ciąg ma od 257 do 1024 znaków.
Problem dotyczy m.in. Alpine, OpenWrt, Buildroota i Yocto, a także wielu obrazów Docker. Konta z gwiazdką (*) w polu hasła, czyli użytkownicy korzystający wyłącznie z kluczy SSH, użytkownicy z LDAP czy root w Alpine, zaczynają przyjmować dowolne hasło o takiej długości.
Kogo to dotyczy
System jest podatny, gdy spełnione są jednocześnie wszystkie warunki:
- sshd działa w środowisku z biblioteką musl (Alpine, OpenWrt, Buildroot, Yocto);
- nie używa PAM (w Alpine pakiet openssh-server domyślnie jest skonfigurowany bez PAM, możliwe też, że w konfiguracji ustawiono UsePAM no);
- logowanie hasłem jest dozwolone, co jest ustawieniem domyślnym;
- w systemie jest konto z hasłem „*”;
- w systemie istnieje także inne konto z pełnoprawnym hasłem.
W oficjalnych obrazach Alpine dla AWS i Azure taka konfiguracja dotyczy domyślnego użytkownika alpine. Może on uruchamiać polecenia przez doas bez podawania hasła, co w praktyce oznacza uprawnienia roota.
Kto jest bezpieczny
Bezpieczni są użytkownicy Debiana, Ubuntu, Fedory i innych dystrybucji opartych na glibc. Podatności nie ma też tam, gdzie skonfigurowano PAM, ani w przypadku dropbear oraz OpenSSH w wersji z OpenBSD.
Błąd naprawiono w aktualizacji openssh 10.6p2. Administratorzy systemów z musl, zwłaszcza instancji Alpine w chmurze i kontenerów, powinni jak najszybciej zainstalować poprawkę.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →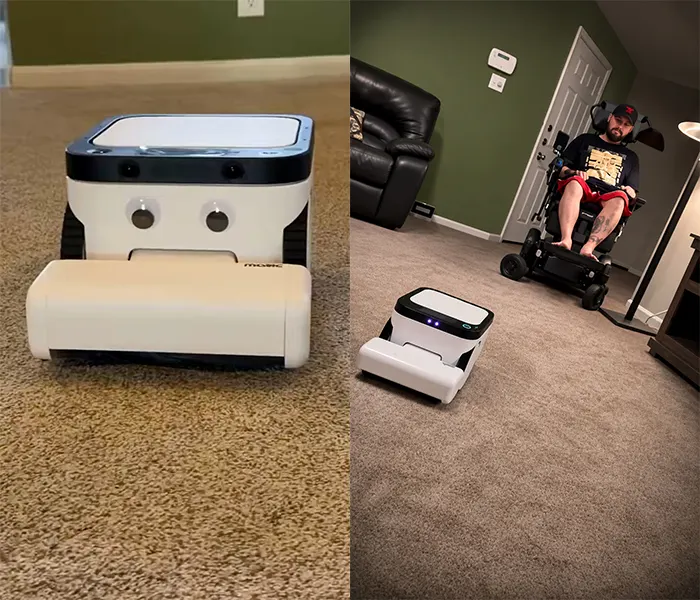
Pacjent Neuralink steruje robotem sprzątającym Matic samą myślą

ApplyNow: wyciek danych 396 920 osób przez niezałataną lukę

Chrome 157 łata 213 luk w zabezpieczeniach, w tym 7 krytycznych