ApplyNow: wyciek danych 396 920 osób przez niezałataną lukę
Japońska firma rekrutacyjna ApplyNow potwierdziła wyciek danych 396 920 osób. Atakujący wykorzystali znaną lukę w wewnętrznym narzędziu analitycznym.

 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Japońska firma ApplyNow z Tokio (dzielnica Minato) poinformowała 4 listopada, że w wyniku nieautoryzowanego dostępu do jej usług wyciekły dane osobowe 396 920 osób. W komunikacie z 9 października mowa była jeszcze o około 390 tys. osób; dokładną liczbę ustalono dopiero po dochodzeniu. U części poszkodowanych ujawniono m.in. numery My Number, dane kont bankowych i numery podstawowej emerytury.
Jakie dane wyciekły
Wyciek dotyczy użytkowników trzech usług: Interview Cloud (rozmowy kwalifikacyjne), ApplyNow (selekcja na podstawie nagrań wideo) oraz ApplyNow Sign (elektroniczne umowy o pracę). Są to kandydaci, osoby podpisujące umowy i użytkownicy firmowi. Wśród nich 30 067 osób to te, które zawarły umowę o pracę przez ApplyNow Sign.
W każdej z trzech usług ujawniono imiona i nazwiska użytkowników firmowych, adresy e-mail, zahaszowane hasła i informacje o uprawnieniach. W Interview Cloud wyciekły też dane kandydatów: imię i nazwisko, zapis fonetyczny, numer telefonu i e-mail, a u części także daty aplikacji i rozmów, data urodzenia, płeć i zawód.
W ApplyNow Sign u części osób ujawniono ponadto numer My Number, nazwę banku i dane rachunku, numer podstawowej emerytury, numer karty pobytu, numer ubezpieczenia na wypadek bezrobocia, informacje o ulgach na osoby na utrzymaniu oraz adres. Nie wyciekły numery kart kredytowych, skany dokumentów tożsamości ani nagrania rozmów. Do 4 listopada firma nie stwierdziła wtórnych szkód, takich jak nadużycia danych.
Przebieg ataku i przyczyny
Zgodnie z ustaleniami spółki atakujący wykorzystali lukę w wewnętrznym narzędziu do analizy danych i 9 sierpnia włamali się do systemu. Zdobyli uprawnienia administratora, 23 i 26 sierpnia przeglądali fragmenty bazy, a 7 września pobrali dane hurtowo. Tego dnia zatrzymanie narzędzia pozwoliło wykryć anomalię, po czym firma zablokowała fałszywe konta i drogi dostępu.
Jako przyczynę ApplyNow wskazała brak wiedzy o opublikowanej przez dostawcę luce i opóźnienie we wdrożeniu poprawki. Brak ograniczeń adresów źródłowych wydłużył wykrycie nietypowych operacji. Narzędzie miało też wgląd w dane osobowe, a firma nie określiła okresu ich przechowywania, więc informacje klientów po wygaśnięciu umów nie były usuwane.
Spółka wdrożyła już poprawkę i ograniczyła dostęp do narzędzia do wybranych adresów IP. Planuje usuwanie danych po zakończeniu umów, automatyczne alerty o podejrzanych operacjach i ustalenie okresów przechowywania danych.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Hyundai AutoEver: spółka HMG AI Factory ruszyła pod wodzą Kwona
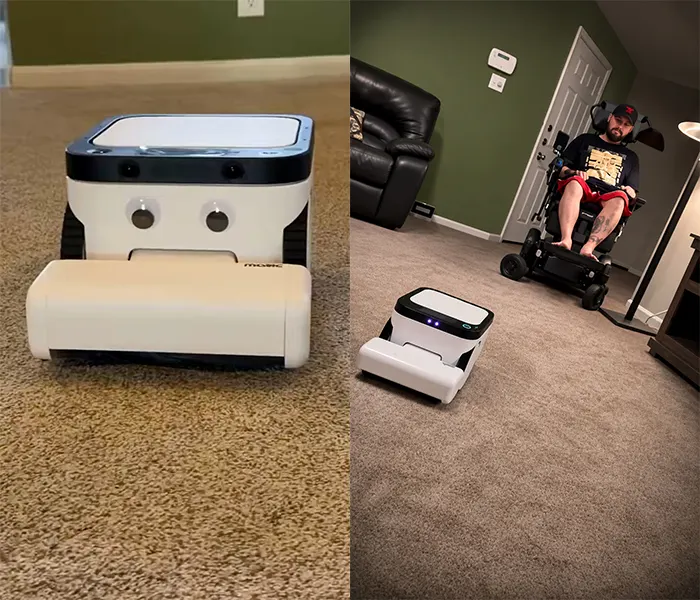
Pacjent Neuralink steruje robotem sprzątającym Matic samą myślą

Chrome 157 łata 213 luk w zabezpieczeniach, w tym 7 krytycznych