Java4shell (CVE-2026-114938): luka w Javie i skrypt bez ataku
Krytyczny błąd Java4shell pozwala przejąć serwer bez logowania. Koreańska firma wydała skrypt, który sprawdza podatność, nie wysyłając żadnego ataku.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
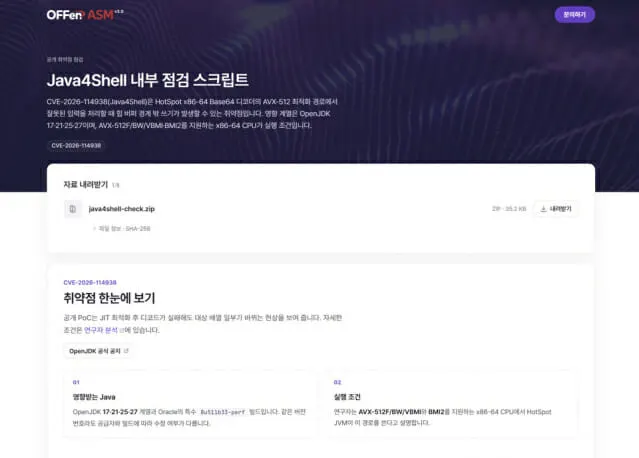
Java4shell to nowa krytyczna luka w Javie, która pozwala zdalnie uruchomić złośliwy kod na serwerze bez logowania. Koreańska firma Enki WhiteHat opublikowała skrypt, który sprawdza, czy system jest podatny, i nie musi go przy tym atakować.
Firma udostępniła skrypt oraz raport analityczny 18 listopada. Błąd, oznaczony jako CVE-2026-114938, dotyczy funkcji przyspieszającej dekodowanie Base64. Przy przetwarzaniu spreparowanych danych uszkadzana jest pamięć, a to otwiera drogę do zdalnego wykonania kodu (RCE). Skala CVSS v4.0 daje mu 9,2 punktu, czyli ocenę „krytyczną”. Grozi wyciekiem poufnych danych i przerwaniem działania usług.
Raport wskazuje jako podatne wersje OpenJDK 17, 21, 25 i 27. Przyczyną jest błąd w ścieżce optymalizacji AVX-512 dekodera Base64 na architekturze x86-64.
Jak działa skrypt sprawdzający Java4shell?
Zwykłe skanowanie z zewnątrz polega na wysyłaniu spreparowanych danych, a to może zawiesić podatny proces i przerwać usługę. Skrypt Enki WhiteHat robi inaczej: bez żadnych danych atakujących ocenia podatność na podstawie informacji z samego środowiska. Sprawdza architekturę pliku wykonywalnego, dostawcę, wersję oraz obsługę instrukcji AVX-512F, BW, VBMI i BMI2.
Skrypt pobiera się ze specjalnej strony diagnostycznej. Wynik brzmi „podejrzenie podatności”, „używana wersja poprawiona” albo „warunki wykonania niespełnione”. Raport opisuje też przyczynę błędu, doraźne środki zaradcze i sposób wdrożenia oficjalnej poprawki.
Dlaczego to ważne
Java stoi za systemami backendowymi instytucji publicznych, banków i dużych firm. Nawet bezpieczny kod własnej aplikacji nie pomoże, jeśli środowisko uruchomieniowe ma dziurę. Według danych koreańskiego ministerstwa spraw wewnętrznych 11 132 publiczne systemy informacyjne, czyli 71,28%, zbudowano w Javie. PHP ma 6,58%. Część lokalnych produktów, jak groupware, ERP czy SSO, dostarcza własną, starą wersję JDK. Aktualizacja Javy w systemie operacyjnym wtedy nie wystarczy.
Koreańska agencja KISA zaleciła aktualizację 18 listopada. Oracle 17 listopada wydał pilną łatkę, która naprawia 640 podatności w 21 rodzinach produktów. Szef Enki WhiteHat Lee Seong-kwon zaapelował o szybkie wykrycie narażonych zasobów i załatanie ich, zanim zrobią to atakujący. Firma wcześniej publikowała podobne narzędzia dla PHP2shell i Node2shell.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Sprawdzanie wideo AI w TikToku: wgraj plik, ale jest haczyk
Kim Beom-su uniewinniony w sprawie SM Entertainment także w apelacji
Egzamin CSAT w Korei: 111 przypadków z elektroniką, 5 realnych oszustw
PS4 jako lokalny LLM: konsola z 2013 r. uruchamia Qwen3.5-9B
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
pass1111 to najczęściej wyciekające hasło w Japonii według NordPass
Hankoya.com: wyciek danych 8220 kart ze sklepu z pieczęciami

Dizigom zamknięty: turecki serwis piracki miał 21 mln wizyt
