Hankoya.com: wyciek danych 8220 kart ze sklepu z pieczęciami
Japoński sklep z pieczęciami Hankoya.com przyznaje, że zmanipulowana strona płatności mogła wysłać osobom trzecim pełne dane 8220 kart, z kodami CVV włącznie.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Wpisałeś numer karty w sklepie internetowym i wcisnąłeś „zapłać”? W przypadku japońskiego sklepu Hankoya.com ta prosta czynność mogła skończyć się wysłaniem danych karty przestępcom. Firma poinformowała 19 listopada, że wyciek mógł objąć 8220 kart.
Hankoya.com sprzedaje w sieci hanko, czyli osobiste pieczęcie, których w Japonii używa się zamiast podpisu. Po włamaniu, o którym spółka poinformowała już 16 listopada, strona płatności została zmieniona tak, że dane wpisywane przez klientów trafiały na zewnątrz.
Kogo dotyczy wyciek danych z Hankoya.com?
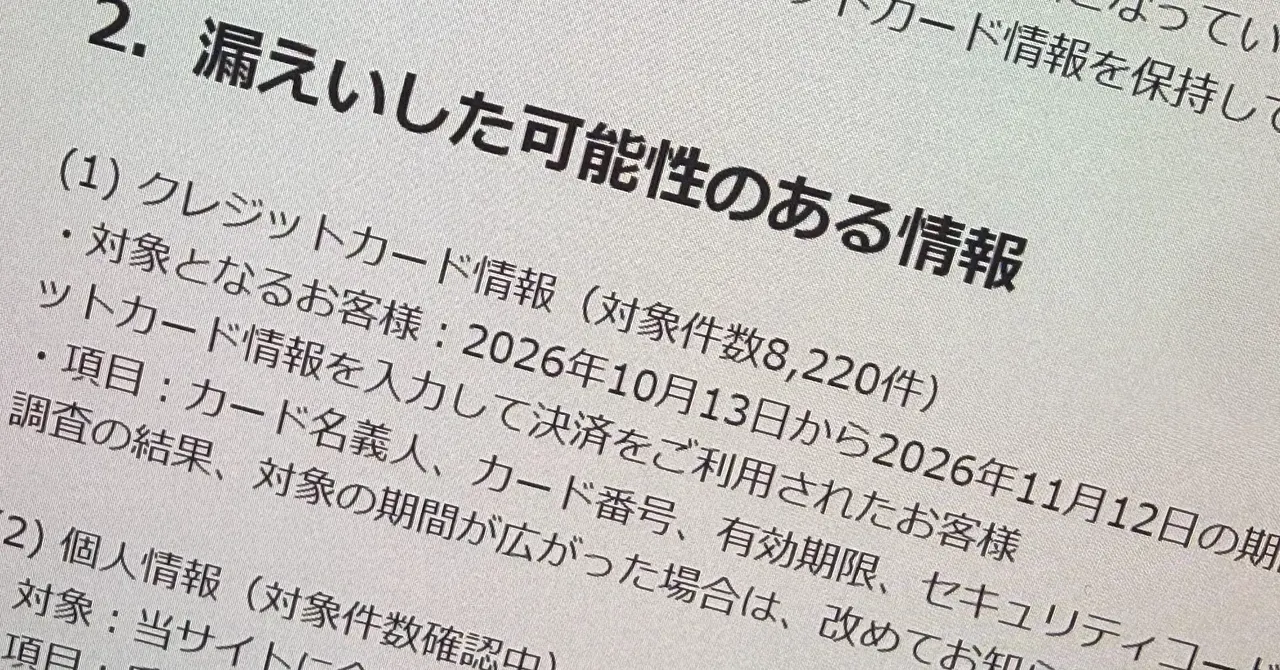
Problem dotyczy klientów, którzy między 13 października a 12 listopada płacili kartą na stronie sklepu z komputera. Mogły wyciec numer karty, kod zabezpieczający, imię i nazwisko posiadacza oraz data ważności.
Firma podkreśla, że sama nie przechowuje danych kart, więc nie wyciekły one z jej serwerów. Dane przechwytywała zmanipulowana strona płatności.
Mogły też wyciec dane osobowe osób, które założyły konto lub złożyły zamówienie: imię i nazwisko, adres, numer telefonu, e-mail, data urodzenia, nazwa firmy, login, treść zamówienia, płeć oraz hasła w postaci skrótów (hashy). Liczba takich osób jest nadal ustalana. Wycieku danych odcisków pieczęci nie potwierdzono.
Co zrobił sklep?
Włamanie wykryto 12 listopada. Firma odcięła powiązane systemy i wyłączyła wszystkie usługi serwisu. Dzień później zgłosiła sprawę policji, a 16 listopada powiadomiła japoński urząd ochrony danych osobowych.
Badanie prowadzi zewnętrzna wyspecjalizowana firma i jeszcze się nie zakończyło. Sklep współpracuje z wydawcami kart i dalej monitoruje transakcje wykonane zagrożonymi kartami. Od 19 listopada poszkodowani klienci dostają indywidualne wiadomości, głównie e-mailem.
To kolejny przypadek w Japonii. Podobne podejrzenia padły niedawno wobec firm Rokkatei, Edion i Good Smile Company.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
PS4 jako lokalny LLM: konsola z 2013 r. uruchamia Qwen3.5-9B
pass1111 to najczęściej wyciekające hasło w Japonii według NordPass
AT 2025abao: astronomowie widzieli, jak gwiazda pochłania drugą