Cyber Resilience Act: tanie myszki bezprzewodowe pod presją UE
Od grudnia 2027 roku producenci nawet najtańszych myszek bezprzewodowych muszą spełnić unijne wymogi cyberbezpieczeństwa. Dodatkowe koszty mogą uderzyć głównie w budżetowe modele.
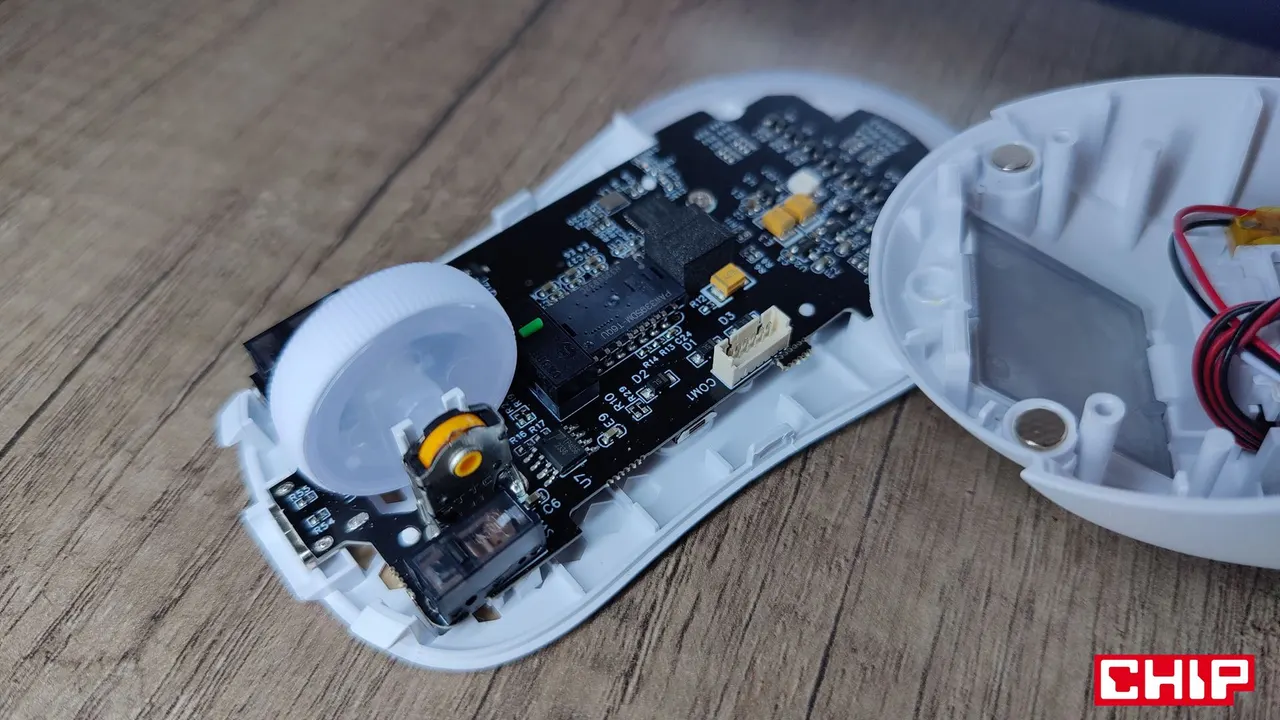
Od 11 grudnia 2027 roku producenci myszek bezprzewodowych, także tych najtańszych, będą musieli spełnić wymogi unijnego Cyber Resilience Act (CRA), czyli rozporządzenia UE 2024/2847. Dodatkowe koszty mogą najmocniej odbić się na budżetowych konstrukcjach.
Nawet prosta mysz za kilkadziesiąt złotych ma kontroler, oprogramowanie układowe i moduł radiowy komunikujący się z odbiornikiem USB. CRA obejmuje szeroką kategorię produktów z elementami cyfrowymi, więc dotyczy również urządzeń peryferyjnych. Przepisy obejmują także sprzęt przewodowy, dlatego powrót do kabla nie zwalnia producenta z nowych obowiązków.
Co dokładnie wymaga CRA
Rozporządzenie nie nakazuje szyfrowania każdego połączenia radiowego. Wymaga natomiast ochrony poufności i integralności danych, zabezpieczenia przed nieautoryzowanym dostępem oraz ograniczania ryzyka wykorzystania podatności. Szyfrowanie to jeden ze sposobów, a konkretne rozwiązania zależą od oceny ryzyka. Zagrożenie jest realne: w 2016 roku badacze Bastille ujawnili podatności MouseJack, które pozwalały wysyłać do komputera spreparowane polecenia udające naciśnięcia klawiszy, nawet z odległości do 100 metrów. Szyfrowana komunikacja nie jest nowością, bo zapewnia ją np. Logitech Logi Bolt.
Koszty uderzą w małych graczy
Producenci muszą też dokumentować ryzyko, obsługiwać zgłoszenia podatności i zapewniać wsparcie bezpieczeństwa, co do zasady przez co najmniej pięć lat, chyba że uzasadniony przewidywany czas używania produktu jest krótszy. Przepisy o zgłaszaniu poważnych incydentów i aktywnie wykorzystywanych podatności obowiązują już od 11 września 2026 roku.
Dla dużych firm to rozbudowa istniejących procesów, ale mniejsze marki korzystające z gotowych kontrolerów i oprogramowania podwykonawców mogą mieć większy kłopot. Badanie ENISA z czerwca 2026 roku, obejmujące 194 organizacje, pokazało, że choć 66% respondentów słyszało o CRA, aż 142 wskazało potrzebę wsparcia finansowego. Badanie nie dotyczyło wyłącznie producentów peryferiów.
Starsze myszki nie znikną ze sklepów automatycznie. Egzemplarze wprowadzone na rynek UE przed 11 grudnia 2027 roku zasadniczo nie muszą spełniać nowych wymagań konstrukcyjnych, o ile nie zostaną istotnie zmodyfikowane. Wyjątkiem są obowiązki zgłaszania podatności i incydentów. Nowo wprowadzane sztuki muszą jednak być zgodne z przepisami, nawet jeśli ich projekt jest starszy.
Największym wyzwaniem nie jest więc samo szyfrowanie, lecz utrzymanie zaplecza cyberbezpieczeństwa. Skutkiem mogą być wyższe ceny, mniej najtańszych modeli albo większe zainteresowanie konstrukcjami przewodowymi.
Aplikacje warte uwagi
 SUMO: łamigłówka liczbowa
Wybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
 Dialo: ucz się języków, mówiąc
Rozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
 ediviewer: czytaj pliki EDI jak dokumenty
Otwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
Więcej z tego dnia
Zobacz wszystkie →
Mapa dochodów w Hiszpanii: atlas INE pokazuje różnice ulica po ulicy
Fritzbox: jak długo router dostanie aktualizacje FritzOS
SUSE zwolni co dziesiątego pracownika przez automatyzację i AI
Die Höhle der Löwen, sezon 20: które deale sfinalizowano
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
Guardia Civil kupuje za 2,5 mln euro system do zdalnego dostępu do telefonów
Amutable otwiera podgląd Linuksa, który dowodzi własnego stanu
Haker użył Claude i DeepSeek do ataku na 9 banków w Korei Płd.