CTS Strasbourg: wyciek danych 230 tys. kont klientów przez API
Operator transportu w Strasburgu, CTS, informuje o kradzieży danych z ok. 230 tys. kont klientów przez podatny interfejs API. Hasła i dane bankowe nie wyciekły.
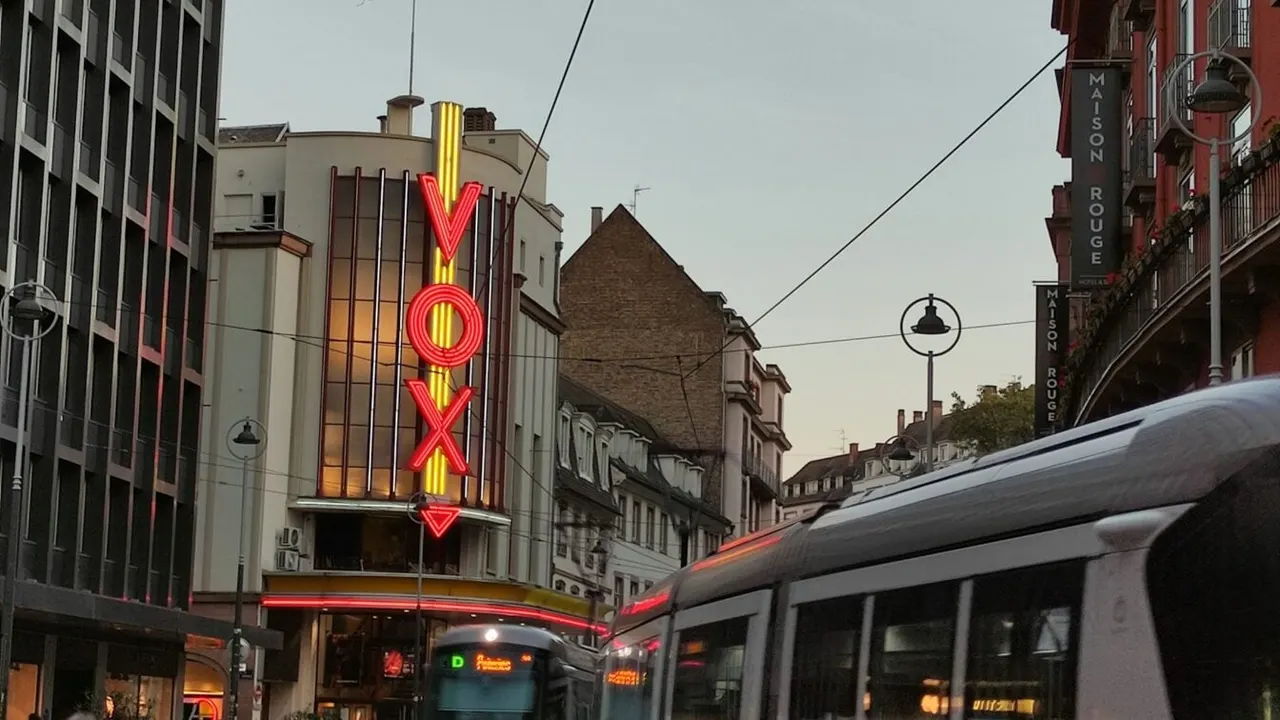
Strasburski przewoźnik Compagnie des transports strasbourgeois (CTS), który obsługuje autobusy i tramwaje w aglomeracji, potwierdził wyciek danych. Według komunikatu spółki z kont około 230 tys. klientów, czyli blisko 40 proc. użytkowników, wykradziono informacje osobowe. CTS mówi o „nielegalnym wykorzystaniu” swojej strony internetowej.
Skradzione dane obejmują imię, nazwisko, datę urodzenia, adres pocztowy i identyfikator klienta. Firma zapewnia, że dane bankowe i hasła nie zostały objęte wyciekiem.
Jak doszło do ataku
Atak miał miejsce w nocy z niedzieli 18 na poniedziałek 19 października. Dyrektor CTS Emmanuel Auneau przekazał, że zespoły zauważyły nietypowo duże obciążenie bazy danych. Jak wyjaśnia spółka, serwery nie zostały naruszone, a hakerzy nie włamali się do systemu informatycznego. Przestępcy wykorzystali podatny interfejs programistyczny (API), który umożliwia oprogramowaniu komunikację ze stroną CTS.
Po wykryciu incydentu wyciek zatrzymano, a zabezpieczenia strony wzmocniono. O sprawie poinformowano francuski urząd ochrony danych CNIL, a do prokuratury w Strasburgu ma trafić zawiadomienie. To nie pierwszy taki incydent: w 2024 roku CTS odnotował już nieuprawniony dostęp do części kont klientów.
Na co uważać
Wszyscy poszkodowani otrzymali w tym tygodniu wiadomość e-mail. Główne ryzyko to phishing, ponieważ zdobyte dane mogą uwiarygodnić fałszywe wiadomości. CTS przypomina, że nigdy nie prosi klientów o płatności ani o podanie danych bankowych e-mailem. W razie wątpliwości nie należy klikać w linki, lecz wejść na oficjalną stronę lub do aplikacji mobilnej.
Sprawa wpisuje się w długą listę francuskich instytucji dotkniętych wyciekami, wśród których są urzędy podatkowe, operatorzy telekomunikacyjni i dziesiątki federacji sportowych. Z badania platformy Cybermalveillance wynika, że w tym roku zhakowano niemal połowę Francuzów.
Więcej z tego dnia
Zobacz wszystkie →VUSE XR pozyskuje 1,2 mln euro na szkolenia w rzeczywistości mieszanej
Braid, dawniej Next Communications, pozyskuje 34,13 mln euro
Amazon rozszerza Alexę o ponad 100 funkcji zakupowych