Claude Code i settings.local.json: hasła trafiły na GitHuba
Kliknięcie „nie pytaj ponownie” w Claude Code może zapisać hasło w pliku, który potem trafia na GitHuba. Badacze znaleźli około 1100 takich plików.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Wystarczy kliknąć „Yes, and don’t ask again” w Claude Code, żeby hasło wylądowało w pliku settings.local.json. A stamtąd bywa już blisko do publicznego repozytorium na GitHubie.
Firma Apiiro, która sprzedaje narzędzia do bezpieczeństwa aplikacji i agentów AI, przejrzała publiczny GitHub. Według The Hacker News i Ars Technica znalazła 104 185 kopii pliku .claude/settings.local.json w 103 617 repozytoriach. Około 1,1 proc., czyli 1122 kopie, zawierało co najmniej jeden sekret. Dotyczyło to 63 organizacji, głównie firm programistycznych. Badacze nie sprawdzali, czy te klucze nadal działają, więc to ryzyko ujawnienia, a nie udowodnione włamanie. Jedna z powiadomionych firm potwierdziła jednak, że jej klucz był wtedy aktywny.
Jak hasło trafia do settings.local.json?
Według dokumentacji Anthropic w trybie ręcznym Claude Code pyta przed większością poleceń powłoki. Po wybraniu „nie pytaj ponownie” reguła zapisuje się w .claude/settings.local.json w katalogu repozytorium. Czasem to wzorzec w rodzaju npm test *, czyli bez sekretu. Czasem jednak cała konkretna komenda, a jeśli zawierała hasło, token lub ciąg połączenia, trafia do pliku jawnym tekstem.
Dlaczego „lokalny” plik trafia na GitHuba?
Gdy Claude Code sam tworzy ten plik, dopisuje go do globalnych wykluczeń gita, ale tylko na danym komputerze. Do .gitignore projektu go nie dodaje. Na nowym laptopie, w CI albo po git clone u kolegi ochrony może więc nie być. Jeśli plik trafił już do indeksu, wykluczenia i tak nie pomogą.
Według Apiiro w 539 z 1105 prześledzonych repozytoriów plik zmieniał commit ze wskazanym współautorem Claude. Boris Cherny, szef Claude Code, napisał na Hacker News, że plik powinien zostać lokalny, a w tych przypadkach ktoś utworzył go i zacommitował ręcznie.
Co zmieniła aktualizacja 2.1.323?
Wieczorem 12 listopada Anthropic wydało Claude Code 2.1.323. Wersja nie zapisuje już takich reguł, a w changelogu opisano też przypadek, gdy plik mógł nie trafić do globalnych wykluczeń, bo folder stał się repozytorium później albo pracujesz na nowej maszynie.
Warto więc zaktualizować narzędzie i zajrzeć do swoich repozytoriów. Wspólnego pliku .claude/settings.json nie wolno wyrzucać na ślepo, bo zawiera ustawienia zespołu. Jemu też warto się przyjrzeć: według The Hacker News sekrety znaleziono w 298 z 76 011 publicznych kopii.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
ARTEX: framework AI do ataków na banki i chmury w 3 godziny
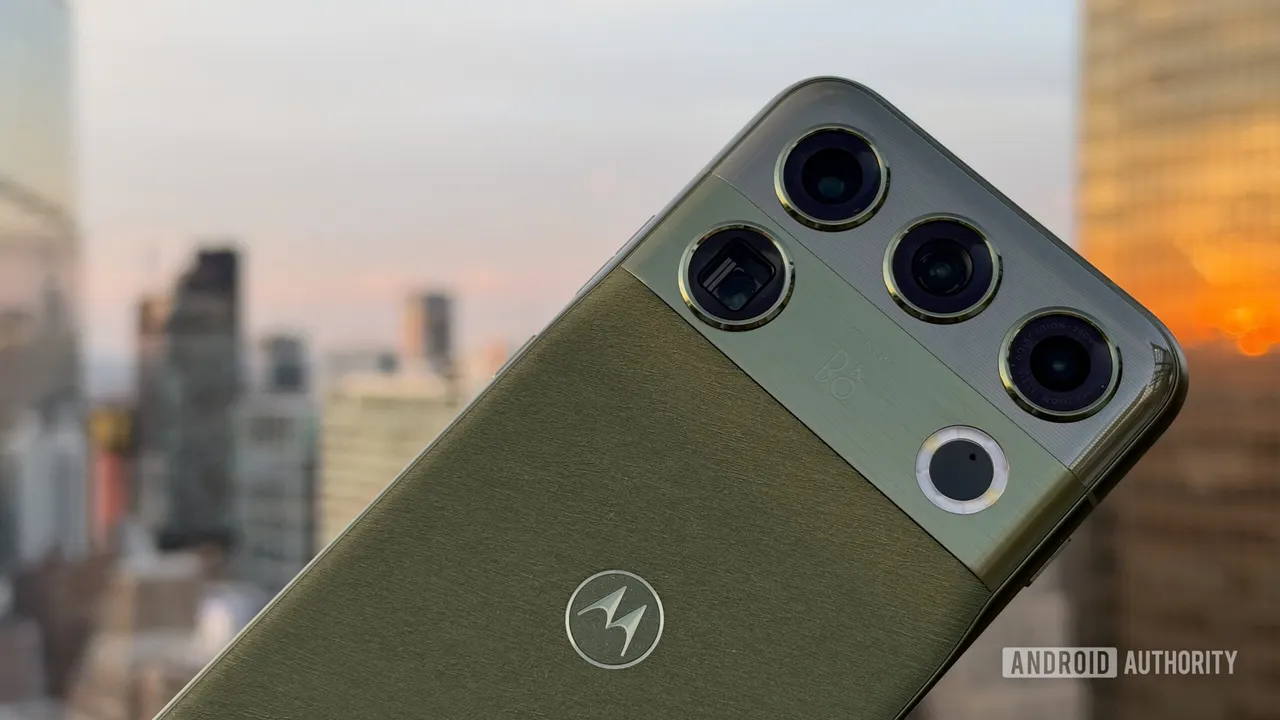
Motorola Signature 27 w Niemczech z baterią 5500 mAh zamiast 7000

EMIAS: skrypt do przeglądarki łapie odwołane wizyty u lekarza