CERT-In ostrzega przed lukami w aplikacjach Tata Motors
Indyjska agencja CERT-In ostrzegła przed lukami w wybranych wersjach aplikacji Tata Motors dla właścicieli aut spalinowych i elektrycznych.

 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Indyjski zespół reagowania na incydenty cyberbezpieczeństwa CERT-In wydał ostrzeżenie dotyczące luk w zabezpieczeniach aplikacji połączonych pojazdów Tata Motors. Problem dotyczy określonych wersji programów, z których korzystają właściciele samochodów z silnikami spalinowymi (ICE) oraz aut elektrycznych (EV).
Co wiadomo
Z dostępnych informacji wynika, że podatności występują wyłącznie w wybranych wersjach aplikacji. Nie podano szczegółów technicznych ani skali ewentualnych nadużyć, dlatego nie wiadomo, jakie dane lub funkcje pojazdu mogłyby zostać narażone.
Ostrzeżenie ponownie zwraca uwagę na ryzyka związane z cyberbezpieczeństwem w pojazdach połączonych z siecią. Aplikacje mobilne łączące kierowcę z samochodem stają się coraz ważniejszym elementem całego systemu, a ich błędy mogą otwierać drogę do ataków.
Dlaczego to ważne
Dla użytkowników Tata Motors komunikat oznacza, że warto sprawdzić, z jakiej wersji aplikacji korzystają, i zwracać uwagę na komunikaty producenta. Dla całej branży motoryzacyjnej to kolejny sygnał, że bezpieczeństwo oprogramowania staje się równie istotne jak bezpieczeństwo mechaniczne auta.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Nothing pokaże w grudniu pierwszy produkt AI-native bez nowego ekranu
Netflix zainwestuje 10 mld lirów w tureckie seriale i filmy
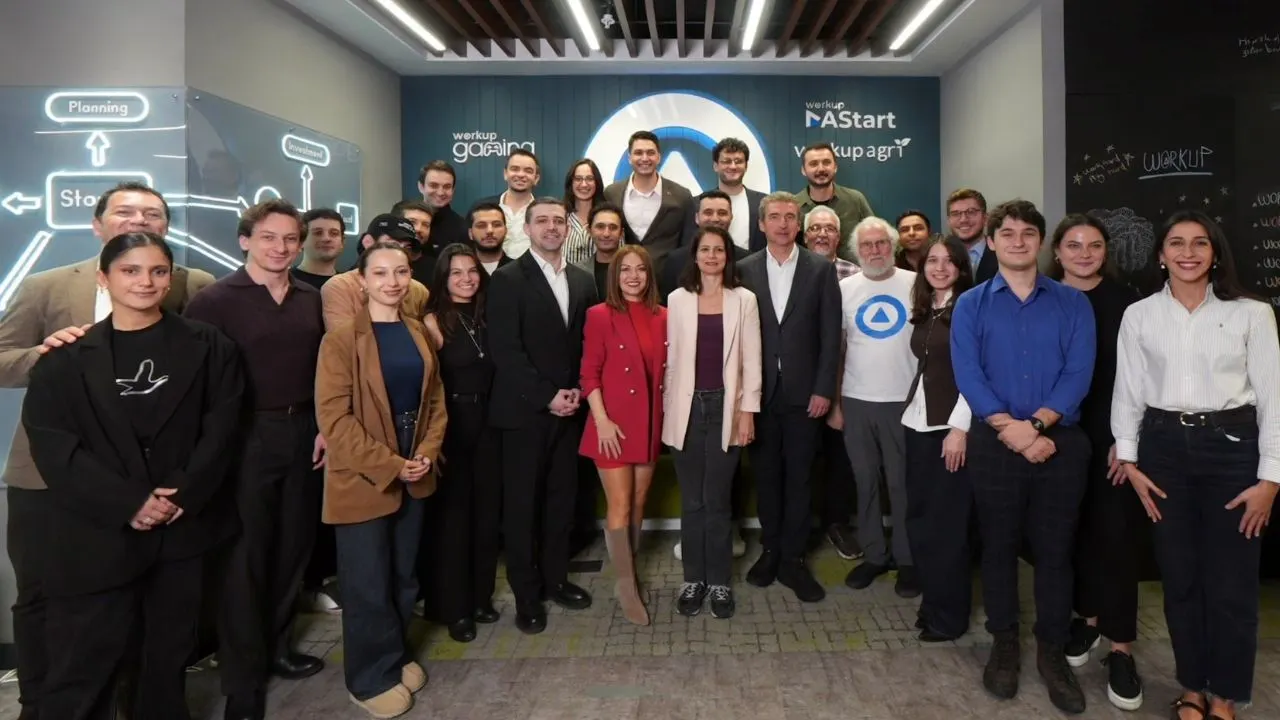
Workup: 10 startupów ukończyło 14. edycję programu w Turcji
Cosmoserve zbiera 6 mln USD na usuwanie kosmicznych śmieci
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
Włamanie do Daeguro: wyciek danych 250 sprzedawców i 25 tys. kont
CERT-In ostrzega przed „Crafty Falcon”: ataki AI na fintechy w Indiach
Izraelski startup Brava z poparciem menedżerów Anthropic i Microsoftu