CERT-In ostrzega przed „Crafty Falcon”: ataki AI na fintechy w Indiach
Indyjski CERT-In informuje, że kampania hakerska oparta na AI, nazwana „Crafty Falcon”, nasila się i uderza w NBFC, operatorów płatności oraz giełdy kryptowalut.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Indyjski zespół reagowania na incydenty CERT-In ostrzegł przed nasilającą się kampanią hakerską wykorzystującą narzędzia sztucznej inteligencji. W środę 4 listopada agencja opublikowała nowy komunikat, w którym podkreśliła, że „zagrożenie jest aktywne i trwa”. Ataki dotykają firmy fintech, w tym instytucje NBFC, platformy kredytów cyfrowych, agregatorów płatności i giełdy kryptowalut.
Sprawcę oznaczył kryptonimem „Crafty Falcon” zespół CSIRT-Fin, odpowiedzialny za sektor finansowy. Według jego analizy incydentów zgłoszonych przez poszkodowane podmioty atakujący używali AI do rozpoznania celów, a następnie wywoływali własne interfejsy API płatności i wypłat ofiar, działając z prędkością maszyn.
Narzędzia i metody
CERT-In wymienia ogólnodostępne narzędzia ofensywne oparte na AI: ARTEX (platforma do testów penetracyjnych i C2), PentAGI (autonomiczny system wieloagentowy) oraz Cairn, a także framework „CyberStrikeAI”. Narzędzia te mają samodzielnie realizować pełne łańcuchy ataku i dopasowywać ładunki do reakcji celu. Infrastruktura atakujących zmienia adresy IP w ciągu godzin lub dni.
Hakerzy celowali w infrastrukturę chmurową AWS i Lambda, a punktem wejścia były środowiska nieprodukcyjne, np. testowe, skąd przechodzili do produkcji dzięki wspólnym poświadczeniom lub tokenom. Odtwarzali też kod aplikacji i używali zmodyfikowanych pakietów do nieautoryzowanych wywołań API. Ruch kierowali przez zaufane usługi, takie jak sieci CDN. Przed dużymi przelewami wykonywali testowe transakcje na 1 rupię, a środki wyprowadzali m.in. przez API rozliczeń sprzedawców. Giełdy kryptowalut atakowano przy użyciu skradzionych kluczy portfeli.
Poprzednie ostrzeżenie
Komunikat rozwija ostrzeżenie z 9 października. Według CERT-In poszkodowane firmy załatały luki, lecz zostały „celowo ponownie zaatakowane” z powodu niepełnych poprawek. Atak zgrano też z okresem świątecznym, gdy monitoring jest słabszy. Napastnicy szybko wykorzystywali świeżo ujawnione podatności, w tym w Node.js i PHP.
Agencja apeluje, by wszystkie podmioty sektora BFSI traktowały kampanię jako natychmiastowe i trwające zagrożenie. Odcisk infrastruktury i reguły detekcji przekazano firmom w komunikatach o ograniczonym dostępie.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Rosja: operatorzy hulajnóg i kurierzy krytykują zmiany w PDD
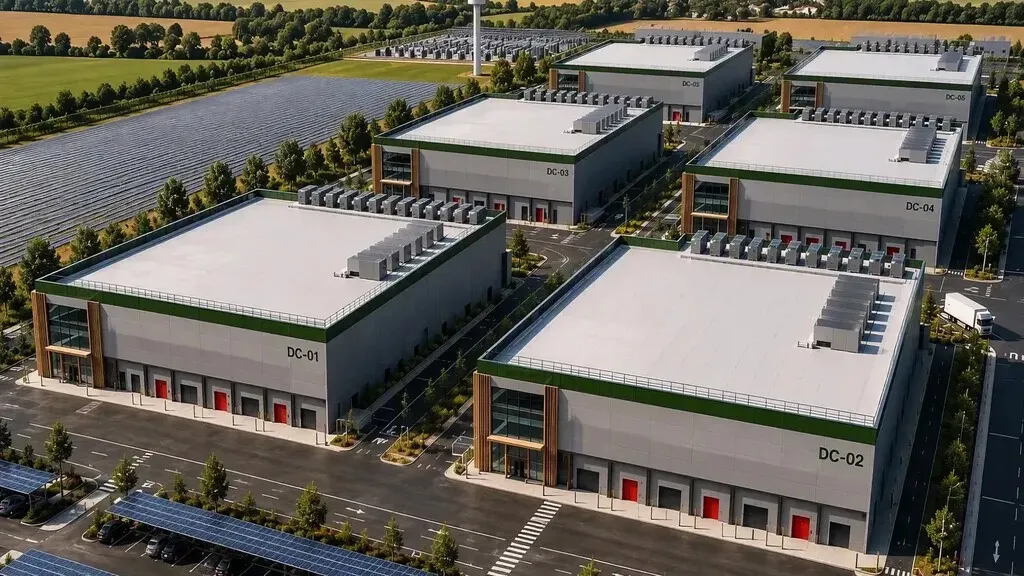
Belchite: Krolmap planuje centrum danych chłodzone CO2 bez sieci
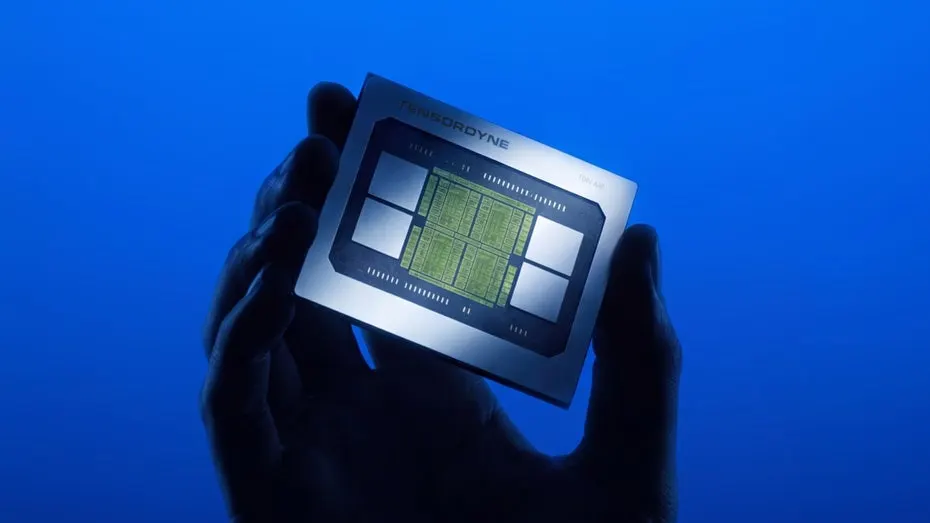
Tensordyne celuje w Nvidię w inferencji AI, nie w treningu
Workup: 10 startupów kończy 14. edycję programu İş Bankası
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
Izraelski startup Brava z poparciem menedżerów Anthropic i Microsoftu
OpenAI podnosi nagrody bug bounty nawet do 172 tys. dolarów
Avast uruchamia darmowy VPN we Francji bez karty płatniczej
