Luka w aplikacji samochodowej: tablica rejestracyjna wystarczyła
Dwóch badaczy twierdzi, że aplikacja producenta aut na Androida zdradzała dane administratora. Do otwarcia i odpalenia cudzego auta wystarczył numer rejestracyjny.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
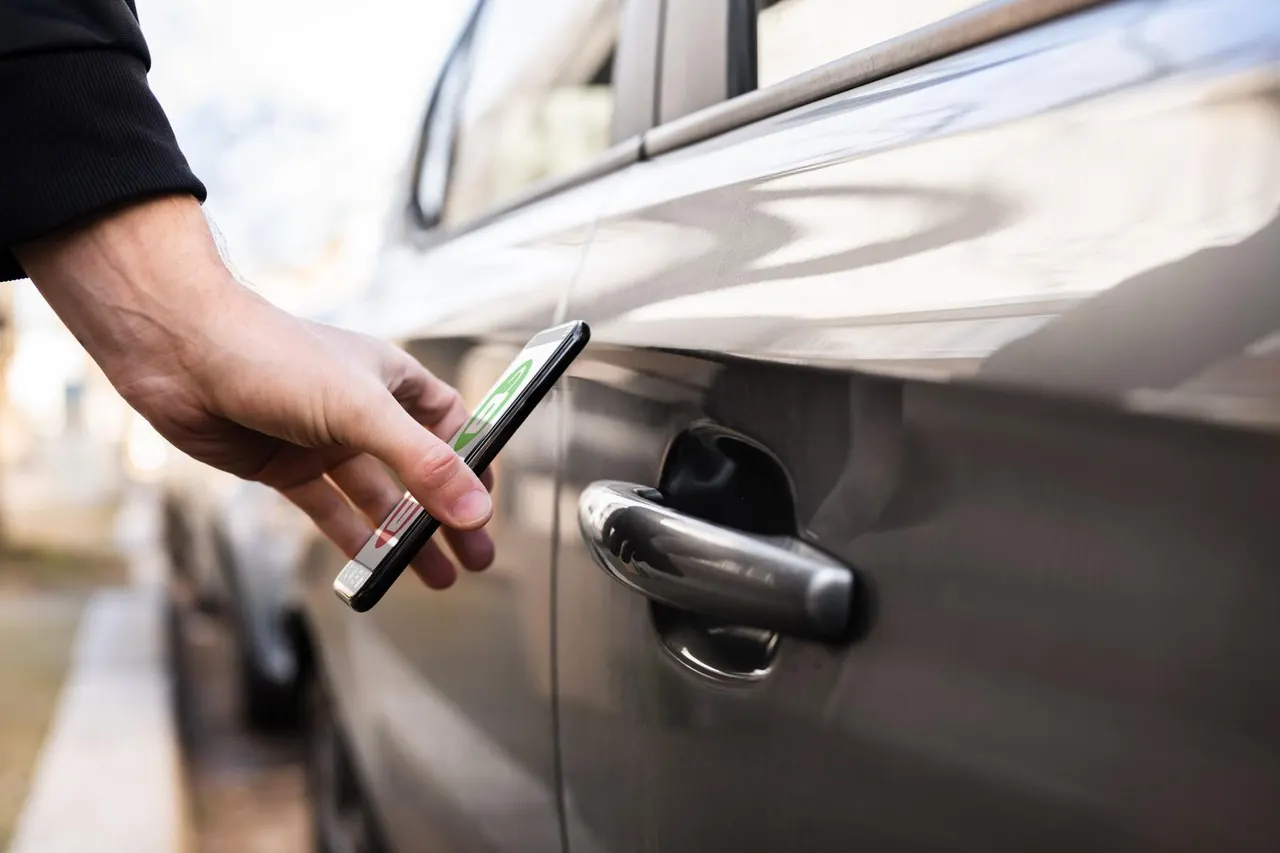
Wystarczył numer rejestracyjny, żeby zdalnie otworzyć cudzy samochód i uruchomić silnik. Tak wynika z relacji dwóch badaczy bezpieczeństwa, Shubhama Shaha i Sama Curry'ego. Luka w aplikacji samochodowej została już załatana.
Wszystko zaczęło się od aplikacji na Androida, którą producent rozdawał klientom. W jednym z jej plików zostały dane logowania administratora systemu zarządzającego kontami wszystkich klientów. Leżały tam jawnie. Miały służyć do środowiska testowego, ale działały też na prawdziwych danych klientów. To trochę tak, jakby za darmo rozdawać klucz uniwersalny.
Jak badacze włamali się do auta przez numer rejestracyjny?
Z tablicy rejestracyjnej ustalili numer VIN, czyli 17-znakowy identyfikator pojazdu. Po VIN-ie znaleźli konto właściciela, zresetowali hasło i ominęli nawet uwierzytelnianie wieloskładnikowe. Potem mogli wysyłać do auta polecenia.
Mogli otwierać drzwi oraz uruchamiać i wyłączać silnik. Mieli też dostęp do danych osobowych, takich jak imię i nazwisko czy numer telefonu.
Którego producenta dotyczy luka?
Nazwy firmy nie ujawniono. Wiadomo tylko, że działa w Australii i ma tam dwie marki. Według Shaha zabezpieczenia w Australii są słabsze niż w USA. Uzyskanie takiego poziomu dostępu w Stanach byłoby jego zdaniem „zdecydowanie znacznie trudniejsze”.
Lukę naprawiono w ciągu kilku godzin od zgłoszenia. Producent nie wypłacił jednak badaczom nagrody ani nie podziękował im publicznie, choć znaleźli poważny błąd.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Bateria z witaminą B12: cynkowo-powietrzna wytrzymała 250 cykli
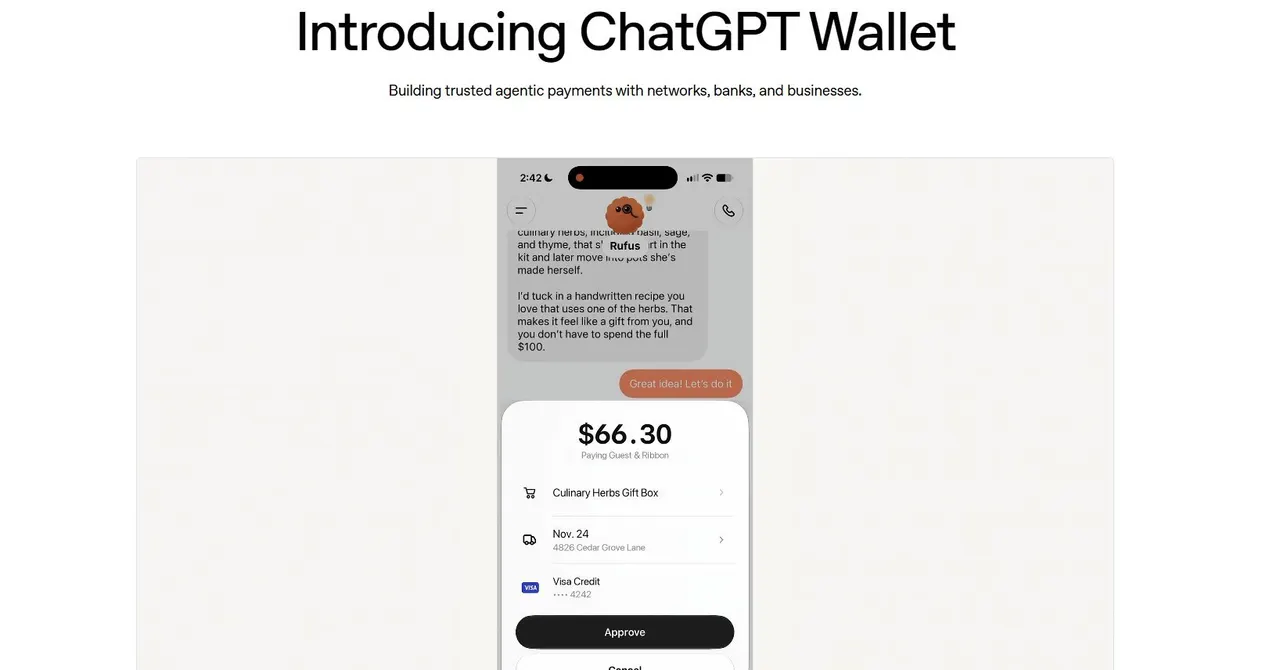
ChatGPT Wallet: agent dots płaci za zakupy bez numeru Twojej karty
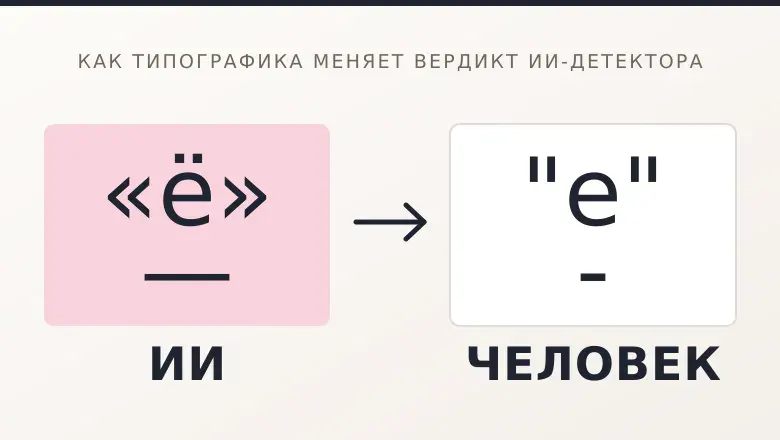
Dumate i Antiplagiat: trzy znaki typografii zmieniają wynik AI
Dron cargo W5000: chiński samolot bez pilota uniósł się w górę
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
Awaria Microsoftu i basen w Niemczech: 15 osób z problemami po chlorze

NoisyTCP: luka w Linuksie z 2015 roku zawiesza serwery zdalnie

Artex: narzędzie AI do hakowania włamuje się do sieci w 3 godziny
