벨기에 슈퍼마켓 냉장고 해킹, 스웨덴·룩셈부르크도 피해
11월 1~2일 밤 벨기에 슈퍼마켓 수십 곳의 냉동·냉장 설비가 원격 조작돼 제상 모드가 작동했다. 10월 프랑스와 같은 수법이다.
2026년 11월 1일 밤부터 2일 새벽 사이 벨기에 슈퍼마켓 수십 곳의 냉동·냉장 설비가 해커에게 원격 장악당했다. 공격자들은 제상(디프로스트) 모드를 강제로 작동시켰고, 냉장고와 냉동고 온도가 오르면서 보관 중이던 식품이 위험에 처했다. 스웨덴과 룩셈부르크에서도 피해가 확인됐다.
피해 상황
냉동·냉장 설비 설치 업체 Sabcobel은 이상을 발견한 직후 한밤중에 기술자를 투입했다. 이 회사 Stephan Moelans CEO는 밤새 그리고 오전까지 피해 설비를 네트워크에서 분리했다고 밝혔다. Sabcobel이 집계한 해킹 설비는 약 20곳이다.
Delhaize는 벨기에와 룩셈부르크의 수십 개 매장에서 냉장고와 냉동고가 "IT 사고"의 영향을 받았다고 설명했다. Carrefour 매장, Spar 소형 매장 5곳, 일부 Ikea 매장도 피해를 입었다. 일부 매장은 내부 온도가 15℃까지 올라, 관리자들이 재고를 지키려고 냉동 트럭을 긴급 투입했다. 콜드체인이 끊긴 많은 매장에서는 신선식품과 냉동식품을 예방 차원에서 폐기했다.
스웨덴에서는 ICA와 Coop이 비슷한 사고를 보고했으며, 한 매장의 냉장고 온도는 50℃를 넘었다.
프랑스와 같은 수법
이번 공격은 3주 전 프랑스 사건과 매우 비슷하다. 10월 11~12일 밤 Intermarché, Super U, Leclerc 등 수백 개 매장의 냉각 시스템이 장악돼 온도가 최대 50℃까지 올랐고, 피해액은 수천만 유로로 집계됐다. Moelans CEO는 벨기에에서도 "정확히 같은 방식"인 강제 제상이 쓰였다고 말했다.
프랑스 국가사이버보안청 ANSSI는 당시 공격이 정교한 취약점이 아니라 "기초적인 보안 결함"에 기반했다고 밝혔다. 장비가 인터넷에 직접 노출돼 있었고 추측하기 쉬운 약한 비밀번호로 보호되고 있었다는 설명이다.
벨기에 냉동설비 업체들은 재발을 막기 위해 보안 구멍을 메우는 중이다. Moelans CEO는 가장 간단한 해법으로 보안 인터넷 연결을 통한 냉장 설비 관리를 꼽았다. 프랑스에서는 공격 이후 Sabcobel 고객 대부분이 이 방식을 택했다.
주목할 만한 앱
 SUMO: 숫자 퍼즐
올바른 칸을 고르고 더해 목표 숫자를 맞추세요. 배우긴 쉽고 마스터하긴 어렵습니다. 무료, 전 연령.
 Dialo: 말하면서 배우는 언어 앱
AI 대화 파트너와 대화하세요. 모든 문장이 교정되어 내 언어로 설명과 함께 돌아옵니다. 9개 언어, A1부터 C2까지.
 ediviewer: EDI 파일을 문서처럼 읽기
EDIFACT와 X12 메시지를 열어 각 세그먼트 설명을 보고, JSON/XML로 변환하고, PDF와 Excel로 내보내세요. 로컬에서 실행, 업로드 없음.
같은 날의 다른 뉴스
전체 보기 →
관련 카테고리: 보안
전체 보기 →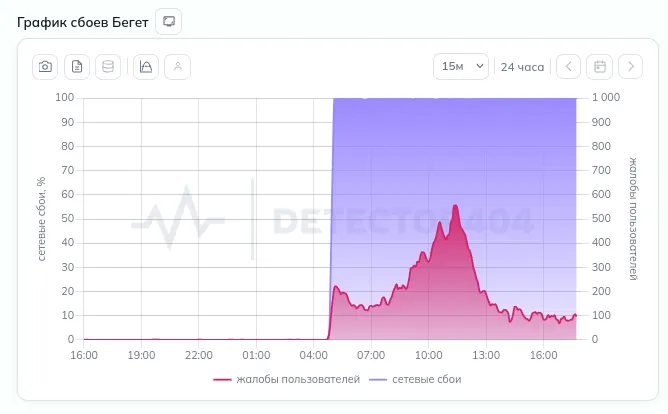
Beget, 대규모 사이버 공격에 불가항력 공식 선언
Progress WS_FTP 치명적 보안 취약점, 시스템 장악 우려
Leakers$, 이집트·말레이시아·브라질 LED 광고판 해킹