폴란드 매장 냉장고에 해커 공격, 직원이 식품 지켰다
폴란드에서 소규모 식료품점과 식품 유통업체의 인터넷 연결 냉장 설비가 해킹 공격을 받았다. 직원들이 온도 상승을 알아채고 식품을 옮겨 피해를 막았다.
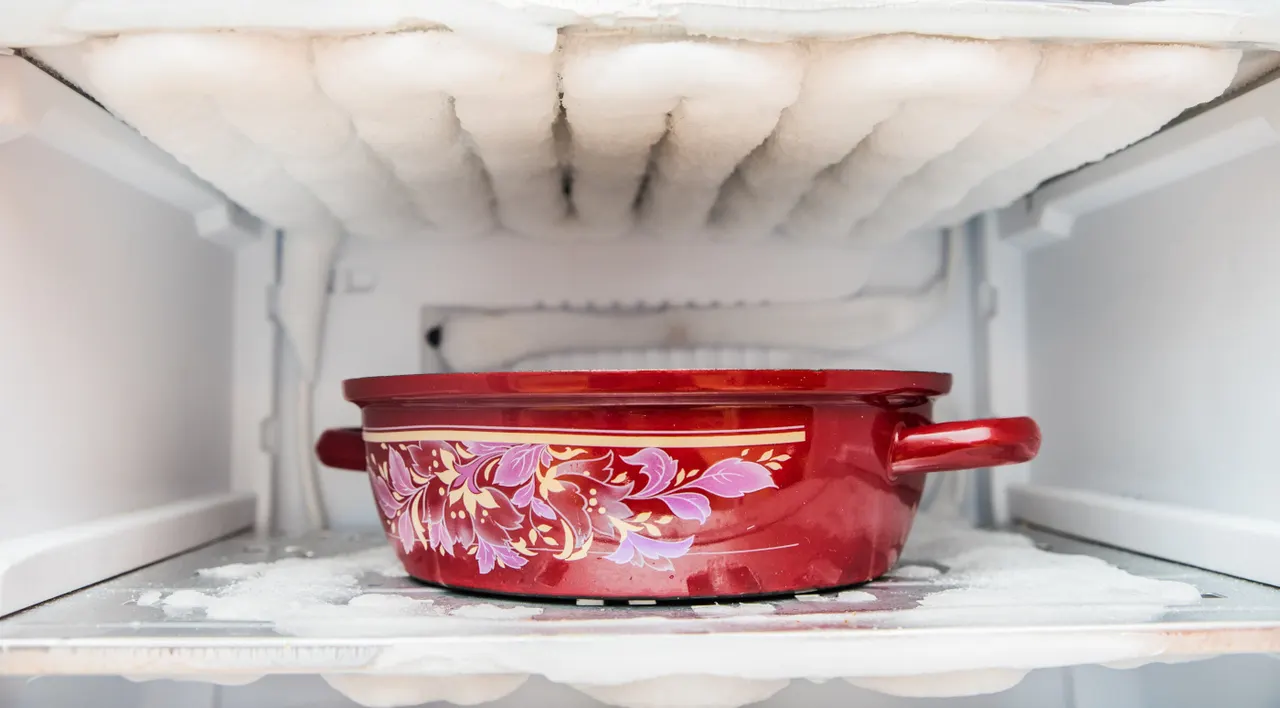
폴란드에서 매장 냉장고를 노린 해킹 공격이 발생했습니다. 피해를 본 곳은 소규모 식료품점과 식품 유통업체 한 곳으로 알려졌으며, 공격은 11월 2일에 있었습니다.
구체적인 내용은 공개되지 않았습니다. 어떤 기업이 피해를 입었는지, 공격이 몇 시쯤 이뤄졌는지도 확인되지 않았습니다. 다만 직원들이 냉장고 온도가 오르는 것을 발견하고, 해커가 제어권을 장악하지 못한 다른 냉각 장비로 식품을 옮겨 피해를 막았습니다.
프랑스 공격 이후 나온 경고
10월 초 프랑스에서 공격이 발생한 뒤 폴란드 NASK는 인터넷에 연결된 냉장고가 있는 네트워크를 조사했습니다. 그 결과 140건을 찾아냈고, 냉각 장비를 네트워크에서 분리하라고 권고했습니다. 하지만 이번 사례는 모두가 권고를 따르지는 않았음을 보여 줍니다.
CERT Polska의 Marcin Dudek 책임자는 RMF24와의 인터뷰에서 현재 이런 시설의 냉각 시스템을 담당하며 인터넷에서 접근할 수 있는 장비가 약 70대라고 밝혔습니다.
의미와 과제
이 수치를 보면, 폴란드에서 다시 공격이 일어나 국내의 모든 네트워크 연결 장비가 대상이 되고 NASK의 경고가 완전히 무시되더라도 영향은 미미할 것으로 보입니다.
네트워크로 냉장고 상태를 모니터링하는 것 자체는 문제가 없습니다. 문제는 외부에서 원격으로 제어할 수 있다는 점입니다.
주목할 만한 앱
 SUMO: 숫자 퍼즐
올바른 칸을 고르고 더해 목표 숫자를 맞추세요. 배우긴 쉽고 마스터하긴 어렵습니다. 무료, 전 연령.
 Dialo: 말하면서 배우는 언어 앱
AI 대화 파트너와 대화하세요. 모든 문장이 교정되어 내 언어로 설명과 함께 돌아옵니다. 9개 언어, A1부터 C2까지.
 ediviewer: EDI 파일을 문서처럼 읽기
EDIFACT와 X12 메시지를 열어 각 세그먼트 설명을 보고, JSON/XML로 변환하고, PDF와 Excel로 내보내세요. 로컬에서 실행, 업로드 없음.
같은 날의 다른 뉴스
전체 보기 →
관련 카테고리: 보안
전체 보기 →Lovable로 만든 앱, 민감한 사용자 데이터 노출 확인
구글, Videostrong TV 박스 백도어 차단… 수백만 대 영향