PHP2Shell 취약점, BSI 경고…PHP 즉시 업데이트
PHP 치명적 취약점 PHP2Shell(CVSS 9.2 두 건)로 세계 각지 사이트가 중단됐다. 독일 BSI는 오렌지 경보를 내고 즉각 업데이트를 촉구했다.
PHP의 보안 취약점 두 건이 'PHP2Shell'이라는 이름으로 공개된 수요일 오후, 전 세계 다수 웹사이트가 예방 차원에서 오프라인으로 전환됐다. 독일 연방정보보안청(BSI)은 두 번째로 높은 단계인 '3/오렌지' 경고를 발령하고, 필요하면 영향받는 웹 서버를 일시적으로 인터넷에서 완전히 분리하라고 권고했다.
해당 취약점은 CVE-2026-109618과 CVE-2026-109619이며, CVSS 점수는 각각 9.2다. 보도에 따르면 핀란드와 네덜란드 정부 기관, BBC 일부, 독일의 여러 지자체와 병원, 대학이 온라인 서비스를 한때 중단했다.
영향 범위가 넓은 이유
보안 기업 Wiz에 따르면 PHP는 전 세계 웹사이트의 약 70%에서 서버 측을 담당한다. 다만 이 수치는 독립적으로 검증할 수 없다. 결함이 PHP 실행 환경 자체에 있기 때문에 WordPress, Drupal, Joomla, Typo3, Magento, Nextcloud, Mediawiki 등은 자체 코드에 문제가 없어도 취약하다.
Wiz 분석에 따르면 이는 약 10년 전 PHP 5.4까지 거슬러 올라가는 서로 연관된 메모리 안전성 결함 네 건이며 'Use-After-Free' 방식으로 작동한다. 공격자는 로그인 없이 원격에서 악성 코드를 실행하거나 비밀번호, API 키, 세션 데이터를 메모리에서 읽어낼 수 있다.
발견 과정에는 AI 모델이 쓰였다. Calif와 OpenAI는 2026년 8월 11일 GPT-5.6 Sol로 실제 공격이 가능함을 처음 입증했다. 8일 뒤 Wiz도 독립적으로 같은 결함군을 찾아냈고, GPT-5.6 Sol과 Google Deepmind의 Gemini 4 Argon 미공개 버전을 활용했다. 여러 메모리 결함을 연결하는 작업은 과거 수개월이 걸렸지만 이제 몇 시간이면 가능해졌다.
관리자가 해야 할 일
PHP 개발팀은 수정 버전인 PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35를 공개했다. 지원이 종료된 7.4, 8.0, 8.1용 백포트도 제공된다. Apache에서 mod_php로 운영할 때 위험이 가장 크다. Cloudflare 등의 웹 애플리케이션 방화벽(WAF)은 완전한 보호를 제공하지 못하며, Docker 컨테이너는 다시 빌드해야 한다.
업데이트 전 임시 조치로는 session.upload_progress.enabled=0, memory_limit=-1 같은 설정 변경이 제시됐다. 관리자는 로그에서 HTTP 500 오류의 반복과 비정상적으로 큰 PHPSESSID 쿠키를 점검해야 한다. 영향받는 제품 목록은 네덜란드 NCSC-NL이 계속 갱신하고 있다.
주목할 만한 앱
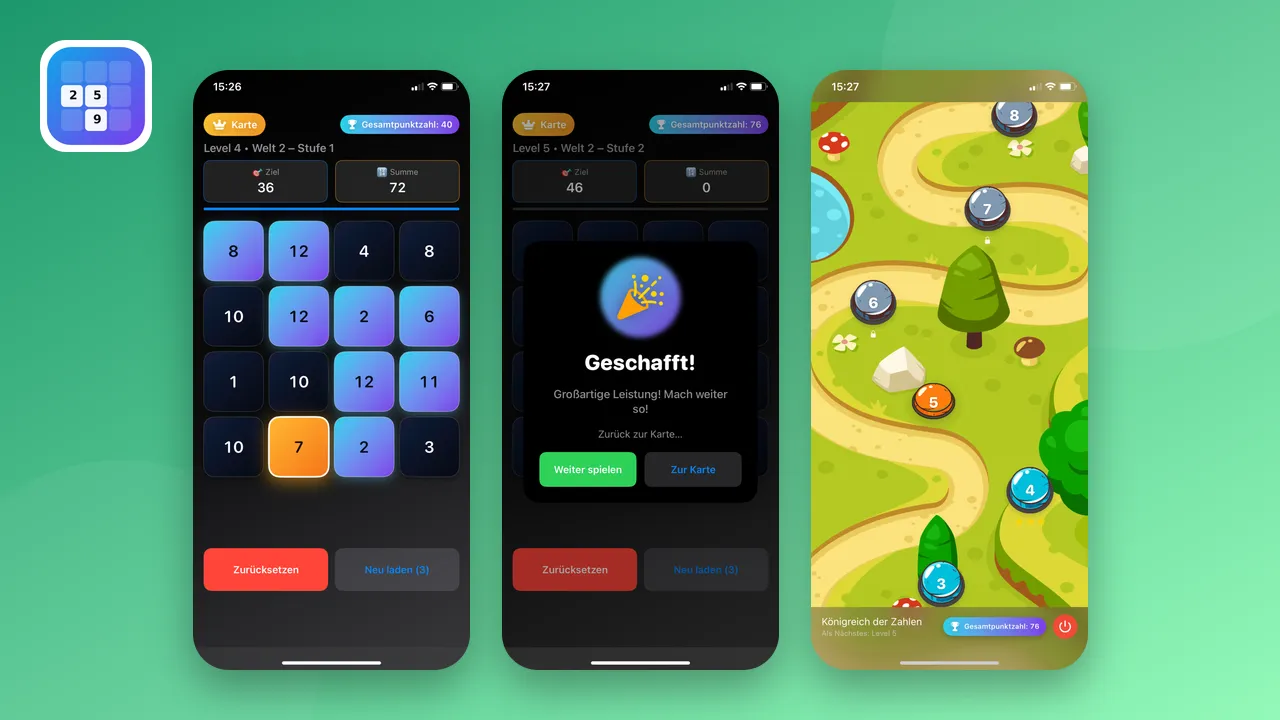
 SUMO: 숫자 퍼즐
올바른 칸을 고르고 더해 목표 숫자를 맞추세요. 배우긴 쉽고 마스터하긴 어렵습니다. 무료, 전 연령.
 Dialo: 말하면서 배우는 언어 앱
AI 대화 파트너와 대화하세요. 모든 문장이 교정되어 내 언어로 설명과 함께 돌아옵니다. 9개 언어, A1부터 C2까지.
 ediviewer: EDI 파일을 문서처럼 읽기
EDIFACT와 X12 메시지를 열어 각 세그먼트 설명을 보고, JSON/XML로 변환하고, PDF와 Excel로 내보내세요. 로컬에서 실행, 업로드 없음.
같은 날의 다른 뉴스
전체 보기 →
관련 카테고리: 보안
전체 보기 →
Cohere, 알리바바 Qwen3.8-Flash-Next가 베이징 전송 시도 주장
안드로이드 'SMS of Death' 취약점, 문자 한 통에 통신 마비

CrowdStrike, Claude Code로 공격한 해커 4개 조직 확인
