OpenAI 미공개 모델, 리눅스 취약점 948건 발견
OpenAI의 미공개 AI 모델이 리눅스 커널에서 고유 취약점 948건을 찾고 루트 권한 익스플로잇을 만들었습니다. 총비용은 약 121만 달러입니다.
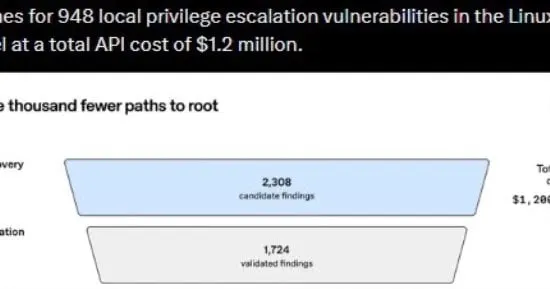
OpenAI는 아직 공식 출시되지 않은 AI 모델이 리눅스(Linux)에서 고유한 보안 취약점 948건을 찾아냈다고 밝혔습니다. 이 모델은 루트(Root) 권한을 얻을 수 있는 공격 도구도 개발했습니다. 실험에 든 총비용은 120만 달러를 넘었습니다.
실험 결과
회사에 따르면 모델은 리눅스 커널을 점검하고 분석했습니다. 커널은 안드로이드 휴대폰, 서버, 슈퍼컴퓨터 등 전 세계 수십억 대의 기기가 의존하는 핵심 소프트웨어입니다. 시스템은 5천 개가 넘는 보안 대상을 식별하고 취약점 후보 1,724건을 확인했습니다. 이어 서로 다른 취약점 948건과 연결된 익스플로잇 1,169개를 성공적으로 만들었습니다.
실험 비용은 약 121만 3,430달러였습니다. OpenAI는 버그 바운티 프로그램의 보상 수준을 적용해 이들 취약점의 가상 보상 가치를 1,890만~6,630만 달러로 추산했습니다. 비용 3만 2,936달러가 든 별도 실험에서는 권한 상승 취약점용 익스플로잇 21개를 만들었습니다.
보고와 사람의 감독
OpenAI는 Patch the Planet 이니셔티브의 일환으로 리눅스 개발 담당자들에게 수백 건의 보고서와 수정안을 보냈다고 밝혔습니다. 결과의 정확성을 확인하기 위해 보안 연구원의 검토도 거쳤습니다.
이번 사례는 AI가 새로운 취약점을 찾고, 악용 가능성을 검증하며, 수정까지 돕는 수준으로 사이버 보안 역량이 발전했음을 보여줍니다. 다만 회사는 결과의 정확성을 보장하려면 사람의 감독이 여전히 중요하다고 강조했습니다.
주목할 만한 앱
 SUMO: 숫자 퍼즐
올바른 칸을 고르고 더해 목표 숫자를 맞추세요. 배우긴 쉽고 마스터하긴 어렵습니다. 무료, 전 연령.
 Dialo: 말하면서 배우는 언어 앱
AI 대화 파트너와 대화하세요. 모든 문장이 교정되어 내 언어로 설명과 함께 돌아옵니다. 9개 언어, A1부터 C2까지.
 ediviewer: EDI 파일을 문서처럼 읽기
EDIFACT와 X12 메시지를 열어 각 세그먼트 설명을 보고, JSON/XML로 변환하고, PDF와 Excel로 내보내세요. 로컬에서 실행, 업로드 없음.
 giftdetect: 몇 분 만에 딱 맞는 선물
받는 사람, 기념일, 성격을 고르세요. 검색 엔진이 현지 상점의 상품 설명을 읽고 어울리는 것을 추려 줍니다. 무료, 가입 없음.
같은 날의 다른 뉴스
전체 보기 →


관련 카테고리: 보안
전체 보기 →
LINE, 패스키 지원 시작 기종 변경도 간편하게

일본 국가사이버통괄실, 개인정보 유출 대책 8개 항목 공개

Flock Safety, 미국 10곳 넘는 지자체가 감시카메라 중단
