자바포셸(Java4shell) 점검 스크립트, 공격 없이 취약점 확인
인증 없이 서버를 장악할 수 있는 자바 취약점 자바포셸. 엔키화이트햇이 공격 입력 없이 취약 여부를 판별하는 점검 스크립트를 내놨습니다.
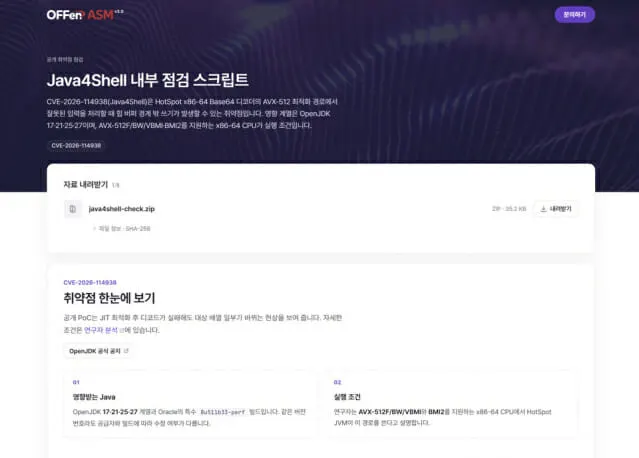
인증 없이 서버 제어권을 빼앗을 수 있는 자바 취약점 '자바포셸(Java4shell, CVE-2026-114938)'의 점검 스크립트가 나왔습니다. 오펜시브 보안 전문 기업 엔키화이트햇은 18일 스크립트와 분석 보고서를 배포했습니다. 공격용 입력을 보내지 않고도 취약 여부를 가려낸다는 점이 특징입니다.
자바포셸은 자바의 베이스64(Base64) 디코딩 가속 기능에 있는 원격 코드 실행(RCE) 취약점입니다. 조작된 입력을 처리하다 메모리가 손상되면 원격에서 악성코드가 실행될 수 있고, 민감 정보 유출이나 서비스 중단으로 이어질 수 있습니다. CVSS v4.0 기준 9.2점으로 '치명적' 등급입니다. 보고서가 제시한 영향 버전은 오픈JDK 17, 21, 25, 27 계열입니다.
자바포셸이 왜 문제인가
자바는 공공기관, 금융, 대기업의 핵심 백엔드에 주로 쓰입니다. 자체 개발한 웹 애플리케이션 코드가 안전해도 근간인 자바 실행환경에 결함이 있으면 공격 표적이 됩니다. 행정안전부 통계로 국내 공공 정보시스템 1만1132개(71.28%)가 자바 기반이며, PHP는 6.58%입니다. 그룹웨어, ERP, 통합인증(SSO) 같은 국산 솔루션 중에는 구버전 자바 개발 키트를 제품에 묶어 납품하는 경우도 있어, OS의 자바만 업데이트해서는 해결되지 않습니다.
점검 스크립트는 어떻게 작동하나
공격 입력을 보내는 외부 스캐닝은 취약한 프로세스를 멈춰 서비스에 영향을 줄 수 있습니다. 엔키화이트햇 스크립트는 실행 파일의 아키텍처, 공급자, 버전과 AVX-512F, BW, VBMI, BMI2 지원 여부 등 내부 근거만으로 판단합니다. 전용 진단 웹페이지에서 내려받으며, 결과는 '취약 의심', '수정 버전 사용', '실행 조건 불충족' 등으로 나옵니다.
보고서에는 x86-64 베이스64 디코더의 AVX-512 최적화 경로 결함이라는 근본 원인, 즉시 적용 가능한 완화 조치, 공식 패치 가이드가 담겼습니다. 한국인터넷진흥원(KISA)도 18일 보안 업데이트를 권고했고, 오라클은 17일(현지시간) 긴급 패치로 21개 제품군 640개 취약점을 수정했습니다.
엔키화이트햇은 10월 23일 PHP투셸, 27일 Node.js의 노드투셸 점검 도구도 배포했습니다. 이성권 대표는 공격자보다 먼저 노출 자산을 식별하고 조치하는 '골든타임' 확보가 중요하다고 말했습니다.
주목할 만한 앱
 SUMO: 숫자 퍼즐
올바른 칸을 고르고 더해 목표 숫자를 맞추세요. 배우긴 쉽고 마스터하긴 어렵습니다. 무료, 전 연령.
 Dialo: 말하면서 배우는 언어 앱
AI 대화 파트너와 대화하세요. 모든 문장이 교정되어 내 언어로 설명과 함께 돌아옵니다. 9개 언어, A1부터 C2까지.
 ediviewer: EDI 파일을 문서처럼 읽기
EDIFACT와 X12 메시지를 열어 각 세그먼트 설명을 보고, JSON/XML로 변환하고, PDF와 Excel로 내보내세요. 로컬에서 실행, 업로드 없음.
 giftdetect: 몇 분 만에 딱 맞는 선물
받는 사람, 기념일, 성격을 고르세요. 검색 엔진이 현지 상점의 상품 설명을 읽고 어울리는 것을 추려 줍니다. 무료, 가입 없음.
같은 날의 다른 뉴스
전체 보기 →
관련 카테고리: 보안
전체 보기 →
pass1111, 일본 유출 비밀번호 1위 NordPass 2026
ハンコヤドットコム, 카드정보 8220건 유출 가능성

Dizigom 폐쇄, 튀르키예 대형 불법 스트리밍 사이트 사라졌다
