Ray-Ban Metaを研究者がハッキング、修正も1バイトで回避
セキュリティ研究者pamoutafがRay-Ban Metaで独自コードを実行し、1バイトの変更でMetaの修正も回避した。脆弱性は報告後に修正済みだ。
「pamoutaf」と名乗るセキュリティ研究者が、スマートグラス「Ray-Ban Meta」上で自作のコードを実行することに成功した。インストールされるプログラムの署名を検証していなかった点を突いた。Metaが修正を配信した後も、設定ファイルの1バイトを書き換えて回避したという。脆弱性はMetaに報告され、その後修正されている。
Pwn2Own向けの調査が発端
研究者が11月6日に公開したブログによると、作業は2026年7月に始まった。一般消費者向け機器のハッキングを競う「Pwn2Own」に向け、前回大会の対象だったMetaのグラスを狙ったという。約500ユーロの本体は購入せず、ほとんど使っていない義弟の端末を数週間借りた。
グラスには画面がない。そこでスマートフォンの「Meta AI」アプリが更新ファイルを取得するアドレスを突き止め、ファームウェアを入手した。最初に得たのは約156MBの部分更新のみだったが、コード内の「device_firmware_full_update_only」というパラメータを有効にして完全版を取得した。
署名未検証と「1バイト」の回避
次に、開発者向けキット「Device Access Toolkit(DAT)」を利用した。ファームウェアのバージョン126までは、グラスがプログラムの署名を確認しなかった。研究者はFridaでインストール処理に割り込み、Metaのプログラムを自作のものに差し替えた。画面がないため、動作状況は起動時3回、準備完了時4回、エラー時6回のビープ音で確認した。スマートフォンから送ったコマンドは実行されたが、権限は通常のアプリ並みで、制御は部分的だった。
この状態は約5日間続いた。新しいファームウェアで署名検証が必須になったためだ。ただ、この保護はMetaがスマートフォン経由で送る設定ファイル内のスイッチで制御されており、グラスはファイルが改ざんされていないか確認していなかった。1バイトを変えるだけで保護を無効にでき、プログラムを再インストールできた。
Ray-Ban Metaは最終的にPwn2Own 2026の対象から外れた。研究者は発見をMetaのバグ報奨金プログラムに報告した。Metaがブログの公開を承認したことから、研究者は問題が修正されたとみている。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
 giftdetect:数分でぴったりの贈り物
相手、シーン、性格を選ぶだけ。検索エンジンが地元ショップの商品説明を読み、合うものを並べます。無料、登録不要。
同じ日のニュース
すべて見る →

関連カテゴリ: セキュリティ
すべて見る →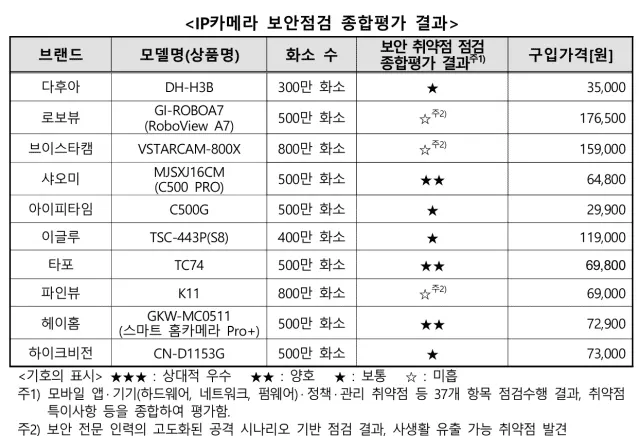
KISA、IPカメラ10製品を点検 3製品でユーザー認証に不備
総務省、ブロッキング検討の作業部会を新設 二次被害抑止へ
