ENISA長官「次は家電」 冷蔵設備ハッキングに警告
欧州のスーパーで冷蔵設備が乗っ取られた事件を受け、EUのサイバーセキュリティ機関トップが、次はルーターや家電が狙われると警告した。
「今日は冷蔵庫だったが、明日はルーター、明後日は家電かもしれない」。EUサイバーセキュリティ機関ENISAのユハン・レパサル事務局長が、10日にブリュッセルでこう警告した。
事務局長は、市民が頼るあらゆるサービスにデジタルの要素があり、守らなければ侵入されると指摘した。最悪の場合、警察、消防、病院、交通といった重要サービスが止まる恐れがある。中国、イラン、北朝鮮と関係する勢力が欧州企業を狙っているとも述べた。「あらゆる事故は防げるが、セキュリティは安くない」と語り、製品を設計段階から安全にするよう求めた。ENISAの報告書は、AIが脆弱性探しを加速させる「力の増幅器」になっていると分析している。
冷蔵設備ハッキングとは何が起きたのか
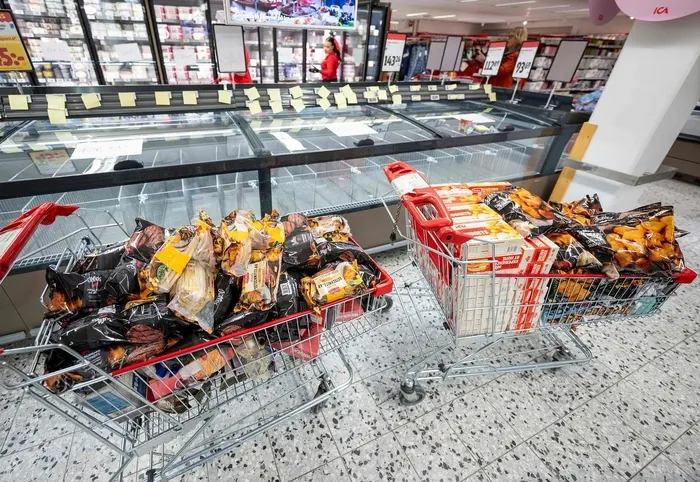
先月11〜12日の夜、フランスのスーパーなど小売店約700カ所で冷蔵コントローラーが遠隔で乗っ取られた。温度が上昇し、少なくとも15件の火災につながった。今月初めには、ベルギー、スウェーデン、アイルランドなど少なくとも12カ国で被害が出た。侵入口は、インターネットに公開された遠隔管理機器と、パッチ未適用の古い機器だった。
メーカーにはどんな規制が課されるか
EUのサイバーレジリエンス法(CRA)により、9月から製造業者は、実際に悪用されている脆弱性や深刻な事故を把握してから24時間以内に報告しなければならない。販売済みの製品も対象だ。違反すると、1500万ユーロか世界年間売上高の2.5%のうち高い方が上限の制裁金となる。設計段階のセキュリティ要件は来年12月に全面適用される。
欧州に接続型家電を輸出する韓国メーカーにも影響が及ぶ。韓国の科学技術情報通信部は11日、コールドチェーン企業のCISOを集めた懇談会を開き、遠隔接続時のVPN利用や初期パスワードの変更を勧告した。ただ、政府のIoTセキュリティ認証は大半が任意で、出荷前の検証にとどまる。業界関係者は、家電のセキュリティは今後、コストではなく市場参入の条件になると話している。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
 giftdetect:数分でぴったりの贈り物
相手、シーン、性格を選ぶだけ。検索エンジンが地元ショップの商品説明を読み、合うものを並べます。無料、登録不要。






