Beget、サイバー攻撃でクラウド顧客データの消失を確認
ロシアのホスティング事業者Begetは、攻撃でVPS、S3、Kubernetesのデータが消去されたと認めた。ファイルバックアップは残るが、復旧には時間がかかる。
ロシアのホスティング事業者Begetは、大規模なサイバー攻撃によりクラウド基盤のデータが失われたと認めた。同社によると、攻撃者は仮想サーバー(VPS)、オブジェクトストレージS3、Kubernetesクラスターの中身を消去した。VPSのバイナリバックアップも失われたが、ファイルバックアップは残っている。
攻撃の経緯
攻撃者はインフラの管理系統に侵入し、データ削除用のスクリプトを実行したという。侵害は11月1日から2日にかけての夜に起きた。侵入経路は調査中のため公表されていない。2日朝から障害が広がり、ロシアの多数のサイトやネットサービスに影響した。当初、同社は原因を示さず「全階層に及ぶ複合的なインシデント」と説明していた。
復旧の状況
VPSはファイルバックアップから復元できる見込みだが、顧客はまだアクセスできない。基盤の再構築に加え、サーバーに潜む脆弱性やマルウェアの検査が必要なためだ。CDNとIPアドレスの設定も失われた。技術者は1000台超のサーバーを手作業で確認する。
仮想ホスティングの被害は比較的軽く、ほぼ100%のサイトを復元できる見通しだ。Begetが管理しない専用サーバーは、2日のモスクワ時間14時ごろに復旧した。同社が管理するマシンも大半のデータが残り、順次検査して再開している。
メールサービスは3日までに8割超が復旧し、POP3、IMAP、SMTPも利用できる。メールのWebインターフェースとDNSサーバーも再開した。A、MX、TXTレコードを変更できる別サービスも用意されたが、メインの管理パネルは未復旧だ。
同社は、ユーザーデータのあるサーバーでダウンロードや改ざんの試みは確認されていないとする。それでも、影響を受けたマシンに保存された可能性のあるパスワードやアクセスキーなどの変更を顧客に勧めている。全面復旧の時期は未定だ。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
 giftdetect:数分でぴったりの贈り物
相手、シーン、性格を選ぶだけ。検索エンジンが地元ショップの商品説明を読み、合うものを並べます。無料、登録不要。
同じ日のニュース
すべて見る →
関連カテゴリ: セキュリティ
すべて見る →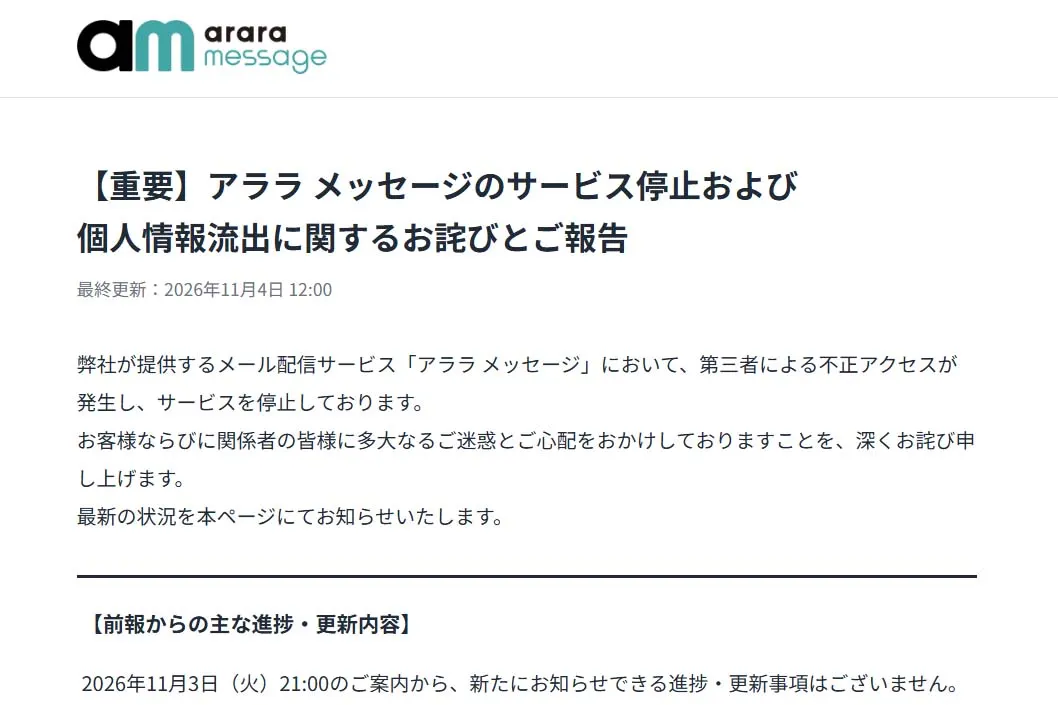
アララメッセージで不正アクセス、約7700万件のメアド流出