APIルーターの危険性 428件調査で判明したAIエージェント乗っ取り
AIエージェントとAIモデルの間に入るAPIルーター428個を調べたところ、悪意あるコードを注入するものがあり、おとりのイーサリアム秘密鍵から資金を抜いた例もあった。
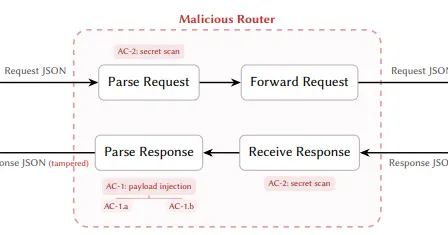
AIエージェントの通信を中継する「APIルーター」の一部が、エージェントを乗っ取り、暗号資産まで盗んでいた。米カリフォルニア大学サンタバーバラ校(UCSB)などの研究チームが、サードパーティ製のAPIルーター428個を調べて明らかにした。
論文のタイトルは「Your Agent Is Mine: Measuring Malicious Intermediary Attacks on the LLM Supply Chain」。
APIルーターとは何か
Claude CodeやCodexのようなAIエージェントと、OpenAIやAnthropicなど複数のAIプロバイダーの間に入り、リクエストを振り分けて中継する外部サービスだ。AIがコードを書き、コマンドを実行する場面が増え、需要が伸びている。
問題は、利用者自身がルーターを接続先に指定するため、通信の暗号化(TLS)が中継地点で一度解除されることにある。指示やAPIキー、AIが返すツール呼び出しは運営者に丸見えで、書き換えも可能だ。主要プロバイダーのAPIには、返答が改ざんされていないことを示すデジタル署名もない。
攻撃の手口
1つ目は、AIが返したコマンドを書き換えるペイロード注入。正規のURLをウイルス入りのURLに替えたり、requestsをreqeustsのような似た名前の偽パッケージに替えたりする。最初の50回は普通に動かし、51回目から攻撃する例もあった。全自動の「YOLOモード」で、RustやGoのプロジェクトのときだけ攻撃するものも見つかった。
2つ目は、通信を書き換えず、通過するAPIキー、AWSのアクセスキー、GitHubのトークン、仮想通貨の秘密鍵などを抜き取るシークレット窃取だ。利用者は気付きにくい。
調査結果
有料28個、無料400個のうち、有料1個と無料8個が実際に悪意あるコードを注入していた。うち2個は「50回待つ」などの回避策を使っていた。無料17個では、通過させたおとりのAWS認証情報が後に不正利用され、1個は少額を入れたおとりのイーサリアム秘密鍵から資金を抜き取った。
善良なルーターでも、流出したAPIキーを使い回したり、セキュリティの甘い別の中継サーバを経由したりすれば攻撃経路になる。研究チームのおとり中継サーバは外部業者に勝手に経路へ組み込まれ、440件の開発セッションから99個の認証情報が露出した。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
 giftdetect:数分でぴったりの贈り物
相手、シーン、性格を選ぶだけ。検索エンジンが地元ショップの商品説明を読み、合うものを並べます。無料、登録不要。
同じ日のニュース
すべて見る →
関連カテゴリ: セキュリティ
すべて見る →
スマート冷蔵庫はハックされる?欧州の事例と家庭の対策
Google、自律型AIハッキングツールを発見 ファイルにロシア語コメント