AirSnitch、Wi-Fiのクライアント分離を約2秒で突破
同じWi-Fiにいる他人から通信を守るはずの「クライアント分離」が、調査した全環境で破られた。米大学チームの攻撃手法AirSnitchを解説する。
カフェやホテル、大学のWi-Fiでは、同じネットワークにいる他人に通信をのぞかれないと思いがちだ。だが「AirSnitch」と呼ばれる攻撃は、その前提を崩す。ルーター「Netgear R8000」では、通信に割り込む中間者攻撃をわずか約2秒で成立させた。
米カリフォルニア大学リバーサイド校などの研究者らが、論文「AirSnitch: Demystifying and Breaking Client Isolation in Wi-Fi Networks」として2026年2月にNDSSで発表した。
Wi-Fiのクライアント分離とは何か
クライアント分離は、同じWi-Fiにつながる端末同士の直接通信を遮断する機能だ。ところが業界共通の標準規格がなく、メーカーごとに独自実装されてきた。そのため家庭用・法人用ルーターや大学ネットワークなど、調査したすべての環境が少なくとも1つの攻撃で無効化され、盗聴やデータ注入の恐れがあると分かった。
3つの抜け道
1つ目は、全端末への一斉送信に使う共有の暗号鍵「グループ一時鍵(GTK)」の悪用だ。一斉送信を装ったデータの中に、被害者宛ての個別パケットを埋め込む。
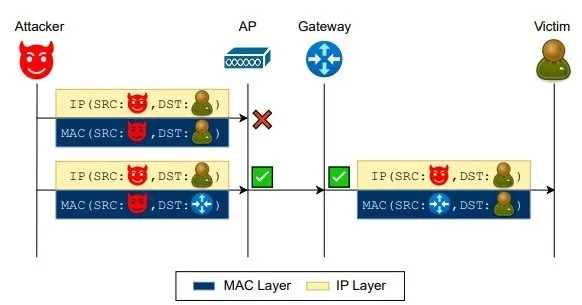
2つ目は「ゲートウェイ・バウンシング」。多くの機器はMAC層での直接通信は止めるが、IP層では制限しない。宛先をルーター、最終的なIPアドレスを被害者にすると、ルーターが踏み台になって転送してしまう。
3つ目は「ポートスティーリング」。アクセスポイントは周波数帯やゲスト用などごとに複数のBSSIDを持ち、内部では別の仮想ポートとして扱う。ゲストWi-Fiから被害者のMACアドレスを偽装すると、アクセスポイントは被害者が移動したと誤認し、下り通信を攻撃者に流す。パスワードのないオープンなゲストWi-Fiでは、暗号化されているはずの通信が暗号化なしで漏れる。ルーターのMACを偽装すれば上り通信も奪える。
実験で何ができたか
これらを組み合わせると、被害者にほとんど気づかれず双方向の通信に割り込める。実験では、ゲストWi-FiからメインWi-Fi上の端末の通信を遅延なく傍受できた。企業の有線側にあるRADIUS認証サーバの通信を盗聴してパスワードを解読し、偽APでネットワークを乗っ取って通信や認証情報を傍受することも確認された。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
 giftdetect:数分でぴったりの贈り物
相手、シーン、性格を選ぶだけ。検索エンジンが地元ショップの商品説明を読み、合うものを並べます。無料、登録不要。






