UK मेडिकल रिकॉर्ड स्नूपिंग: ICO ने 200 NHS प्रमुखों को लिखा
स्टाफ ने पड़ोसियों, एक्स-पार्टनर और खबरों में आए लोगों की फ़ाइलें खंगालीं। अब ICO 200 से ज़्यादा स्वास्थ्य प्रमुखों से 27 नवंबर तक निजी भरोसा माँग रहा है।
 SUMO· नंबर पज़ल
 Dialo· बोलकर भाषाएँ सीखें
 ediviewer· EDI फ़ाइलें दस्तावेज़ की तरह पढ़ें
 giftdetect· मिनटों में सही तोहफ़ा
ब्रिटेन में कुछ स्वास्थ्यकर्मी सिर्फ़ जिज्ञासा में पड़ोसियों, पुराने पार्टनर या खबरों में आए लोगों की मेडिकल फ़ाइलें खोल लेते हैं। UK मेडिकल रिकॉर्ड स्नूपिंग की शिकायतें इतनी बढ़ीं कि देश के प्राइवेसी वॉचडॉग ने अब अस्पतालों के प्रमुखों को सीधे चिट्ठी लिख दी है।
Information Commissioner's Office (ICO) ने गुरुवार को बताया कि उसने पूरे UK में 200 से ज़्यादा वरिष्ठ स्वास्थ्य अधिकारियों को पत्र भेजा है। जनवरी से मध्य अक्टूबर 2026 के बीच ICO के पास रिकॉर्ड में ताक-झाँक की 300 से ज़्यादा रिपोर्टें आईं और उनका आकलन किया गया। इनमें कर्मचारी जान-पहचान के लोगों को खोजते, यूँ ही फ़ाइलें देखते और निजी जानकारी ऐसे लोगों को बताते पकड़े गए, जिनका उससे कोई लेना-देना नहीं था। यह आँकड़ा स्वास्थ्य संगठनों की भेजी रिपोर्टों का है, पुष्ट उल्लंघनों का नहीं, और इसमें वे मामले शामिल नहीं जिनका आकलन बाकी है।
ICO ने स्वास्थ्य प्रमुखों से क्या पूछा है?
ICO प्रमुख पॉल अर्नोल्ड ने तीन पन्नों के पत्र में साफ़ लिखा है कि कर्मचारियों के भरोसे बैठे रहना काफ़ी नहीं। वे जानना चाहते हैं कि मरीज़ों के रिकॉर्ड तक किसकी पहुँच है, क्या कोई जाँचता है कि वे क्या देख रहे हैं, और पकड़े जाने पर क्या होता है। संदिग्ध उल्लंघनों की जाँच बिना देरी हो, यह तय हो कि मरीज़ों को बताना है या नहीं, और दोषी स्टाफ पर कार्रवाई हो।
जवाब की आख़िरी तारीख़ 27 नवंबर है। जिन्होंने पिछले छह महीनों में अपने सुरक्षा इंतज़ाम नहीं परखे, या नतीजों से संतुष्ट नहीं हैं, उन्हें सुधार के लिए तीन महीने और मिलेंगे। अर्नोल्ड ने कहा कि बिना वैध कारण किसी का हेल्थ रिकॉर्ड देखना "मासूम जिज्ञासा" नहीं है, इससे मरीज़ों को भारी परेशानी हो सकती है और स्वास्थ्य सेवा पर लोगों का भरोसा टूटता है।
यह समस्या नई नहीं है
अक्सर मामला हैकिंग का नहीं होता। कई कर्मचारियों के पास काम के लिए रिकॉर्ड देखने की वैध पहुँच होती है, गड़बड़ी तब शुरू होती है जब वे उसका इस्तेमाल ऐसे व्यक्ति के लिए करते हैं जिसका वे इलाज नहीं कर रहे। जुलाई में NHS England ने चेताया था कि ऐसा करने पर नौकरी जा सकती है या जेल भी हो सकती है। यह नॉटिंघम हमलों के पीड़ितों के रिकॉर्ड खोले जाने जैसी घटनाओं के बाद हुआ। कुछ नए इलेक्ट्रॉनिक रिकॉर्ड सिस्टम संदिग्ध पहुँच को तुरंत फ़्लैग कर सकते हैं, पर NHS मानता है कि निगरानी की क्षमता हर जगह अलग है।
जुलाई में सरकार ने संसद को बताया था कि 2019 से 2025 के बीच ICO को अनुचित पहुँच के 1,445 मामले बताए गए। ICO पिछले दशक में 16 स्वास्थ्यकर्मियों पर मुकदमा चला चुका है, क्योंकि Data Protection Act 2018 के तहत यह आपराधिक अपराध हो सकता है। अर्नोल्ड ने यह भी कहा कि कमज़ोर सुरक्षा वाले संगठनों पर कार्रवाई हो सकती है।
देखने लायक ऐप्स
SUMO: नंबर पज़लसही खाने चुनें, जोड़ें, लक्ष्य तक पहुँचें। सीखना आसान, महारत मुश्किल। मुफ़्त, हर उम्र के लिए।
Dialo: बोलकर भाषाएँ सीखेंAI बातचीत साथी से बात करें; हर वाक्य सुधरकर आपकी भाषा में समझाया हुआ लौटता है। 9 भाषाएँ, A1 से C2 तक।
ediviewer: EDI फ़ाइलें दस्तावेज़ की तरह पढ़ेंEDIFACT और X12 संदेश खोलें, हर सेगमेंट की व्याख्या देखें, JSON/XML में बदलें, PDF और Excel में निर्यात करें। स्थानीय रूप से चलता है, कोई अपलोड नहीं।
giftdetect: मिनटों में सही तोहफ़ाचुनें किसके लिए, किस मौके पर और कैसा स्वभाव। सर्च इंजन स्थानीय दुकानों के उत्पाद विवरण पढ़कर सबसे उपयुक्त विकल्प ऊपर रखता है। मुफ़्त, बिना साइन-अप।
इसी दिन की और ख़बरें
सभी देखें →
Palantir का NHS Cancer 360 ऐप: तारीफ बहुत, इस्तेमाल सिर्फ छह ट्रस्ट में
Speedmatrix जांच: मलेशिया देख रहा है Nvidia AI चिप्स कहाँ गईं
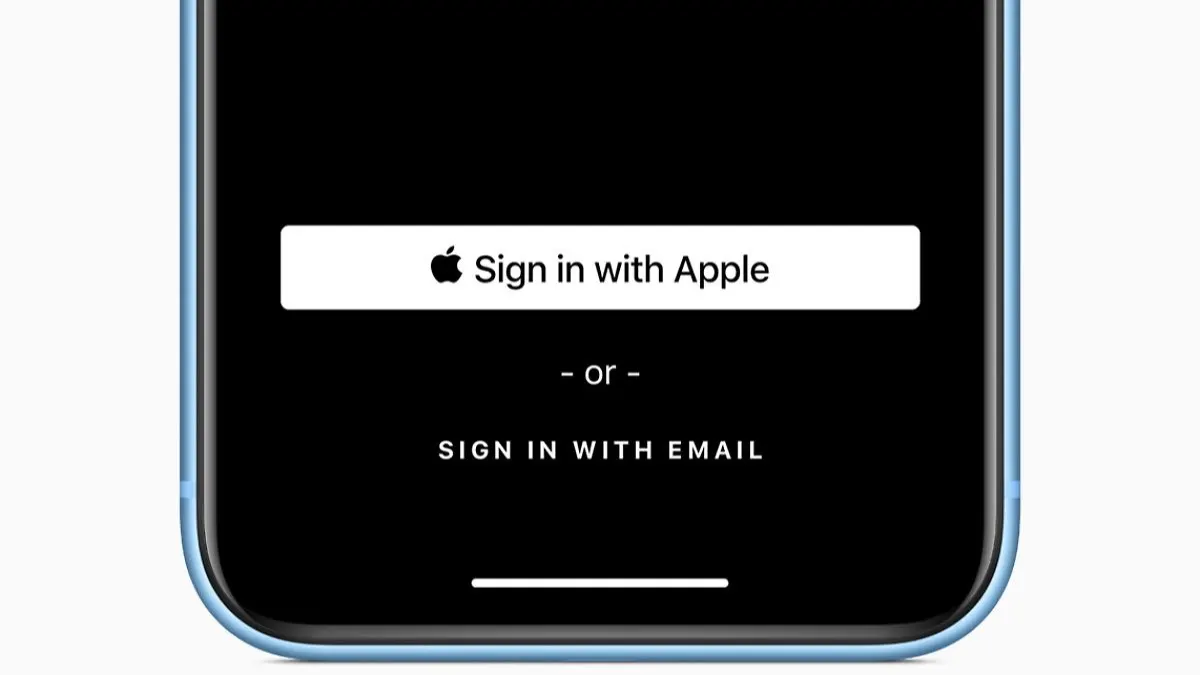
Nintendo Account: 26 जनवरी से Apple और Google साइन-इन बंद
Redmi Note 18 3C लिस्टिंग में दिखा, 67W चार्जिंग का खुलासा
और पढ़ें:: सुरक्षा
सभी देखें →
Turla Cereal मैलवेयर: सरकारी ईमेल की कॉपी मॉस्को भेजी गई

Europol ने ज़ब्त किए 6 million चोरी हुए लॉगिन, ऐसे जांचें आपका है या नहीं

KB Capital डेटा लीक: 1,811 लोगों की जानकारी चोरी, ग्राहक सिर्फ 20
