Turla Cereal मैलवेयर: सरकारी ईमेल की कॉपी मॉस्को भेजी गई
ESET ने Cereal नाम का स्पाइवेयर खोजा, जो रोमानिया और कज़ाखस्तान के Exchange सर्वरों में छिपकर NATO और EU से जुड़े ईमेल की चुपचाप कॉपी बनाता था।

 SUMO· नंबर पज़ल
 Dialo· बोलकर भाषाएँ सीखें
 ediviewer· EDI फ़ाइलें दस्तावेज़ की तरह पढ़ें
 giftdetect· मिनटों में सही तोहफ़ा
एक सरकारी अधिकारी NATO के प्रतिनिधि को ईमेल भेजता है। मेल सर्वर से निकलता है, सही व्यक्ति तक पहुँचता है और कुछ भी गड़बड़ नहीं दिखता। लेकिन सर्वर के भीतर छिपा एक प्रोग्राम उसी मेल को जाँच रहा होता है और काम का दस्तावेज़ दिखते ही रूसी जासूसों के लिए उसकी कॉपी तैयार कर देता है। साइबर सुरक्षा कंपनी ESET के शोधकर्ताओं ने ठीक यही तरीका पकड़ा है।
ESET के मुताबिक इसके पीछे Turla नाम का हैकर समूह है, जिसे लंबे समय से रूस की FSB से जोड़ा जाता रहा है। उसने रोमानिया और कज़ाखस्तान की सरकारी संस्थाओं के Microsoft Exchange सर्वर अपने कब्ज़े में लिए। सबसे दिलचस्प बात यह कि मैलवेयर को चलाने के लिए उसने पीड़ितों का ही इंफ्रास्ट्रक्चर इस्तेमाल किया।
Cereal मैलवेयर क्या करता है?
ESET ने इस टूलसेट को Cereal नाम दिया है। पहली बार यह कज़ाखस्तान की एक सरकारी संस्था के सर्वर पर मिला। बाद में 23 दिसंबर 2025 को रोमानिया की एक सरकारी संस्था के खिलाफ भी इसका इस्तेमाल सामने आया। रोमानिया NATO और यूरोपीय संघ, दोनों का सदस्य है।
इसका मुख्य हिस्सा CerealBox है। यह Exchange के उस प्रोसेस में छिप जाता है जो मेल को आगे बढ़ाता है, इसलिए कोई नई, दिखने वाली सेवा नहीं बनती। असली मेल अपने रास्ते चलता रहता है। CerealBox हर मेल की कॉपी नहीं करता। वह DOC, DOCX या PDF अटैचमेंट वाले मेल चुनता है, फिर भेजने वाले, पाने वाले, विषय और फ़ाइल के नाम जाँचता है। शर्तें पूरी होने पर मेल पैक और एन्क्रिप्ट होकर ऑपरेटरों के उठाने के लिए तैयार रखा जाता है।
रोमानिया में मिली कॉन्फ़िगरेशन NATO और EU संस्थाओं से जुड़े पतों के साथ हुई बातचीत खोज रही थी। इसका मतलब यह नहीं कि NATO या यूरोपीय आयोग के अपने सर्वर हैक हुए। हैकरों को उस संस्था की मेल तक पहुँच मिली जो इन संस्थाओं से संवाद करती थी।
हैकरों को अपने कंट्रोल सर्वर की ज़रूरत क्यों नहीं पड़ी?
आम तौर पर मैलवेयर हमलावरों के सर्वर से संपर्क करता है, और यही कनेक्शन उसे पकड़वा सकता है। यहाँ CerealNeuron मॉड्यूल संक्रमित Exchange सर्वर पर ही रुका रहता और खास तरह से बनाए गए वेब अनुरोधों का इंतज़ार करता। बाहर से वे सामान्य ऑफ़िस मेल ट्रैफ़िक जैसे दिखते थे।
ESET ने रोमानिया के विभाग का नाम नहीं बताया, न चुराए गए मेल की सामग्री। कुल कितना डेटा गया, यह भी तय नहीं हो सका। शुरुआती घुसपैठ कैसे हुई, यह भी अज्ञात है।
Turla कम से कम 2004 से सक्रिय है और 2023 में FBI के ऑपरेशन Medusa में उसका Snake स्पाइवेयर निष्क्रिय किया गया था। ESET की गणना है कि 2022 से इस समूह के निशाने पर रहे लगभग 70 प्रतिशत देश पूर्व सोवियत गणराज्य या यूरोप के ऐसे देश थे जो इतिहास में USSR से जुड़े रहे। रोमानिया और कज़ाखस्तान इसी पैटर्न में बैठते हैं।
देखने लायक ऐप्स
SUMO: नंबर पज़लसही खाने चुनें, जोड़ें, लक्ष्य तक पहुँचें। सीखना आसान, महारत मुश्किल। मुफ़्त, हर उम्र के लिए।
Dialo: बोलकर भाषाएँ सीखेंAI बातचीत साथी से बात करें; हर वाक्य सुधरकर आपकी भाषा में समझाया हुआ लौटता है। 9 भाषाएँ, A1 से C2 तक।
ediviewer: EDI फ़ाइलें दस्तावेज़ की तरह पढ़ेंEDIFACT और X12 संदेश खोलें, हर सेगमेंट की व्याख्या देखें, JSON/XML में बदलें, PDF और Excel में निर्यात करें। स्थानीय रूप से चलता है, कोई अपलोड नहीं।
giftdetect: मिनटों में सही तोहफ़ाचुनें किसके लिए, किस मौके पर और कैसा स्वभाव। सर्च इंजन स्थानीय दुकानों के उत्पाद विवरण पढ़कर सबसे उपयुक्त विकल्प ऊपर रखता है। मुफ़्त, बिना साइन-अप।
इसी दिन की और ख़बरें
सभी देखें →
सैटेलाइट किल स्विच भारत के पास हो, एक कंपनी पर निर्भर न रहें: मित्तल
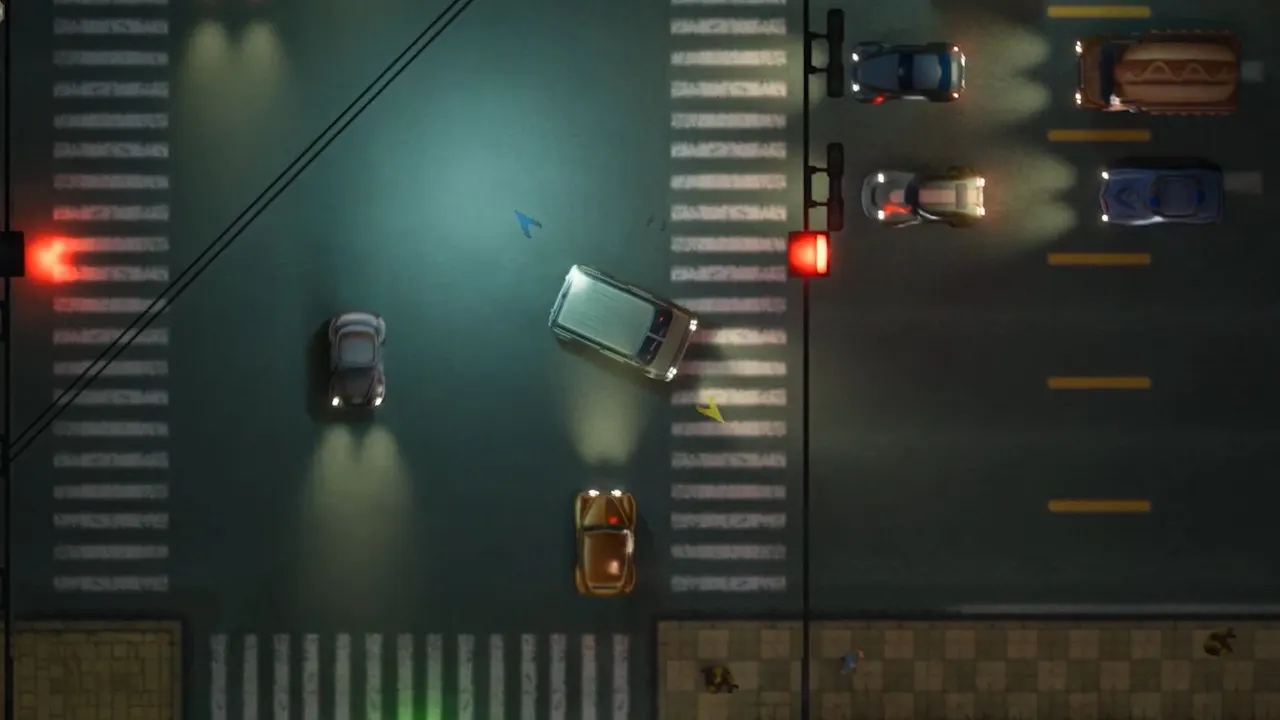
GTA2 RTX Upgraded: 1999 के GTA 2 में अब path tracing
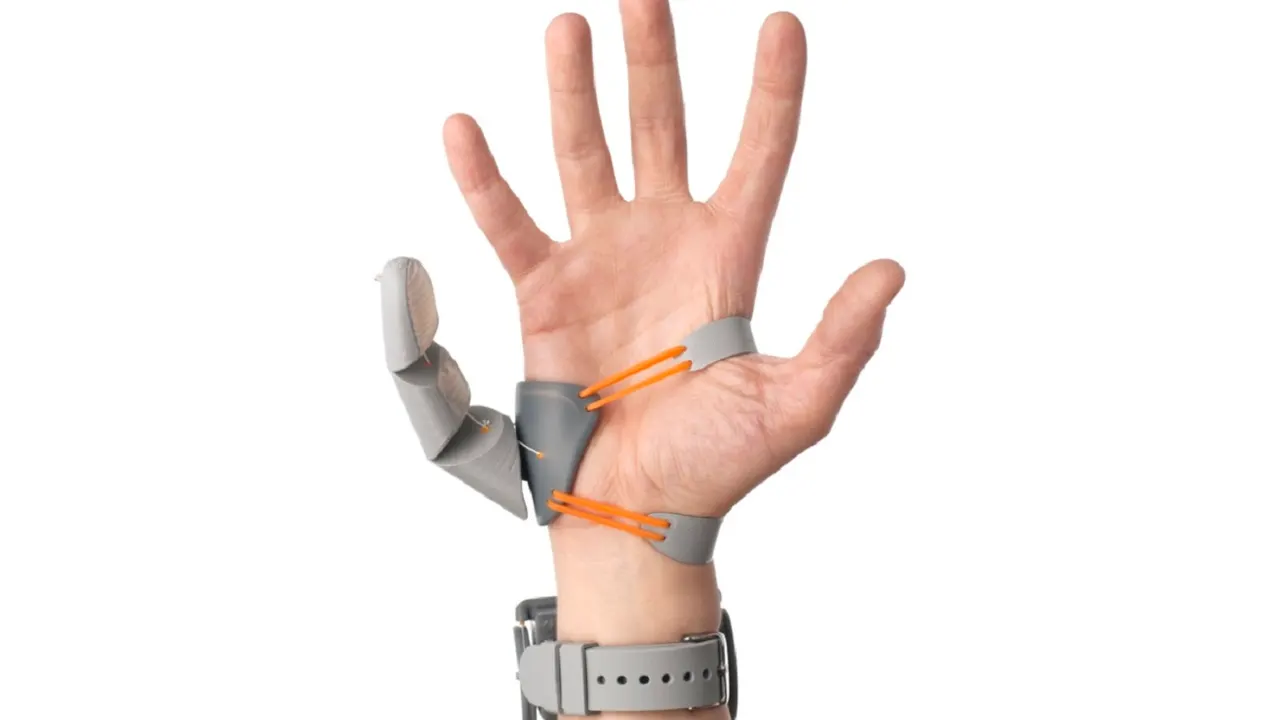
EgoThumb: बिना कंट्रोल किए खुद मदद करने वाली छठी रोबोटिक उंगली
Claude डाउन: Claude.ai और Claude Code में लॉगिन की दिक्कत
और पढ़ें:: सुरक्षा
सभी देखें →
Europol ने ज़ब्त किए 6 million चोरी हुए लॉगिन, ऐसे जांचें आपका है या नहीं

KB Capital डेटा लीक: 1,811 लोगों की जानकारी चोरी, ग्राहक सिर्फ 20

お名前.com デスクトップクラウド हैक: GMO पर करीब 30 अरब येन के दावे