Muji ऐप से डेटा लीक की आशंका, 2.72 करोड़ रिकॉर्ड प्रभावित
Muji चलाने वाली Ryohin Keikaku ने MUJI ऐप से यूज़र जानकारी लीक होने की आशंका जताई है। पूर्व सदस्यों समेत करीब 2.726 करोड़ रिकॉर्ड प्रभावित हो सकते हैं।
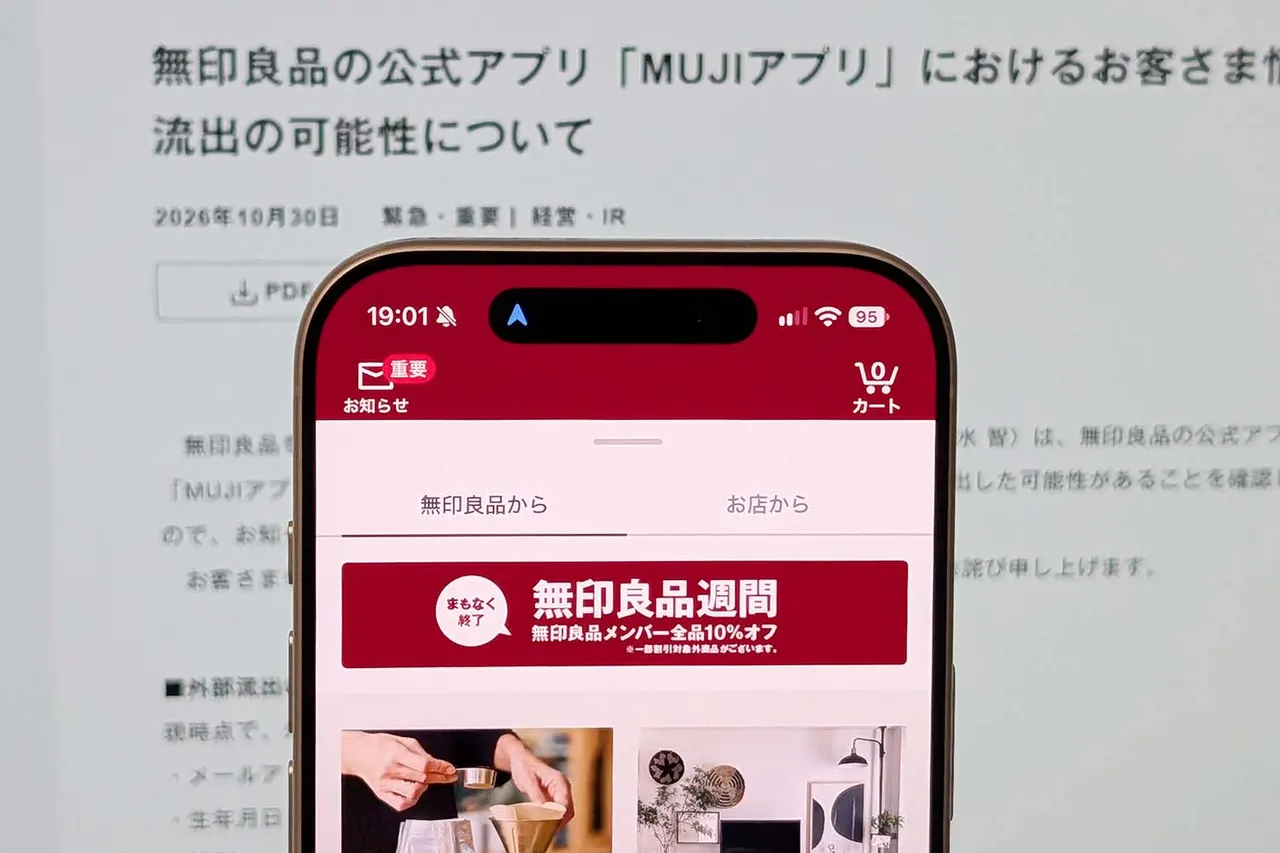
जापानी रिटेल ब्रांड Muji (無印良品) का संचालन करने वाली कंपनी Ryohin Keikaku ने 30 तारीख को बताया कि उसके आधिकारिक MUJI ऐप से यूज़र्स की कुछ जानकारी बाहर लीक होने की आशंका है। कंपनी के मुताबिक प्रभावित रिकॉर्ड की संख्या अधिकतम करीब 2.726 करोड़ (27.26 मिलियन) हो सकती है।
कौन-सी जानकारी लीक हो सकती है
संभावित रूप से लीक हुई जानकारी में सिर्फ तीन चीज़ें शामिल हैं: ईमेल एड्रेस, जन्मतिथि और लिंग। कंपनी का कहना है कि क्रेडिट कार्ड की जानकारी, नाम, पता और फ़ोन नंबर इसमें शामिल नहीं हैं। प्रभावित आंकड़ों में उन लोगों का डेटा भी है जो ऐप की सदस्यता छोड़ चुके हैं।
कंपनी ने क्या कदम उठाए
Ryohin Keikaku ने बाहरी स्रोत से अनधिकृत पहुँच का पता चलने के बाद संबंधित हिस्से तक पहुँच रोक दी और ज़रूरी सुधार लागू कर दिए। कंपनी के अनुसार अभी तक डार्क वेब पर यूज़र जानकारी के लीक होने या इस जानकारी के दुरुपयोग से किसी नुकसान की पुष्टि नहीं हुई है।
जिन यूज़र्स का डेटा लीक हुआ हो सकता है, उन्हें कंपनी चरणबद्ध तरीके से सूचित करेगी। साथ ही, लीक हुए ईमेल पतों का इस्तेमाल कर "स्पूफिंग" यानी नकली ईमेल भेजे जाने की संभावना को देखते हुए कंपनी ने यूज़र्स को सतर्क रहने की सलाह दी है।
सेवाएँ और आगे की योजना
फिलहाल MUJI ऐप और Muji का ऑनलाइन स्टोर सामान्य रूप से काम कर रहे हैं। कंपनी ने कहा है कि वह डेवलपमेंट पार्टनर और संबंधित कंपनियों के साथ मिलकर सुरक्षा उपायों और निगरानी व्यवस्था को और मज़बूत करेगी।
यूज़र्स के लिए सलाह यही है कि अनजान भेजने वालों के ईमेल में दिए लिंक या अटैचमेंट न खोलें और संदिग्ध संदेशों से सावधान रहें।
इसी दिन की और ख़बरें
सभी देखें →
स्टार्टअप इक्विटी: फाउंडर्स को हिस्सेदारी कैसे बांटनी चाहिए
पोलिश स्टार्टअप जगत के डरावने सपने: PFR Ventures से TechPL तक
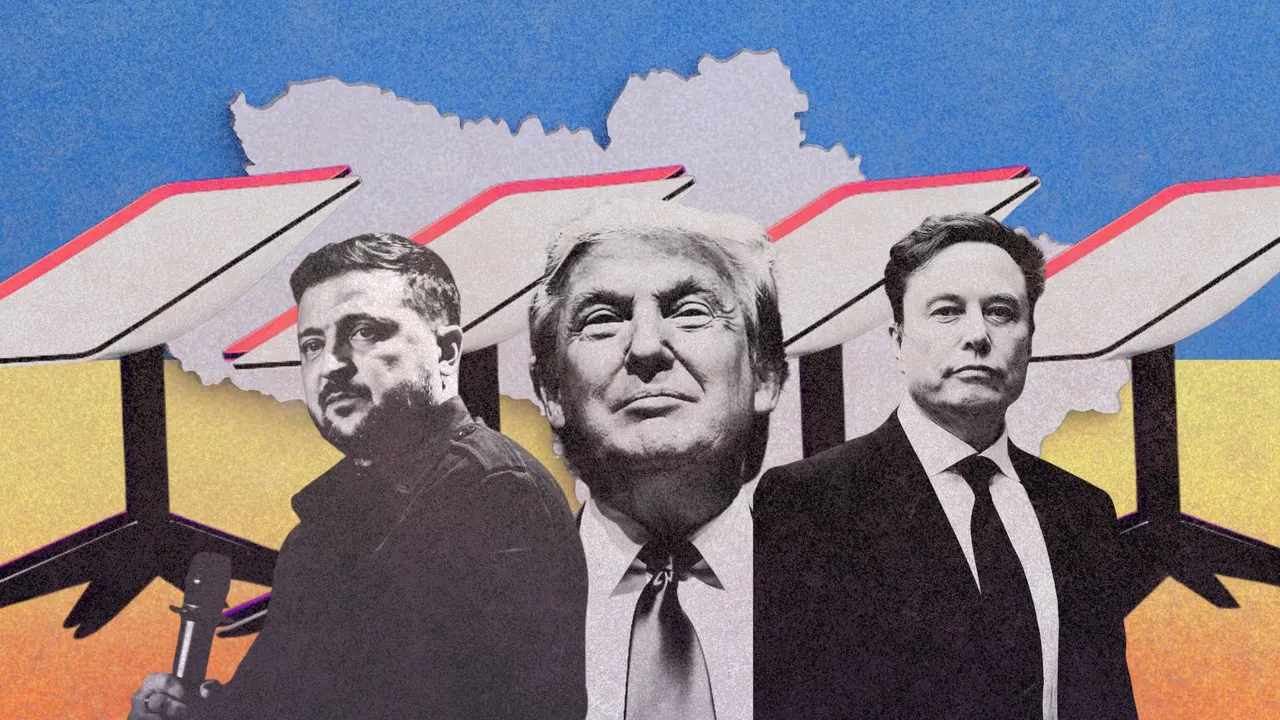
OBRIA NANO: Starlink के विकल्प की ओर यूक्रेन का पहला कदम
Hubble को बचाने के लिए NASA ने उद्योग जगत से माँगे सुझाव
और पढ़ें:: सुरक्षा
सभी देखें →
PHP की खामी: जापान की 31 नगरपालिकाओं की वेबसाइट अब भी बंद

GMO साइबर हमला: जापान ने टेलीकॉम कंपनियों से साइट ब्लॉक करने को कहा

जापान में 2026 वित्त वर्ष में 26 करोड़ से ज़्यादा डेटा लीक
