ENISA प्रमुख की चेतावनी: फ्रिज के बाद अब घरेलू उपकरण निशाने पर
यूरोप के सुपरमार्केट में फ्रिज हैक होने के बाद EU के साइबर सुरक्षा प्रमुख ने कहा है कि अगला निशाना राउटर और घर के उपकरण हो सकते हैं।
 SUMO· नंबर पज़ल
 Dialo· बोलकर भाषाएँ सीखें
 ediviewer· EDI फ़ाइलें दस्तावेज़ की तरह पढ़ें
 giftdetect· मिनटों में सही तोहफ़ा
"आज फ्रिज था, कल राउटर हो सकता है और परसों घरेलू उपकरण।" यूरोपीय संघ की साइबर सुरक्षा एजेंसी ENISA के प्रमुख ने यही चेतावनी दी है। कंपनियों को अब अपने कनेक्टेड उपकरणों की सुरक्षा पर ज़्यादा पैसा लगाना होगा।
ENISA के कार्यकारी निदेशक युहान लेपासार ने 10 नवंबर को ब्रसेल्स में कहा कि नागरिक जिन सेवाओं पर निर्भर हैं, उन सबमें कोई न कोई डिजिटल हिस्सा है। उसे सुरक्षित न रखा जाए तो वह हैक हो सकता है। सबसे बुरी स्थिति में पुलिस, दमकल, अस्पताल और परिवहन जैसी ज़रूरी सेवाएँ ठप हो सकती हैं। उन्होंने यह भी कहा कि चीन, ईरान और उत्तर कोरिया से जुड़े समूह यूरोपीय कंपनियों को निशाना बना रहे हैं। उनके मुताबिक हर घटना रोकी जा सकती है, पर सुरक्षा सस्ती नहीं है। सवाल यह है कि कंपनियाँ कितना निवेश करने को तैयार हैं।
फ्रिज हैक होने का मामला क्या था?
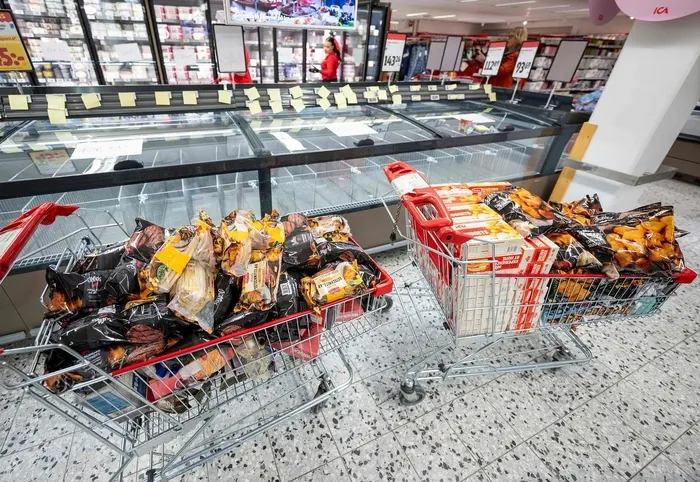
पिछले महीने 11-12 तारीख़ की रात फ्रांस में सुपरमार्केट और दूसरी दुकानों के करीब 700 रेफ्रिजरेशन कंट्रोलर दूर से कब्ज़े में ले लिए गए। तापमान बढ़ गया और कम से कम 15 आग लगीं। इस महीने की शुरुआत में बेल्जियम, स्वीडन और आयरलैंड समेत कम से कम 12 देश प्रभावित हुए। हमलावर इंटरनेट पर खुले रिमोट-मैनेजमेंट उपकरणों और बिना सिक्योरिटी पैच वाले पुराने उपकरणों से अंदर घुसे। ENISA की रिपोर्ट के अनुसार AI कमज़ोरियाँ खोजने की रफ़्तार बढ़ाने वाला "ताकत बढ़ाने वाला" औज़ार बन रहा है।
निर्माताओं के लिए नियम क्या कहते हैं?
EU के साइबर रेज़िलिएंस एक्ट (CRA) के तहत सितंबर से निर्माताओं को सक्रिय रूप से इस्तेमाल हो रही कमज़ोरी या गंभीर घटना की जानकारी मिलने के 24 घंटे के भीतर रिपोर्ट करनी होती है। यह पहले से बिक चुके उत्पादों पर भी लागू है। उल्लंघन पर 1.5 करोड़ यूरो या वैश्विक सालाना राजस्व के 2.5% में से जो ज़्यादा हो, उतना जुर्माना लग सकता है। अगले साल दिसंबर से डिज़ाइन के स्तर की सुरक्षा की शर्तें पूरी तरह लागू होंगी।
यूरोप को कनेक्टेड उपकरण बेचने वाली दक्षिण कोरियाई कंपनियों पर इसका सीधा असर है। दक्षिण कोरिया के विज्ञान और आईसीटी मंत्रालय ने 11 तारीख़ को कोल्ड-चेन कंपनियों के सुरक्षा प्रमुखों के साथ बैठक में रिमोट एक्सेस के लिए VPN और डिफ़ॉल्ट पासवर्ड बदलने की सलाह दी। उद्योग के एक जानकार के मुताबिक अब घरेलू उपकरणों की सुरक्षा खर्च नहीं, बाज़ार में उतरने की शर्त बनेगी।
देखने लायक ऐप्स
SUMO: नंबर पज़लसही खाने चुनें, जोड़ें, लक्ष्य तक पहुँचें। सीखना आसान, महारत मुश्किल। मुफ़्त, हर उम्र के लिए।
Dialo: बोलकर भाषाएँ सीखेंAI बातचीत साथी से बात करें; हर वाक्य सुधरकर आपकी भाषा में समझाया हुआ लौटता है। 9 भाषाएँ, A1 से C2 तक।
ediviewer: EDI फ़ाइलें दस्तावेज़ की तरह पढ़ेंEDIFACT और X12 संदेश खोलें, हर सेगमेंट की व्याख्या देखें, JSON/XML में बदलें, PDF और Excel में निर्यात करें। स्थानीय रूप से चलता है, कोई अपलोड नहीं।
giftdetect: मिनटों में सही तोहफ़ाचुनें किसके लिए, किस मौके पर और कैसा स्वभाव। सर्च इंजन स्थानीय दुकानों के उत्पाद विवरण पढ़कर सबसे उपयुक्त विकल्प ऊपर रखता है। मुफ़्त, बिना साइन-अप।
इसी दिन की और ख़बरें
सभी देखें →
Nāpōwawāʻenakaulua: वेब ने खोजी अब तक की सबसे पुरानी क्वासर जोड़ी

United Airlines AI agent प्रतिबंध: चेक-इन का टिक बॉट नहीं लगा सकता

Jensen Huang ने Nvidia CEO पद छोड़ा, Colette Kress बनीं अंतरिम CEO

Windows WinSxS फ़ोल्डर: एक DISM कमांड से 10 GB तक जगह खाली
और पढ़ें:: सुरक्षा
सभी देखें →
ScreenConnect RMM+ प्लगइन की खामी से 288 PC पर मैलवेयर
क्या आपका स्मार्ट टीवी जासूसी करता है? 10 से ज़्यादा सवाल

क्राकोव हमलावर का iPhone: खुलवाने के लिए Apple की मदद ज़रूरी?
