CodeScoring: 2026 में ओपन-सोर्स की गंभीर खामियां 4.9 गुना बढ़ीं
CodeScoring के मुताबिक जनवरी से सितंबर 2026 के बीच ओपन-सोर्स सॉफ्टवेयर में 3,566 गंभीर कमजोरियां दर्ज हुईं, जो पिछले साल से 4.9 गुना ज्यादा हैं।
 SUMO· नंबर पज़ल
 Dialo· बोलकर भाषाएँ सीखें
 ediviewer· EDI फ़ाइलें दस्तावेज़ की तरह पढ़ें
 giftdetect· मिनटों में सही तोहफ़ा
सुरक्षित डेवलपमेंट प्लेटफॉर्म CodeScoring के विश्लेषकों के अनुसार जनवरी से सितंबर 2026 के बीच ओपन-सोर्स सॉफ्टवेयर में 3,566 गंभीर कमजोरियां (CVSS 9.0 और उससे ऊपर) सार्वजनिक हुईं। पिछले साल इसी अवधि में यह संख्या 723 थी, यानी इस बार 4.9 गुना वृद्धि हुई है।
npm और Go में सबसे तेज उछाल
कंपनी के डेटाबेस के मुताबिक JavaScript के कंपोनेंट कैटलॉग npm में गंभीर कमजोरियां 89 से बढ़कर 562 हो गईं, यानी 6.3 गुना। ये 39,127 स्थिर पैकेज वर्जन को प्रभावित करती हैं, जबकि एक साल पहले यह आंकड़ा 3,844 था (10.2 गुना वृद्धि)।
Go में गंभीर कमजोरियां 78 से बढ़कर 396 हो गईं, यानी 5.1 गुना। ये 12,443 स्थिर मॉड्यूल वर्जन को प्रभावित करती हैं, जबकि पहले 5,995 थे (2.1 गुना वृद्धि)।
हमले का जोखिम
2026 की दो-तिहाई से ज्यादा गंभीर कमजोरियों के CVSS आकलन में बिना पूर्व अनुमति और बिना उपयोगकर्ता की क्रिया के नेटवर्क के जरिए हमले की संभावना बताई गई है। ऐसे में हमलावर को कर्मचारियों के क्रेडेंशियल चुराने या उन्हें दुर्भावनापूर्ण फाइल खुलवाने की जरूरत नहीं पड़ती; नेटवर्क पर उपलब्ध सॉफ्टवेयर सीधे निशाने पर होता है। कंपनी के अनुसार 15 सितंबर से 15 अक्टूबर 2026 के बीच ही सभी स्तरों की 4,609 नई अद्वितीय कमजोरियां ओपन-सोर्स कंपोनेंट में दर्ज हुईं।
CodeScoring के विशेषज्ञ इस बढ़त का मुख्य कारण कमजोरियों की ज्यादा सघन खोज और बेहतर रिपोर्टिंग मानते हैं। शोधकर्ता ऑटोमैटिक एनालिसिस और AI-आधारित टूल का इस्तेमाल कर रहे हैं, और ज्यादा डेवलपर पाई गई खामियों की जानकारी व्यवस्थित रूप से सार्वजनिक कर रहे हैं। आधुनिक ऑडिट पुराने कोड की गलतियां भी पकड़ लेते हैं, इसलिए वर्षों पहले अपनाई गई और कभी अपडेट न की गई लाइब्रेरी के बारे में भी जानकारी सामने आ सकती है।
प्रोडक्ट एनालिस्ट आर्त्योम मक्सिमोव के मुताबिक संगठनों को अपने सॉफ्टवेयर की संरचना नियमित जांचनी चाहिए और केवल तैयार वेंडर सॉफ्टवेयर ही नहीं, उसमें इस्तेमाल कंपोनेंट के स्तर पर भी खतरों पर नजर रखनी चाहिए। सबसे पहले उन खामियों को ठीक करना चाहिए जो चालू बाहरी सेवाओं को प्रभावित करती हैं। इसमें सॉफ्टवेयर कंपोजिशन एनालिसिस मदद करता है: यह एप्लिकेशन की संरचना को स्वचालित रूप से ट्रैक करता है, कमजोर डिपेंडेंसी पहचानता है और वे वर्जन बताता है जिनमें समस्या ठीक हो चुकी है।
देखने लायक ऐप्स
SUMO: नंबर पज़लसही खाने चुनें, जोड़ें, लक्ष्य तक पहुँचें। सीखना आसान, महारत मुश्किल। मुफ़्त, हर उम्र के लिए।
Dialo: बोलकर भाषाएँ सीखेंAI बातचीत साथी से बात करें; हर वाक्य सुधरकर आपकी भाषा में समझाया हुआ लौटता है। 9 भाषाएँ, A1 से C2 तक।
ediviewer: EDI फ़ाइलें दस्तावेज़ की तरह पढ़ेंEDIFACT और X12 संदेश खोलें, हर सेगमेंट की व्याख्या देखें, JSON/XML में बदलें, PDF और Excel में निर्यात करें। स्थानीय रूप से चलता है, कोई अपलोड नहीं।
giftdetect: मिनटों में सही तोहफ़ाचुनें किसके लिए, किस मौके पर और कैसा स्वभाव। सर्च इंजन स्थानीय दुकानों के उत्पाद विवरण पढ़कर सबसे उपयुक्त विकल्प ऊपर रखता है। मुफ़्त, बिना साइन-अप।
इसी दिन की और ख़बरें
सभी देखें →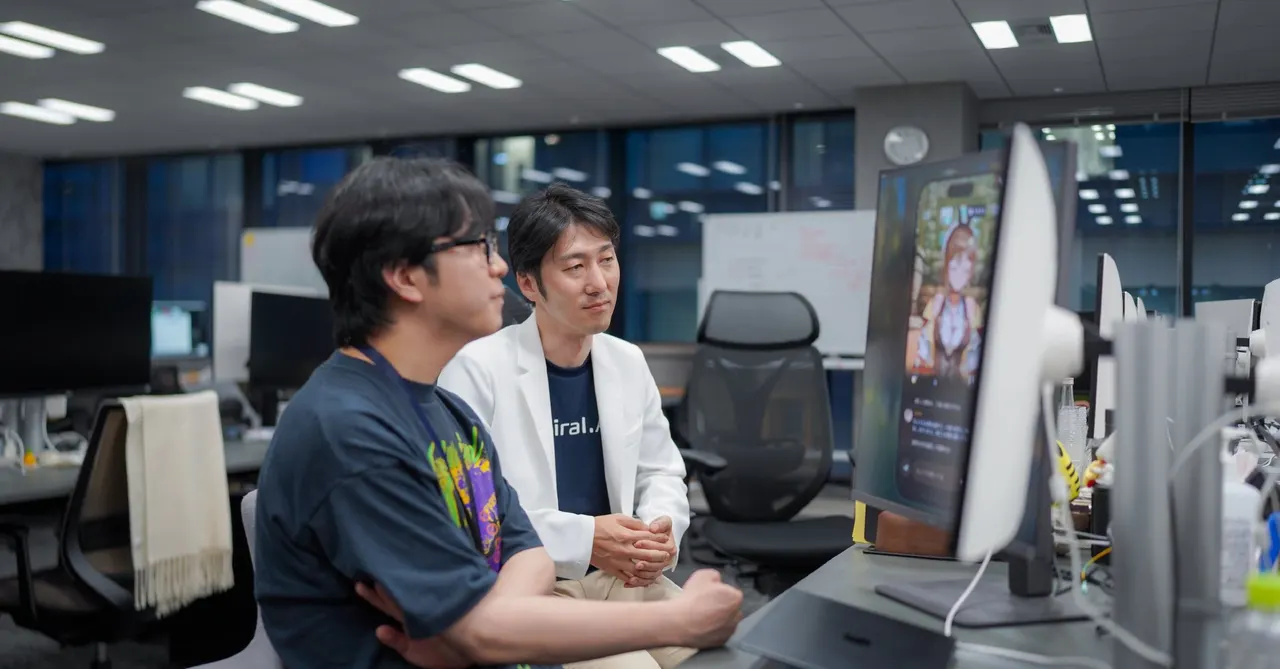
SpiralAI ने AI के भरोसे पूरी सैलरी के साथ चार दिन का हफ्ता अपनाया
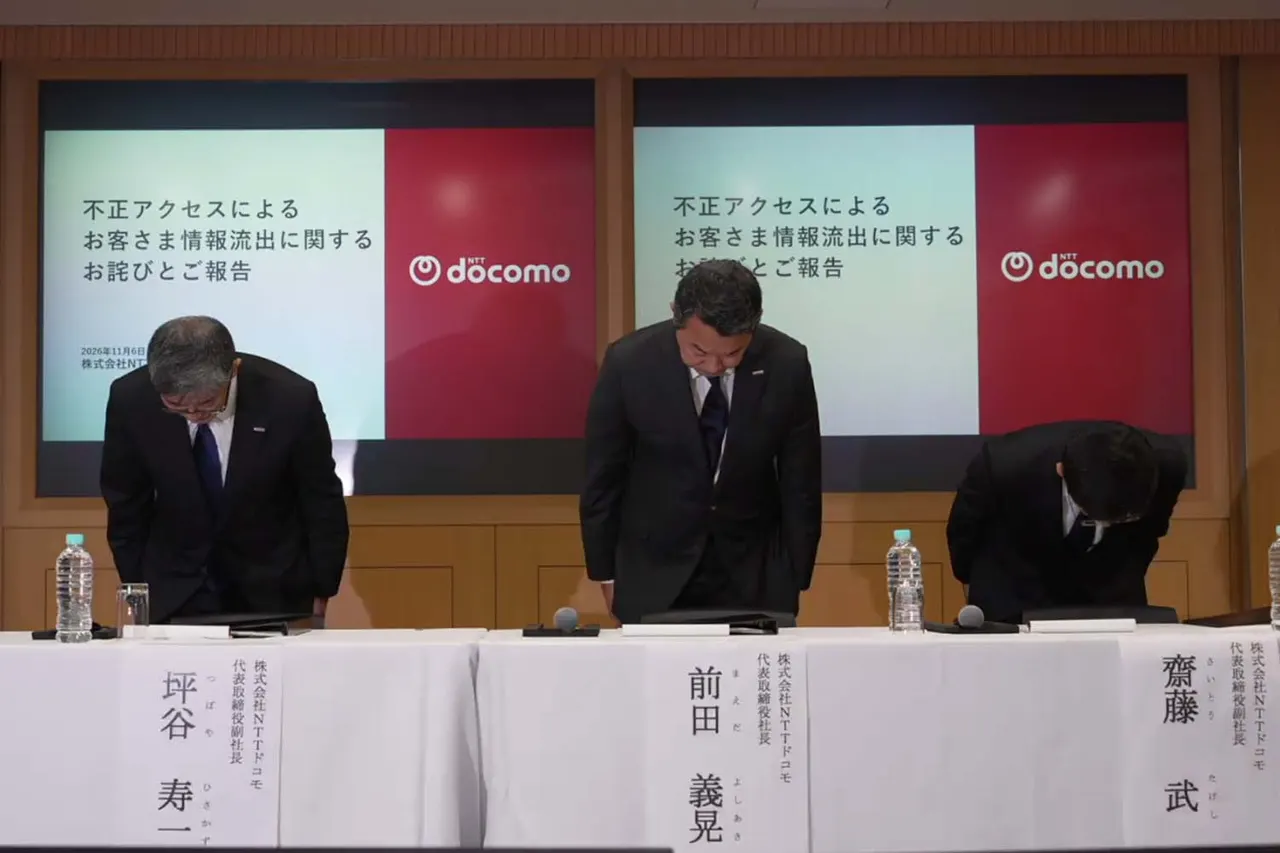
NTT Docomo डेटा लीक: 2.94 लाख लाइनों के प्लान और बैंक विवरण उजागर
MTS Link 2027 में कज़ाख़स्तान, वियतनाम और इंडोनेशिया में उतरेगा