Canonical ने LXD और MicroCloud की 10.0 रेटिंग वाली खामी ठीक की
Canonical ने LXD और MicroCloud में CVE-2026-112816 को ठीक किया है। इस खामी से हमलावर बिना प्राइवेट की के भरोसेमंद क्लाइंट बन सकता था।
 SUMO· नंबर पज़ल
 Dialo· बोलकर भाषाएँ सीखें
 ediviewer· EDI फ़ाइलें दस्तावेज़ की तरह पढ़ें
 giftdetect· मिनटों में सही तोहफ़ा
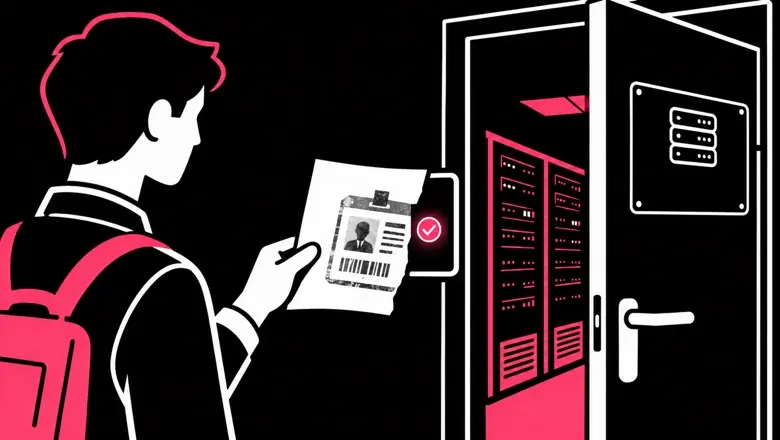
Canonical ने 28 अक्टूबर को बताया कि उसने कंटेनर और वर्चुअल मशीन मैनेजर LXD तथा प्राइवेट क्लाउड प्लेटफ़ॉर्म MicroCloud में CVE-2026-112816 नाम की गंभीर सुरक्षा खामी ठीक कर दी है। CodeScoring की नॉलेज बेस में इसे CVSS 4.0 पर अधिकतम 10.0 अंक और "क्रिटिकल" स्तर मिला है।
इस खामी के ज़रिये हमलावर किसी भरोसेमंद क्लाइंट की प्राइवेट की के बिना उसकी पहचान अपना सकता था। हमले के लिए मैनेजमेंट HTTPS API तक पहुँच और उस क्लाइंट का सार्वजनिक सर्टिफ़िकेट चाहिए।
गड़बड़ी कहाँ थी
समस्या क्लाइंट सर्टिफ़िकेट चेन की जाँच में थी। TLS कनेक्शन के दौरान क्लाइंट सिर्फ़ चेन के पहले सर्टिफ़िकेट की प्राइवेट की का स्वामित्व साबित करता है। लेकिन सर्वर भेजे गए सभी सर्टिफ़िकेट को भरोसेमंद क्लाइंट के स्टोर से मिलाता था। इसलिए हमलावर पहले अपना सर्टिफ़िकेट रखकर उसके बाद भरोसेमंद क्लाइंट का सार्वजनिक सर्टिफ़िकेट जोड़ सकता था और उसके अधिकार पा लेता था।
MicroCloud में एक अलग परिदृश्य भी बताया गया है: क्लस्टर से जुड़ते समय किसी नोड का सार्वजनिक सर्टिफ़िकेट पकड़कर हमलावर उसी नोड का रूप धर सकता है। इस समस्या की ओर Canonical का ध्यान LXD के ओपन फ़ोर्क Incus के डेवलपर्स ने दिलाया। सर्वर का अपना सर्टिफ़िकेट TLS कनेक्शन में मिल जाता है; उसे चेन में जोड़ने पर डेटाबेस गेटवे तक पहुँच मिलती है, जबकि दूसरे नोड का सर्टिफ़िकेट क्लस्टर में आंतरिक पहुँच देता है। Incus में यह सुधार वर्ज़न 7.6.0 में आया है।
क्या करें
CodeScoring के अनुसार Incus में यह त्रुटि पहली रिलीज़ से मौजूद थी। इसी तरीके से भरोसेमंद सर्टिफ़िकेट स्टोर की दूसरों की प्रविष्टियाँ बढ़ाई या हटाई जा सकती थीं।
डिफ़ॉल्ट रूप से LXD लोकल Unix सॉकेट पर चलता है और नेटवर्क कनेक्शन नहीं लेता; नेटवर्क पहुँच core.https_address पैरामीटर से चालू होती है। ठीक की गई snap बिल्ड 29 अक्टूबर की हैं: LXD के लिए 6.10.1, 5.21.9, 5.0.11 और 4.0.15, तथा MicroCloud के लिए 3.4.1 और 2.1.5। Canonical ने sudo snap refresh lxd और sudo snap refresh microcloud चलाने की सलाह दी है। रोलआउट चरणबद्ध है, इसलिए अपडेट के बाद अपने चैनल के लिए वर्ज़न मिलाना चाहिए।
अपडेट से पहले मैनेजमेंट इंटरफ़ेस की पहुँच केवल भरोसेमंद नोड तक सीमित करनी चाहिए। Incus डेवलपर्स के अनुसार अपडेट के बिना इस खामी को बंद करने वाली कोई सेटिंग नहीं है। एडमिन को अपनी सूची में LXD, MicroCloud और Incus को भी शामिल करना चाहिए।
देखने लायक ऐप्स
SUMO: नंबर पज़लसही खाने चुनें, जोड़ें, लक्ष्य तक पहुँचें। सीखना आसान, महारत मुश्किल। मुफ़्त, हर उम्र के लिए।
Dialo: बोलकर भाषाएँ सीखेंAI बातचीत साथी से बात करें; हर वाक्य सुधरकर आपकी भाषा में समझाया हुआ लौटता है। 9 भाषाएँ, A1 से C2 तक।
ediviewer: EDI फ़ाइलें दस्तावेज़ की तरह पढ़ेंEDIFACT और X12 संदेश खोलें, हर सेगमेंट की व्याख्या देखें, JSON/XML में बदलें, PDF और Excel में निर्यात करें। स्थानीय रूप से चलता है, कोई अपलोड नहीं।
giftdetect: मिनटों में सही तोहफ़ाचुनें किसके लिए, किस मौके पर और कैसा स्वभाव। सर्च इंजन स्थानीय दुकानों के उत्पाद विवरण पढ़कर सबसे उपयुक्त विकल्प ऊपर रखता है। मुफ़्त, बिना साइन-अप।
इसी दिन की और ख़बरें
सभी देखें →
CNM ने पेश किए HyperAct रोबोट एक्chuएटर, Openpath से सप्लाई डील
KT और Samsung ने AI से हाई-स्पीड ट्रेन में कॉल ड्रॉप 29% घटाए
OPENREC ने mellow-fan के विस्तार के लिए जुटाए 1.4 अरब येन
Replit ने जापान में खोला दफ़्तर, SMFL लाया एंटरप्राइज़ वाइब कोडिंग
और पढ़ें:: सुरक्षा
सभी देखें →
iOS 27.3 से Apple शेयर्ड iCloud लिंक में हानिकारक कंटेंट जांचेगा

Crédit Mutuel Arkéa पर साइबर हमला, धोखाधड़ी की रकम अब भी अस्पष्ट

दक्षिण कोरिया: टॉप-टियर अस्पताल रेटिंग में साइबर सुरक्षा शामिल
