Bithumb के ग्रुपवेयर में हैकिंग, 7,159 यूज़र्स-कर्मचारियों का डेटा लीक
दक्षिण कोरियाई क्रिप्टो एक्सचेंज Bithumb के आंतरिक ग्रुपवेयर पर हमले में 6,444 यूज़र्स और 715 कर्मचारियों की निजी जानकारी लीक हुई है।
दक्षिण कोरिया के क्रिप्टो एक्सचेंज Bithumb के आंतरिक ग्रुपवेयर सिस्टम को हैक कर लिया गया, जिससे यूज़र्स और कर्मचारियों समेत कुल 7,159 लोगों की निजी जानकारी लीक हो गई। कंपनी ने 29 अक्टूबर को इसकी पुष्टि की।
कंपनी के मुताबिक प्रभावित यूज़र्स की संख्या 6,444 है। इनमें से 844 लोगों की जानकारी सीधे उजागर हुई, जबकि बाकी करीब 5,600 लोगों का डेटा एन्क्रिप्टेड फ़ाइलों के रूप में निकाला गया। इसके अलावा 715 कर्मचारियों की जानकारी भी लीक हुई है।
कौन-सा डेटा प्रभावित
लीक हुई यूज़र जानकारी में नाम, मोबाइल नंबर, ईमेल पता, रेज़िडेंट रजिस्ट्रेशन नंबर, ड्राइविंग लाइसेंस नंबर, बैंक खाता नंबर और पहचान पत्र की कॉपी शामिल हैं। हालांकि हर यूज़र के मामले में लीक हुए डेटा का दायरा अलग-अलग है।
हमला 27 अक्टूबर को सुबह 11:28 से दोपहर 12:27 के बीच हुआ। Bithumb ने उसी दिन दोपहर 12:14 बजे असामान्य एक्सेस का पता लगाया।
कंपनी की कार्रवाई
घटना की जानकारी मिलते ही Bithumb ने हमलावरों के एक्सेस रूट को बंद कर दिया और मोबाइल ग्रुपवेयर का इस्तेमाल पूरी तरह रोक दिया। फ़िलहाल सेवा के डेवलपर के साथ मिलकर सुरक्षा जांच और पैचिंग का काम चल रहा है। प्रभावित यूज़र्स को 29 अक्टूबर की दोपहर से चरणों में व्यक्तिगत सूचना भेजी जा रही है।
CEO ली जे-वॉन ने यूज़र्स से गहरी माफ़ी मांगी। उन्होंने कहा कि जिन यूज़र्स की जानकारी लीक हुई है, उन्हें अगर किसी द्वितीयक नुकसान का पता चलता है, तो कंपनी राहत और मुआवज़े के लिए पूरी कोशिश करेगी।
इसी दिन की और ख़बरें
सभी देखें →
YouTube Shopping एफिलिएट प्रोग्राम सऊदी, UAE और मिस्र में शुरू
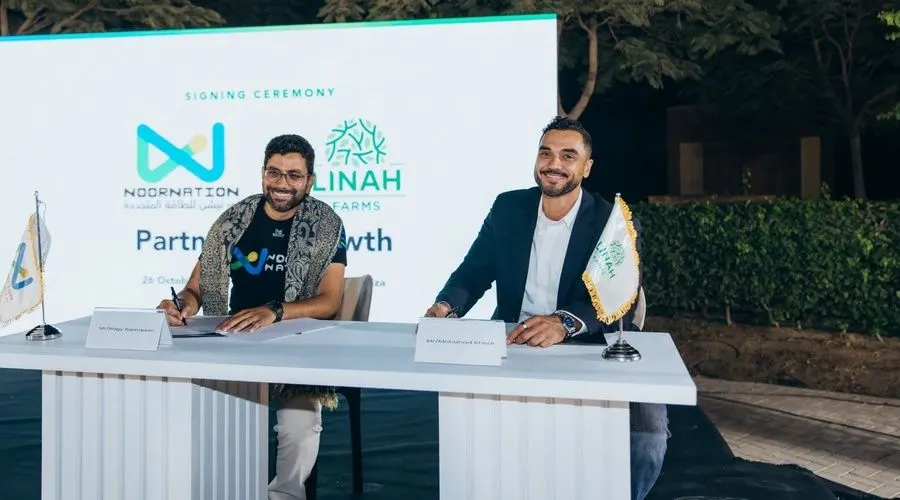
NoorNation को $1.05 मिलियन की सीड फंडिंग, ग्राहक Linah Farms भी निवेशक
सऊदी प्रॉपटेक Ghanem ने जुटाए $1.5 मिलियन, प्री-सीड $8.6 मिलियन
Masters & Robots 2026: यूरोप का पहला ह्यूमनॉइड रोबोट फैशन शो
और पढ़ें:: सुरक्षा
सभी देखें →
ANSSI: करोड़ों डेटा की चोरी के लिए हैकरों को तकनीकी कमाल की जरूरत नहीं

ट्विकास्टिंग पर अनधिकृत एक्सेस, सर्वर जांच के लिए सेवा बंद
Upwind ने जुटाए $400 मिलियन, वैल्यूएशन बढ़कर $3.8 अरब