AirSnitch: Wi-Fi क्लाइंट आइसोलेशन करीब 2 सेकंड में टूटा
शोधकर्ताओं ने पाया कि Wi-Fi का क्लाइंट आइसोलेशन, जो एक ही नेटवर्क के अजनबियों से आपकी ट्रैफिक बचाता है, जांचे गए हर वातावरण में टूट गया।
 SUMO· नंबर पज़ल
 Dialo· बोलकर भाषाएँ सीखें
 ediviewer· EDI फ़ाइलें दस्तावेज़ की तरह पढ़ें
 giftdetect· मिनटों में सही तोहफ़ा
कैफ़े, होटल या यूनिवर्सिटी के Wi-Fi पर आपको भरोसा रहता है कि एक ही नेटवर्क के बाकी लोग आपका डेटा नहीं देख सकते। AirSnitch नाम का नया हमला इस भरोसे को तोड़ता है। Netgear R8000 राउटर पर इसने बीच में घुसने वाला हमला सिर्फ़ करीब 2 सेकंड में खड़ा कर दिया।
यह शोध अमेरिका की यूनिवर्सिटी ऑफ़ कैलिफ़ोर्निया, रिवरसाइड और अन्य संस्थानों के शोधकर्ताओं का है। पेपर का शीर्षक "AirSnitch: Demystifying and Breaking Client Isolation in Wi-Fi Networks" है। इसे फ़रवरी 2026 में सैन डिएगो में NDSS सम्मेलन में पेश किया गया।
क्लाइंट आइसोलेशन क्या है और यह क्यों कमज़ोर निकला?
क्लाइंट आइसोलेशन वह सुविधा है जो एक ही Wi-Fi से जुड़े उपकरणों को आपस में सीधे बात करने से रोकती है। समस्या यह है कि इसका कोई उद्योग-व्यापी मानक नहीं है। हर निर्माता ने अपना तरीका बनाया। नतीजा यह कि घरेलू और कंपनी के राउटर तथा यूनिवर्सिटी नेटवर्क, जितने भी जांचे गए, सब किसी न किसी हमले से हार गए। इससे ट्रैफिक सुनना और नकली डेटा डालना संभव हुआ।
हमले के तीन रास्ते
पहला रास्ता ग्रुप टेम्पररी की (GTK) का दुरुपयोग है। यह साझा एन्क्रिप्शन कुंजी राउटर के ब्रॉडकास्ट के लिए होती है। हमलावर इसी के सहारे ब्रॉडकास्ट जैसे दिखने वाले डेटा में पीड़ित के नाम का पैकेट छिपा देता है।
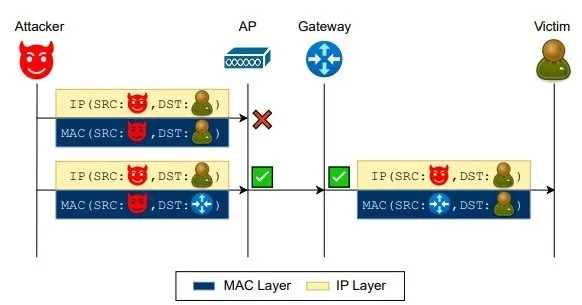
दूसरा है "गेटवे बाउंसिंग"। कई उपकरण MAC स्तर पर सीधी बातचीत रोकते हैं, पर IP स्तर पर रोक नहीं लगाते। हमलावर पैकेट राउटर को भेजता है और अंतिम IP पते में पीड़ित को रखता है। राउटर उसे आगे पहुंचा देता है।
तीसरा है "पोर्ट स्टीलिंग"। आधुनिक एक्सेस पॉइंट में अलग-अलग फ़्रीक्वेंसी और मुख्य या गेस्ट नेटवर्क के लिए कई BSSID होते हैं। हमलावर गेस्ट Wi-Fi से पीड़ित का MAC पता नकल करता है, तो एक्सेस पॉइंट मान लेता है कि पीड़ित वहां चला गया और उसका डाउनलोड ट्रैफिक हमलावर को भेज देता है। बिना पासवर्ड वाले खुले गेस्ट Wi-Fi पर पीड़ित का ट्रैफिक बिना एन्क्रिप्शन हवा में निकल जाता है। राउटर का MAC नकल करने पर अपलोड ट्रैफिक भी पकड़ा जा सकता है।
प्रयोग में क्या दिखा
इन तरीकों को जोड़ने पर हमलावर दोनों दिशाओं के ट्रैफिक में घुस सकता है और पीड़ित को शायद ही पता चलता है। परीक्षण में गेस्ट Wi-Fi से मुख्य Wi-Fi के उपकरण का ट्रैफिक बिना देरी के पकड़ा गया। कंपनी के वायर्ड हिस्से में RADIUS ऑथेंटिकेशन सर्वर का ट्रैफिक सुनकर पासवर्ड तोड़ा गया, और नेटवर्क हथियाने वाला नकली एक्सेस पॉइंट खड़ा करके ट्रैफिक और क्रेडेंशियल भी पकड़े गए।
देखने लायक ऐप्स
SUMO: नंबर पज़लसही खाने चुनें, जोड़ें, लक्ष्य तक पहुँचें। सीखना आसान, महारत मुश्किल। मुफ़्त, हर उम्र के लिए।
Dialo: बोलकर भाषाएँ सीखेंAI बातचीत साथी से बात करें; हर वाक्य सुधरकर आपकी भाषा में समझाया हुआ लौटता है। 9 भाषाएँ, A1 से C2 तक।
ediviewer: EDI फ़ाइलें दस्तावेज़ की तरह पढ़ेंEDIFACT और X12 संदेश खोलें, हर सेगमेंट की व्याख्या देखें, JSON/XML में बदलें, PDF और Excel में निर्यात करें। स्थानीय रूप से चलता है, कोई अपलोड नहीं।
giftdetect: मिनटों में सही तोहफ़ाचुनें किसके लिए, किस मौके पर और कैसा स्वभाव। सर्च इंजन स्थानीय दुकानों के उत्पाद विवरण पढ़कर सबसे उपयुक्त विकल्प ऊपर रखता है। मुफ़्त, बिना साइन-अप।
इसी दिन की और ख़बरें
सभी देखें →
Nāpōwawāʻenakaulua: वेब ने खोजी अब तक की सबसे पुरानी क्वासर जोड़ी

United Airlines AI agent प्रतिबंध: चेक-इन का टिक बॉट नहीं लगा सकता

Jensen Huang ने Nvidia CEO पद छोड़ा, Colette Kress बनीं अंतरिम CEO

Windows WinSxS फ़ोल्डर: एक DISM कमांड से 10 GB तक जगह खाली
और पढ़ें:: सुरक्षा
सभी देखें →
ScreenConnect RMM+ प्लगइन की खामी से 288 PC पर मैलवेयर
क्या आपका स्मार्ट टीवी जासूसी करता है? 10 से ज़्यादा सवाल

क्राकोव हमलावर का iPhone: खुलवाने के लिए Apple की मदद ज़रूरी?
