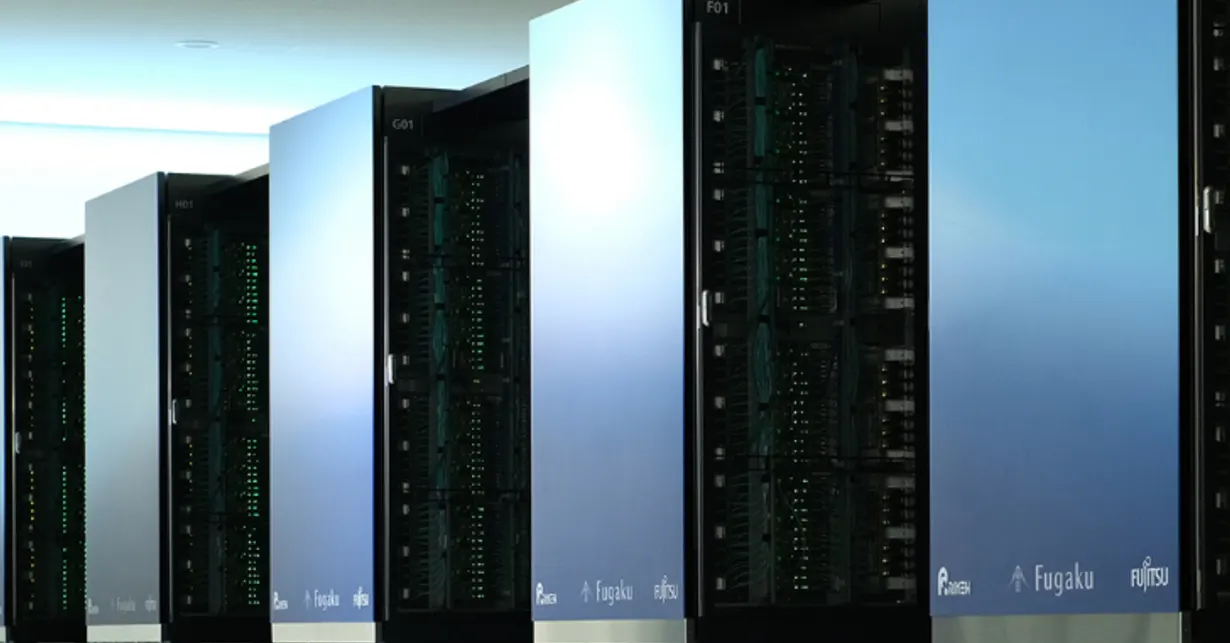
Supercalculateur Fugaku piraté via un tableau de bord public
Le supercalculateur japonais Fugaku est à l'arrêt après une intrusion par une page publique d'état. Clés SSH et fichiers de jusqu'à 4 222 utilisateurs sont peut-être dans la nature.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
C'est une simple page web censée afficher l'activité du supercalculateur Fugaku qui a servi de porte d'entrée aux pirates. Depuis, la machine est à l'arrêt.
L'institut japonais RIKEN a annoncé le 16 novembre qu'un tiers avait pénétré dans les systèmes d'exploitation de Fugaku, au Centre de sciences computationnelles. L'exploitation a été suspendue au petit matin du 14 novembre. Le point d'appui était un tableau de bord public, accessible sur Internet, qui indique l'état de fonctionnement du supercalculateur. La méthode précise reste à déterminer.
Quelles données ont été touchées dans l'attaque contre Fugaku ?
Du 10 au 13 novembre, l'intrus a manipulé plusieurs serveurs internes et installé des programmes malveillants sur certains d'entre eux. Des données du système d'authentification ont peut-être été copiées : noms, adresses e-mail et identifiants de jusqu'à 4 222 utilisateurs de Fugaku, ainsi que noms et adresses e-mail de jusqu'à 375 utilisateurs de « Rikyu », un supercalculateur dédié à la science assistée par IA.
Les répertoires personnels des utilisateurs posent un problème plus délicat. Clés privées SSH, clés d'accès et fichiers de recherche pourraient avoir été emportés. L'intrus a utilisé une partie de ces identifiants pour tenter de se connecter à d'autres systèmes. RIKEN dit n'avoir trouvé aucun fait concret prouvant une fuite de résultats de recherche, et enquête avec d'autres organismes sur d'éventuels dommages secondaires.
Comment RIKEN a-t-il réagi ?
Le 12 novembre, RIKEN a repéré un trafic suspect et son prestataire de maintenance a lancé des investigations. L'intrusion a été confirmée le 13, le système concerné isolé. Fugaku a été arrêté le 14 et les clés d'administration changées le jour même. Le 15 au soir, tous les calculs en cours ou en attente ont été stoppés et les clés publiques de connexion de tous les utilisateurs invalidées.
Les utilisateurs doivent révoquer les clés SSH et identifiants stockés sur Fugaku, puis en recréer. RIKEN va corriger la faille logicielle exploitée, reconstruire les serveurs touchés, revoir son réseau et déployer des protections fondées sur l'IA. Le redémarrage n'aura lieu qu'après ces mesures, et la répartition des rôles de maintenance sera revue pour réagir plus vite en cas d'urgence.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
NUREMBERG : la bande-annonce IA d'un faux film cartonne sur X
Rakuten Securities : fuite de données sur 11,25 millions de comptes
Compte Claude banni : 101 cas montrent que le VPN n'est pas en cause