Sécurité des passkeys : aucun des 103 sites testés n'a passé tous les contrôles
Des chercheurs allemands ont attaqué 103 sites compatibles avec les passkeys. Aucun ne respecte toutes les exigences de WebAuthn, et 18 présentent des failles critiques.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
Les passkeys sont présentées comme le remplaçant plus sûr du mot de passe. Une nouvelle étude de chercheurs de l'université de la Ruhr à Bochum et de leurs partenaires montre pourtant que de nombreux sites ne les ont pas encore bien mises en œuvre : sur 103 sites compatibles attaqués, aucun ne satisfait toutes les exigences de sécurité du standard WebAuthn.
L'article s'intitule « The State of Passkeys: Studying the Adoption and Security of Passkeys on the Web » et a été présenté au USENIX Security Symposium. Une passkey remplace le mot de passe par de la cryptographie à clé publique, associée à une empreinte digitale, un visage ou un code PIN sur le téléphone ou l'ordinateur.
Comment les sites compatibles avec les passkeys ont-ils été testés ?
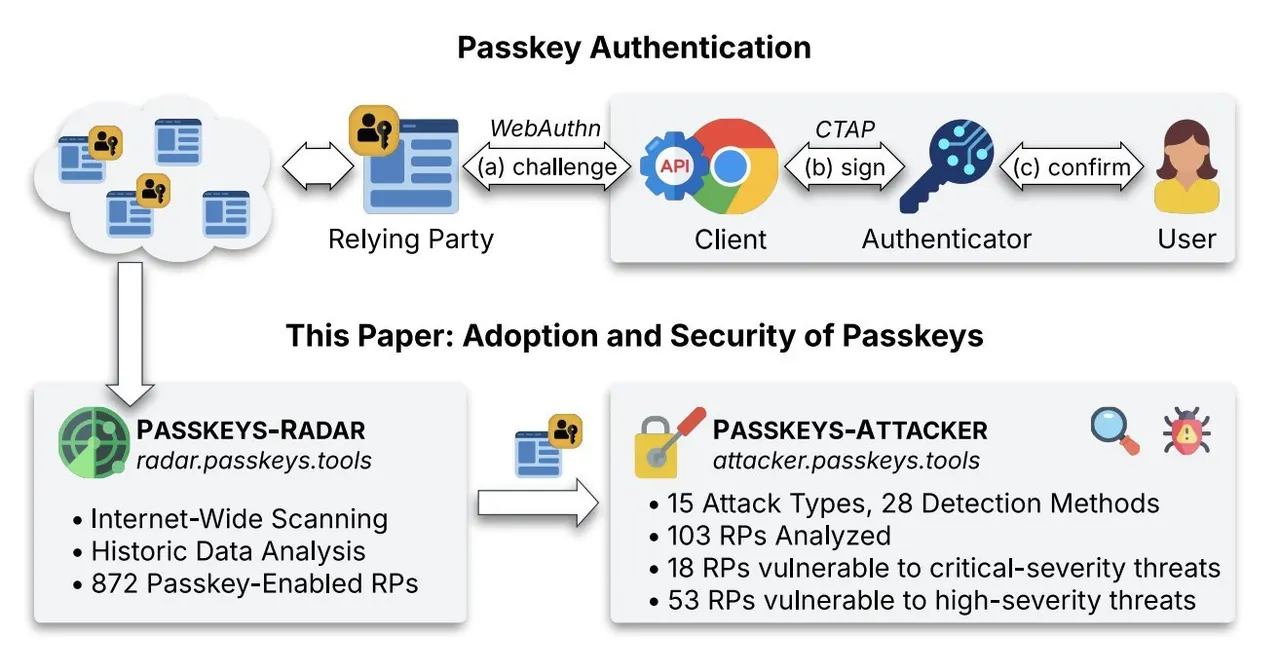
L'équipe a d'abord construit un système de détection, PASSKEYS-RADAR, qui a repéré 872 sites compatibles. Sur 208 d'entre eux, il était possible d'enregistrer réellement une passkey, et la configuration de base laissait déjà à désirer. Seuls 34 % (71 sites) demandaient une vérification supplémentaire, comme la saisie du mot de passe, avant d'ajouter une passkey. Les 66 % restants l'acceptaient aussitôt. Certains sites n'offraient aucune suppression de passkey, pourtant utile en cas de perte d'appareil, et 25 refusaient d'enregistrer plusieurs passkeys en secours. Presque tous exigeaient des algorithmes cryptographiques obsolètes, et 38 % (80 sites) étendaient la passkey à tout le domaine parent, ce qui les expose à la prise de contrôle de sous-domaines.
Un second outil, PASSKEYS-ATTACKER, modifie les messages WebAuthn. Avec 15 méthodes d'attaque sur 103 sites, l'équipe a trouvé des failles critiques sur 18 sites et importantes sur 53.
Quelles failles chez les pires élèves ?
Cinq sites ne vérifiaient pas la signature cryptographique, pierre angulaire des passkeys : des données falsifiées suffisaient à entrer dans le compte d'un autre. Quatorze sites étaient vulnérables à des attaques exploitant des identifiants de clé en double. Un attaquant pouvait écraser la clé publique d'une victime et l'empêcher de se connecter (5 sites), ou supprimer sa passkey (3 sites). Avec la clé publique de la victime, trois sites permettaient même de la connecter au compte de l'attaquant.
Dans un cas, la liste des domaines autorisés à partager des passkeys comprenait un domaine que n'importe qui pouvait acheter pour 10 euros par an. Son acquéreur aurait pu détourner des comptes sur 72 sites liés.
Le principe des passkeys n'est pas remis en cause. Les faiblesses viennent de la manière dont chaque site les a implémentées.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
Radar incendié à Séville : un homme cagoulé s'attaque à la A-92

Panne Microsoft : l'alerte chlore d'une piscine allemande perdue

Comète 220P/McNaught : pourquoi elle est devenue 1 000 fois plus brillante

Coral Hart a écrit 370 livres avec l'IA en 20 mois
Plus dans: Sécurité
Tout voir →
NoisyTCP : une faille Linux plante des serveurs à distance sans login

Artex : le FBI alerte sur un outil de piratage IA qui frappe en 3 heures

Estonie : un gouvernement en exil numérique hébergé dans le cloud
