Routeurs d'API d'IA malveillants : agents détournés, crypto volée
Des chercheurs ont testé 428 routeurs d'API placés entre agents IA et modèles. Certains injectaient du code malveillant, un a vidé un portefeuille Ethereum leurre.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
Brancher son agent de programmation IA sur un « routeur d'API » tiers bon marché, c'est confier ses clés à un inconnu. C'est en substance ce que montre une étude de chercheurs de l'Université de Californie à Santa Barbara (UCSB) et d'autres équipes, intitulée « Your Agent Is Mine ».
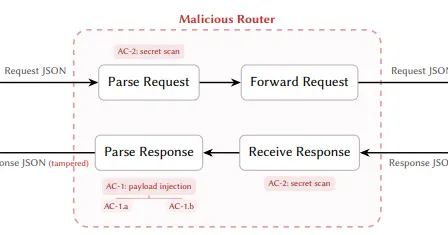
Un routeur d'API est un service placé entre un agent comme Claude Code ou Codex et des fournisseurs comme OpenAI ou Anthropic. Il reçoit la requête et la transmet au bon modèle. Comme les agents écrivent du code, exécutent des commandes et pilotent des environnements cloud, ces intermédiaires se multiplient.
Pourquoi les routeurs d'API sont-ils risqués ?
L'utilisateur désigne lui-même le routeur : le chiffrement de la connexion (TLS) s'arrête donc à cet endroit. Les instructions envoyées, les clés d'API et les ordres renvoyés par le modèle y sont lisibles, et modifiables. Les principales API d'IA n'offrent en outre aucune signature numérique prouvant qu'une réponse n'a pas été altérée en route, selon l'étude.
Deux attaques sont décrites. L'injection de charge utile : le routeur réécrit la commande renvoyée par l'IA, remplaçant une URL légitime par une URL piégée, ou un nom de paquet par un faux au nom voisin (requests devient reqeusts). Certains routeurs se comportaient normalement pendant 50 requêtes, puis attaquaient dès la 51e, ou seulement en mode automatique « YOLO » sur des projets Rust ou Go. L'autre attaque ne modifie rien : elle copie au passage clés d'API, accès AWS, jetons GitHub et clés privées de cryptomonnaies. Les victimes s'en aperçoivent rarement.
Que révèle le test de 428 routeurs ?
L'équipe a examiné 28 routeurs payants et 400 gratuits. Un payant et huit gratuits ont injecté du code malveillant, dont deux avec l'astuce des 50 requêtes. Pour 17 routeurs gratuits, des identifiants AWS leurres ont ensuite été réellement utilisés. L'un d'eux a siphonné une clé privée Ethereum leurre qui contenait un petit dépôt.
Un routeur honnête n'est pas forcément sûr : s'il réutilise des clés fuitées ou passe par un serveur mal protégé, la porte reste ouverte. Le relais leurre des chercheurs a été intégré sans autorisation à des routes tierces, exposant 99 identifiants sur 440 sessions de développement.
En pratique, mieux vaut considérer tout routeur comme un service qui voit tout, et ne pas lui confier de secrets impossibles à renouveler.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
JR East : des drones pour inspecter les dépôts du Shinkansen
Shadow APIs : le GPT à bas prix n'est pas toujours du GPT
Panne du NSANet : la NSA ferme son campus après un correctif raté