Piratages des banques sud-coréennes : les accès sont revus de fond en comble
Les pirates ont ignoré les systèmes bancaires centraux et visé les outils des courtiers, employés et sous-traitants. Les banques sud-coréennes multiplient leur budget sécurité jusqu'à 2,8 fois.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
Les pirates à l'origine d'une série d'attaques contre des banques sud-coréennes ont ignoré le coffre-fort. Ils sont passés par la porte de service : les outils de travail des courtiers en prêts, des employés et des sous-traitants, où les règles d'accès étaient trop lâches.
Les banques refont maintenant ces contrôles. Leurs budgets de sécurité de l'information augmentent l'an prochain jusqu'à 2,8 fois.
Ce qui s'est passé lors du piratage des banques sud-coréennes
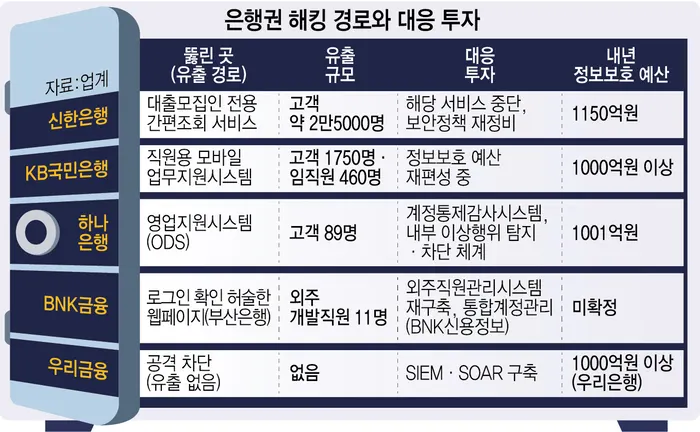
Chez Shinhan Bank, un service de consultation rapide destiné aux courtiers a laissé fuir le revenu annuel et le plafond de prêt d'environ 25 000 clients. Chez KB Kookmin Bank, un système mobile réservé au personnel a exposé les données de 1 750 clients et de 460 salariés. Chez Hana Bank, une attaque le mois dernier contre un système de soutien commercial (ODS) a exposé numéros d'identité, adresses et employeurs de 89 clients. Busan Bank a constaté qu'une page web aux contrôles de connexion faibles avait exposé les données personnelles de 11 développeurs sous-traitants.
Dans plusieurs cas, le maillon faible est l'API, le point de passage qui permet aux systèmes d'échanger des données. Si le serveur ne revérifie pas les droits du demandeur, il suffit parfois de modifier un identifiant, comme un numéro de client, pour lire les informations d'autrui.
Comment les banques revoient la gestion des comptes et des accès
Hana Bank met en place un système de contrôle et d'audit des comptes, qui limite les droits de chaque connexion et en consigne l'usage. La filiale de crédit de BNK construit une gestion unifiée des comptes, et Busan Bank refait son système de gestion des prestataires. iM Data Systems, filiale informatique d'iM Financial, déploie un contrôle d'accès pour les équipements réseau et de sécurité.
La détection reçoit aussi des fonds. Woori Financial construit un SIEM, qui rassemble les journaux de connexion pour repérer les anomalies, et un SOAR, qui bloque automatiquement les menaces. Hana achète en outre du matériel pour détecter et bloquer les comportements suspects en interne.
Shinhan fait passer son budget de sécurité de 40,6 à 115 milliards de wons. Hana prévoit 100,1 milliards, Woori et KB Kookmin plus de 100 milliards chacune.
La gestion des comptes suffit-elle ?
Non. KB Kookmin investit depuis 2019 dans la gestion des droits et le contrôle d'accès aux bases de données, mais la fuite est passée par un système ouvert vers l'extérieur. Il faut aussi vérifier que les requêtes venues de l'extérieur sont légitimes.
La Commission des services financiers contrôlera d'ici fin d'année l'authentification, le contrôle d'accès et les API d'environ 580 établissements, et examinera la responsabilité des dirigeants. Du 30 septembre au 3 novembre, 37 sociétés ont déclaré 40 incidents, soit environ 473 000 données. Selon un responsable bancaire, tout dépendra de la part des nouveaux budgets consacrée au contrôle des droits et aux points d'accès externes.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
Radar incendié à Séville : un homme cagoulé s'attaque à la A-92

Panne Microsoft : l'alerte chlore d'une piscine allemande perdue

Comète 220P/McNaught : pourquoi elle est devenue 1 000 fois plus brillante

Coral Hart a écrit 370 livres avec l'IA en 20 mois
Plus dans: Sécurité
Tout voir →
NoisyTCP : une faille Linux plante des serveurs à distance sans login

Artex : le FBI alerte sur un outil de piratage IA qui frappe en 3 heures

Estonie : un gouvernement en exil numérique hébergé dans le cloud
