paiza : un serveur de test resté ouvert 13 ans, 902 576 données en jeu
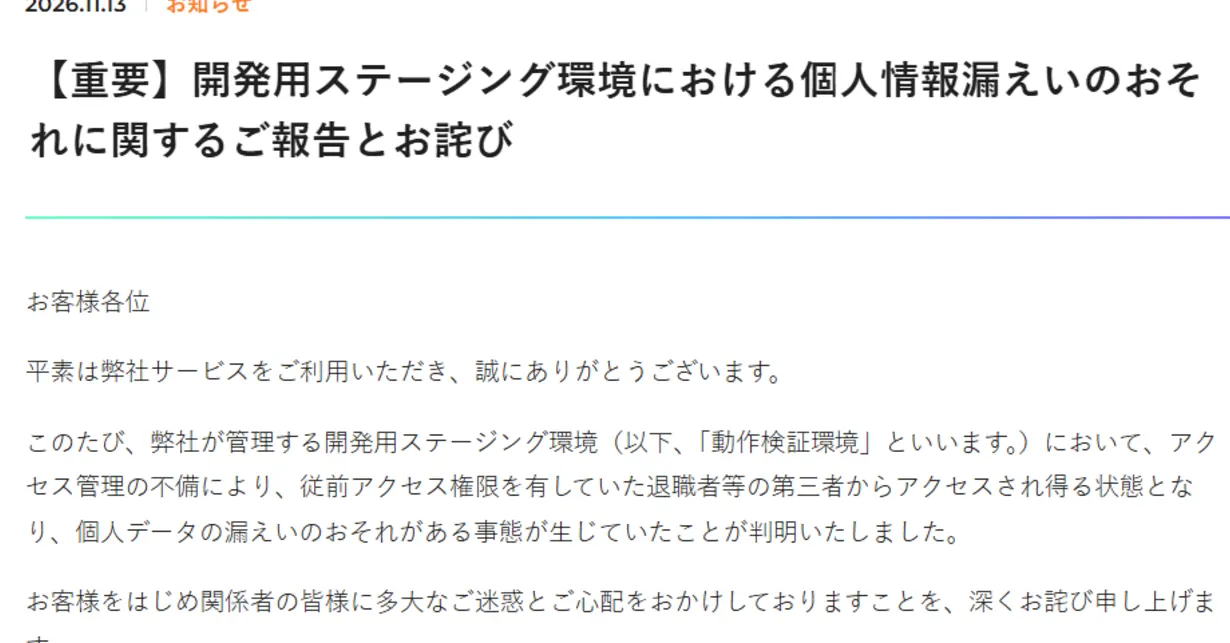
La plateforme japonaise d'emploi paiza indique que jusqu'à 902 576 fiches étaient accessibles à d'anciens employés sur un serveur de test pendant environ 13 ans.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
Quand on quitte une entreprise, on espère qu'elle change les mots de passe. Chez paiza, plateforme japonaise de recherche d'emploi et d'apprentissage pour ingénieurs informatiques, cela n'a pas été fait pendant environ 13 ans.
Le 13 novembre, la société a indiqué que les données personnelles de jusqu'à 902 576 personnes étaient stockées dans un environnement de préproduction (une copie du système réel servant aux tests) auquel des tiers, notamment d'anciens salariés disposant jadis d'un accès, pouvaient potentiellement se connecter. Le mot de passe de connexion était une chaîne fixe, et des identifiants comme ceux de l'authentification basique n'avaient pas été modifiés depuis longtemps. La période court de la création de l'environnement en 2013 jusqu'à la restriction d'accès, le 13 août 2026.
Quelles données sont concernées par la fuite chez paiza ?
Les données de test devaient être masquées, noms et adresses étant cachés ou remplacés, mais pour certains champs, il y a eu des périodes sans masquage. Sont concernés la date de naissance, le sexe, le parcours professionnel et scolaire, la préfecture de résidence, les pseudonymes, les URL de blog, l'historique de candidatures, les souhaits d'emploi, les identifiants et les résultats de tests de compétences et d'apprentissage. Pour certaines périodes s'ajoutent les adresses e-mail des stagiaires, les adresses secondaires, les identifiants GitHub et les numéros d'étudiant. Les clients professionnels sont aussi touchés : nom de l'organisation, informations sur l'entreprise, service, fonction, nom en katakana et numéro de mobile.
Selon paiza, les noms, adresses, numéros de téléphone, adresses e-mail principales et mots de passe des utilisateurs étaient masqués.
Comment l'incident a-t-il été découvert ?
Une administration a interrogé l'entreprise le 17 juillet, et l'enquête a confirmé des défauts dans la gestion de l'authentification. Des mesures d'urgence ont débuté le 10 août, puis l'environnement a été coupé et les contrôles renforcés le 13 août. Les manuels de sécurité internes ont été remaniés le 4 septembre, et les mesures ont duré jusqu'au 5 novembre. Les autorités ont été informées.
Les anciens salariés ont signé un engagement de confidentialité à leur départ, et aucune fuite vers l'extérieur n'a été constatée. paiza continuera d'analyser les journaux, retirera systématiquement les droits d'accès lors des départs, réexaminera ses règles de masquage et fera contrôler ses failles par des experts externes.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
Radar incendié à Séville : un homme cagoulé s'attaque à la A-92

Panne Microsoft : l'alerte chlore d'une piscine allemande perdue

Comète 220P/McNaught : pourquoi elle est devenue 1 000 fois plus brillante

Coral Hart a écrit 370 livres avec l'IA en 20 mois
Plus dans: Sécurité
Tout voir →
NoisyTCP : une faille Linux plante des serveurs à distance sans login

Artex : le FBI alerte sur un outil de piratage IA qui frappe en 3 heures

Estonie : un gouvernement en exil numérique hébergé dans le cloud
