Linux : une faille critique dans TCP/IP permet l'exécution à distance
Une faille critique dans la pile TCP/IP du noyau Linux permet l'exécution de code à distance. Claude, d'Anthropic, a repéré ce bogue vieux de onze ans.

Une nouvelle faille critique a été mise au jour dans la pile TCP/IP du noyau Linux. Elle permet l'exécution de code à distance : un attaquant pourrait, en principe, faire tourner son propre code sur un système vulnérable via le réseau. Des correctifs sont en cours de préparation.
Le défaut date de onze ans. Selon les informations disponibles, c'est le modèle d'intelligence artificielle Claude, développé par Anthropic, qui l'a découvert. Le cas illustre l'apport de l'IA à la recherche de vulnérabilités dans des infrastructures open source très répandues. Ce n'est par ailleurs pas la première fois qu'un bogue sérieux apparaît dans cette partie du noyau.
Pourquoi c'est important
La pile TCP/IP gère une grande part des communications réseau sous Linux : serveurs, services cloud, équipements réseau, systèmes embarqués. Un défaut exploitable à distance à ce niveau est donc particulièrement grave, car il ne dépend pas forcément d'une action de l'utilisateur. Qu'il soit resté invisible plus de dix ans montre aussi combien l'audit d'un code pourtant très scruté reste difficile.
La suite
Les correctifs sont en cours d'élaboration. Les détails techniques, notamment les versions précises du noyau concernées, n'étaient pas disponibles au moment de la rédaction. Les administrateurs doivent donc surveiller les bulletins de sécurité de leur distribution Linux et installer les mises à jour du noyau dès leur publication. Ces correctifs nécessitant en général un redémarrage ou un correctif à chaud, les exploitants de systèmes critiques ont intérêt à planifier tôt leurs fenêtres de maintenance.
Cette découverte nourrit le débat sur le rôle des modèles d'IA dans la détection des failles. Si des outils comme Claude révèlent des bogues longtemps cachés dans des composants essentiels, les défenseurs y gagnent un instrument puissant, mais il faut aussi diffuser les correctifs rapidement dès qu'une faille est connue.
Plus d'actus de ce jour
Tout voir →
Google Cloud bondit de 103 % à 30,7 milliards de dollars
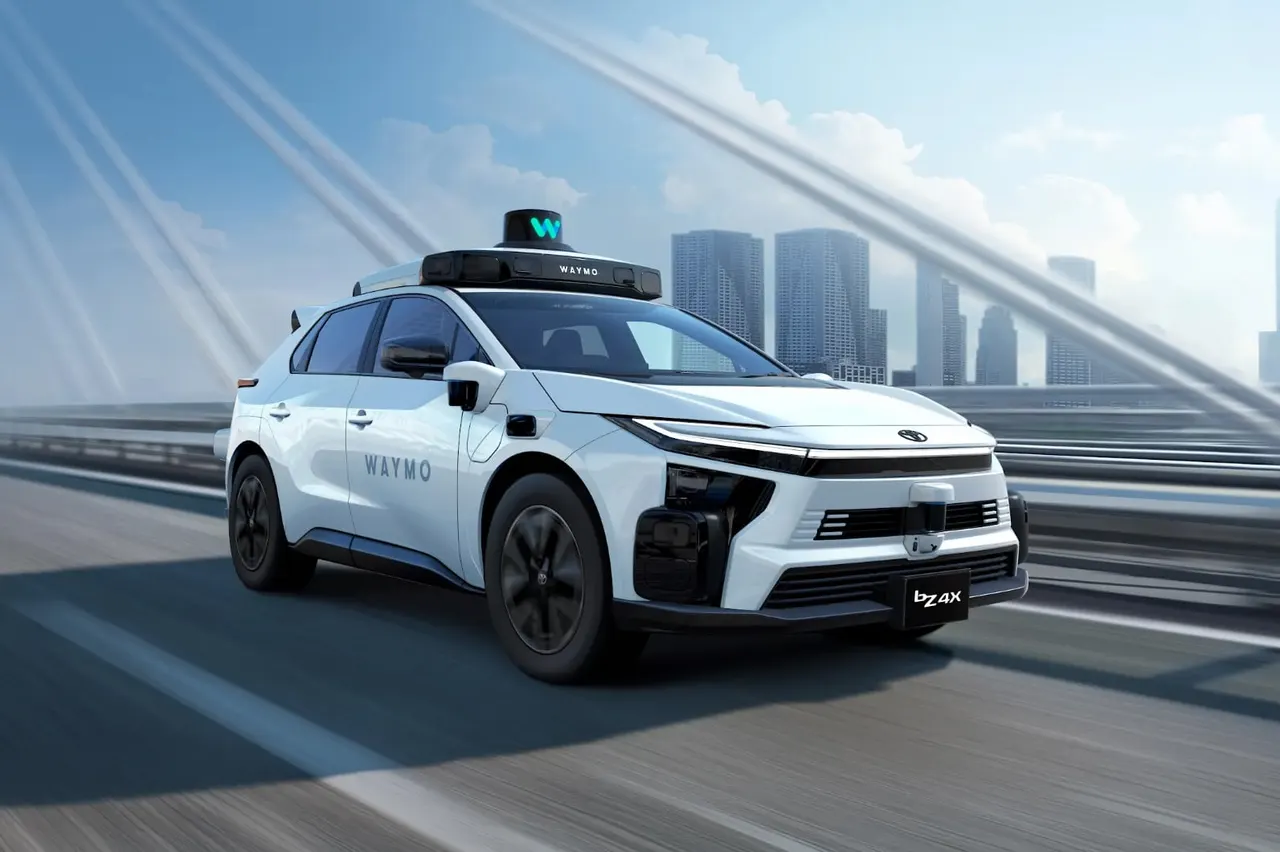
Waymo déploiera des Toyota bZ4X en taxis autonomes au Japon
L'entreprise d'IA canadienne Cohere vise 5 milliards de dollars
Spotify prépare un outil de remix par IA payant pour 2027
Plus dans: Sécurité
Tout voir →
Piratage de Binance : 6,36 milliards de dollars, piste nord-coréenne
Samsung : un téléviseur pourrait écouter via le micro de la soundbar
MUJI : fuite de données dans l'appli, jusqu'à 27,26 millions de cas
