KISA : trois caméras IP sur dix sans authentification utilisateur fiable
L'agence sud-coréenne KISA et l'agence de la consommation ont testé dix caméras IP. Trois modèles n'avaient pas d'authentification suffisante des utilisateurs.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
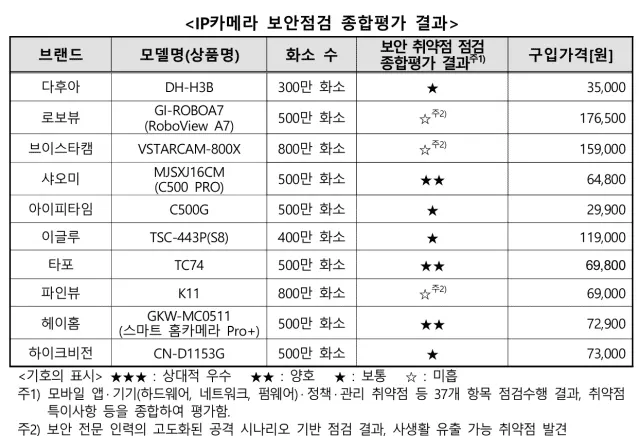
L'Agence coréenne de l'internet et de la sécurité (KISA), associée à l'Agence coréenne de la consommation, a évalué la sécurité de dix caméras IP vendues en Corée du Sud. Trois modèles présentaient une authentification des utilisateurs insuffisante, ce qui peut exposer la vie privée. Il s'agit des RoboView GI-ROBOA7 (RoboView A7), VSTARCAM-800X et Fineview K11.
Les tests se sont étalés sur environ quatre mois, du 25 février au 8 juin. Les autres appareils étaient les Dahua DH-H3B, Xiaomi MJSXJ16CM (C500 PRO), ipTIME C500G, Igloo TSC-443P (S8), Tapo TC74, Hikvision CN-D1153G et Heyhome GKW-MC0511 (Smart Home Camera Pro+). Ils ont été retenus d'après les classements de ventes en ligne et des enquêtes auprès des consommateurs.
Les failles relevées
Trente-sept points ont été contrôlés dans trois domaines : l'appareil lui-même (matériel, réseau, micrologiciel), l'application mobile de pilotage, ainsi que les politiques des fabricants, notamment sur les mises à jour de sécurité et la protection des données personnelles. À partir de scénarios d'attaque conçus par des spécialistes, les évaluateurs jugent qu'une amélioration d'ensemble est nécessaire.
Sur les trois caméras à l'authentification faible, un attaquant pouvait télécharger sans autorisation les images et vidéos d'autrui, ou activer et manipuler la caméra de force. Côté matériel, quatre modèles avaient des ports de test exposés et actifs, avec un risque d'accès au système et de fuite d'informations. Huit modèles n'utilisaient pas de protocoles de communication sécurisés, laissant les données exposées pendant leur transmission. Tous les modèles présentaient des réglages de sécurité du micrologiciel insuffisants.
Cinq modèles n'imposaient pas de politique de mot de passe robuste, par exemple dix caractères minimum combinant deux types. Pour six modèles, la durée de prise en charge des mises à jour de sécurité restait introuvable.
Corrections et suites
La KISA a demandé aux fabricants des trois caméras de corriger rapidement les failles. Les correctifs sont terminés pour RoboView et Fineview, et en cours pour le troisième produit. Les dix fabricants ont reçu les résultats et les mesures correctives, et ont remis à l'agence de la consommation des plans d'amélioration de la qualité, dont la KISA suivra la mise en œuvre.
C'est le deuxième contrôle conjoint portant sur des produits numériques du quotidien, après l'enquête de 2025 sur les robots aspirateurs. Lee Yong-pil, de la KISA, appelle fabricants et distributeurs à intégrer la sécurité sur tout le cycle de vie des produits, et les consommateurs à adopter de bonnes habitudes.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
Mashup Ventures lève 25,9 milliards de wons pour son fonds First Believer 5
Japon : un groupe de travail étudie le blocage de sites web
Anthropic a gagné jusqu'à 2,3 Md$ avec des utilisateurs de Claude bannis