Java4shell (CVE-2026-114938) : une faille Java et un test sans attaque
La faille critique Java4shell permet d'exécuter du code sur un serveur sans authentification. Une société coréenne publie un script qui vérifie sans attaquer.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
Java4shell est une faille critique de Java qui permet d'exécuter du code à distance, et un nouveau script indique si vos serveurs sont exposés sans leur envoyer d'attaque. La société coréenne de sécurité offensive Enki WhiteHat l'a publié le 18 novembre, avec un rapport d'analyse.
Le défaut, référencé CVE-2026-114938, se trouve dans le code qui accélère le décodage Base64 de Java. Une entrée forgée corrompt la mémoire, ce qui permet à un attaquant de lancer du code malveillant et de prendre le contrôle d'un serveur sans s'authentifier. Son score CVSS v4.0 est de 9,2, soit « critique » selon le rapport. Celui-ci cite OpenJDK 17, 21, 25 et 27 comme versions touchées. La cause est une erreur dans le chemin optimisé AVX-512 du décodeur Base64 x86-64.
Comment fonctionne le script de vérification de Java4shell ?
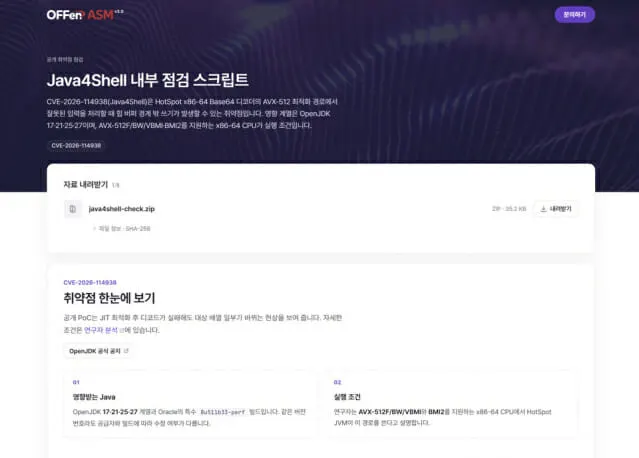
Un scan externe qui envoie des entrées d'attaque peut faire planter un processus vulnérable et interrompre un service. Le script d'Enki WhiteHat évite cet écueil. Il n'envoie aucune donnée d'attaque et lit la configuration locale : architecture, éditeur et version de l'exécutable, ainsi que la prise en charge d'AVX-512F, BW, VBMI et BMI2 par le processeur. Le résultat est « vulnérabilité suspectée », « version corrigée utilisée » ou « conditions d'exécution non remplies ». Il se télécharge sur une page de diagnostic dédiée.
Le rapport détaille aussi des mesures d'atténuation immédiates et un guide pour le correctif officiel. Oracle a publié le 17 novembre (heure américaine) un correctif d'urgence qui traite 640 vulnérabilités dans 21 familles de produits, et l'agence coréenne KISA a recommandé la mise à jour le 18.
Pourquoi Java4shell dépasse le code de votre application
Java fait tourner les systèmes centraux des administrations, des banques et des grands groupes. Un code applicatif sain ne protège pas si l'environnement Java en dessous est défaillant. Selon les statistiques du ministère coréen de l'Intérieur, 11 132 systèmes d'information publics, soit 71,28 %, reposent sur Java, contre 6,58 % pour PHP.
Petit piège : certains logiciels coréens de travail collaboratif, d'ERP ou d'authentification unique embarquent un ancien kit de développement Java. Mettre à jour le seul Java du système ne règle alors rien.
L'entreprise avait déjà publié des outils pour PHP2shell le 23 octobre, puis pour Node2shell, un bogue Brotli de Node.js. Son dirigeant, Lee Seong-kwon, juge essentiel d'identifier les actifs exposés avant les attaquants.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
Vérificateur IA de TikTok : tout le monde peut l'utiliser, mais
Kim Beom-su, fondateur de Kakao, de nouveau acquitté dans l'affaire SM
Suneung en Corée : 111 appareils repérés, 5 vraies tricheries
PS4 et LLM local : une console de 2013 fait tourner Qwen3.5-9B
Plus dans: Sécurité
Tout voir →
pass1111, le mot de passe le plus fuité au Japon selon NordPass 2026
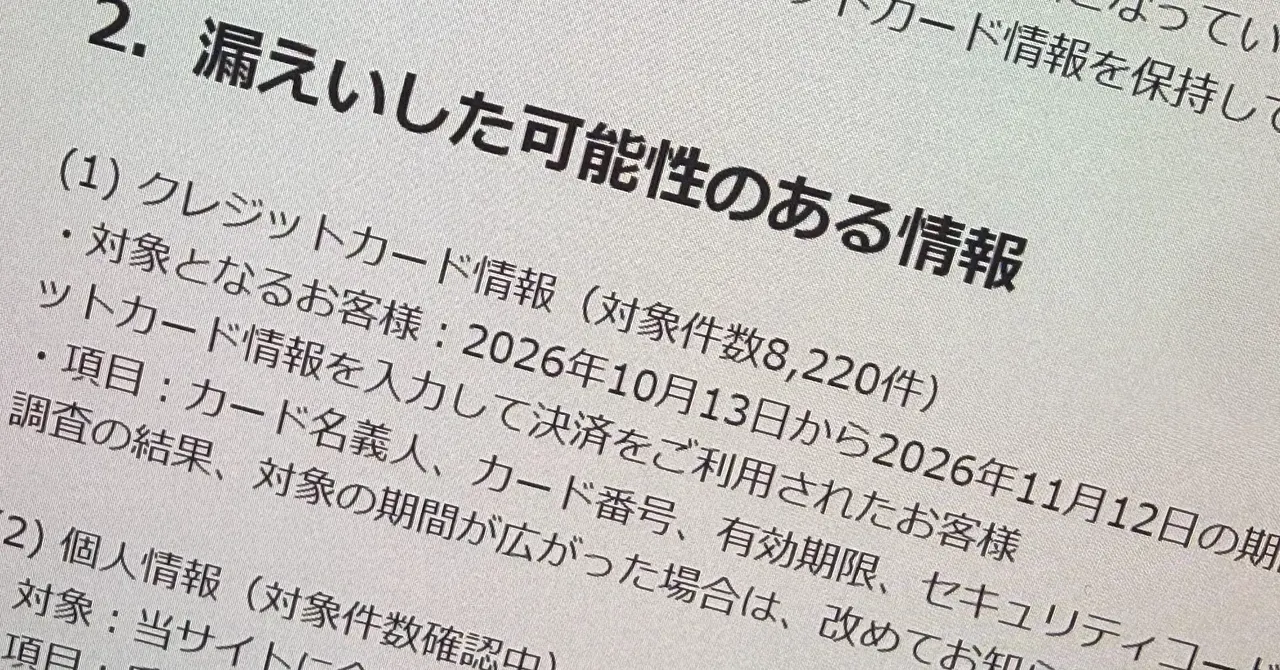
Hankoya.com : les données de 8 220 cartes bancaires peut-être volées

Dizigom fermé : un géant turc du streaming pirate disparaît
