iCloud : Apple vérifiera les liens publics dès iOS 27.3
Avec iOS 27.3, Apple inspectera les contenus iCloud partagés via « Toute personne disposant du lien » et pourra les supprimer ou désactiver le compte.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
Apple va vérifier les éléments iCloud partagés par lien public et se réserve le droit de supprimer les contenus ou de désactiver les comptes concernés. La mesure accompagne la première bêta d’iOS 27.3, arrivée chez les développeurs dans la semaine du 3 novembre, avec une page d’assistance publiée le même jour.
Selon cette page, les éléments partagés via iCloud avec l’option « Toute personne disposant du lien » seront « vérifiés par Apple à la recherche de contenu nuisible ». La règle s’applique à partir de la version 27.3 d’iOS, d’iPadOS, de macOS et de visionOS, dont les versions finales sont attendues en décembre.
Ce qui est visé, et ce qui ne l’est pas
Cette option transforme une photo d’iCloud Photos ou un fichier d’iCloud Drive en lien ouvert, consultable sans invitation ni compte. Apple l’écrit sans détour : le contenu est accessible à quiconque détient l’adresse, « y compris Apple ». La bêta affiche aussi un avertissement inédit à la création d’un tel lien, encore en anglais dans cette première version.
La page rappelle qu’un élément ainsi partagé « n’est plus chiffré de bout en bout, même si le propriétaire ou les participants ont activé la Protection avancée des données ». Cette règle existait déjà. Le partage restreint aux « personnes que vous choisissez » et l’envoi d’une copie du fichier restent hors du périmètre décrit.
Sanctions et zones d’ombre
Apple « se réserve le droit de déplacer, refuser, modifier, retirer ou supprimer le contenu à tout moment ». La sanction peut aller jusqu’au blocage ou à la désactivation du compte, avec interdiction d’en rouvrir un avec la même adresse e-mail ou le même numéro de téléphone. Les forces de l’ordre peuvent être saisies « si nécessaire ». La page ne mentionne ni notification au propriétaire ni voie de recours.
Le terme « nuisible » n’est pas défini : ni catégories visées, ni méthode d’analyse, humaine ou automatisée, ni précision sur le sort des liens créés avant la mise à jour. Apple n’a rien ajouté depuis la publication. Les conditions d’utilisation d’iCloud interdisaient déjà les contenus illégaux ; la page annonce désormais une vérification en bonne et due forme.
Ce retour rappelle le projet de 2021 de détection d’images pédocriminelles dans les photothèques iCloud, abandonné le 7 décembre 2022 face aux défenseurs de la vie privée. Une plainte collective réclamant jusqu’à 32,8 milliards de dollars reprochait à Apple son inaction ; une juge fédérale l’a rejetée en juillet au nom de la section 230. Cette fois, l’inspection se limite aux partages publics.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
Google prévoit 15 milliards de dollars de centres de données en Malaisie
Heidi Health supprime 18 % de ses effectifs après sa levée
Des premiers employés de Revolut lancent la wealthtech Haido, dopée à l'IA
Kabilio lève 10 millions d'euros pour son agent IA comptable
Plus dans: Sécurité
Tout voir →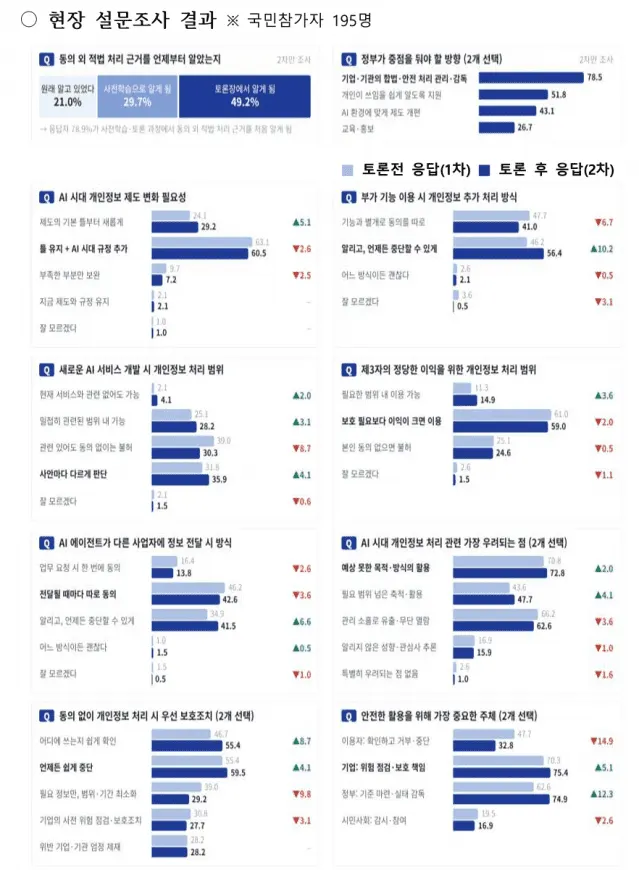
Corée du Sud : la PIPC va réformer la protection des données à l'ère de l'IA
NIKKE : le lanceur PC piégé via des scripts CDN altérés