Google accuse Videostrong d'avoir transformé 1,3 million de boîtiers en botnet
Google affirme que son partenaire Android Videostrong a installé une porte dérobée dans 1,3 million d'appareils pour en faire un botnet. Le fabricant est banni.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
Google affirme qu'un de ses partenaires de fabrication Android a secrètement intégré une porte dérobée dans 1,3 million d'appareils pour les transformer en botnet. Le groupe indique avoir démantelé cette porte dérobée et « rompu les liens » avec le fabricant, Videostrong Technology Co., basé à Shenzhen. Celui-ci n'a plus le droit de fabriquer ni de vendre des appareils Android certifiés, ni de fournir les logiciels correspondants.
Ce que faisait le botnet
Selon Google, les appareils infectés servaient à l'insu de leurs propriétaires à des « activités malveillantes » : fraude publicitaire, exfiltration de données et acheminement de trafic réseau non autorisé. Le groupe estime que la porte dérobée et le botnet ont été « développés, déployés et exploités intentionnellement dans un but lucratif ».
Videostrong aurait monétisé cet accès en le vendant à des affiliés criminels et en chargeant leurs modules malveillants sur les appareils. Ces modules menaient des fraudes publicitaires, intégraient discrètement les appareils à des réseaux de proxys résidentiels et installaient d'autres logiciels malveillants sur les appareils compromis par XCPE.
Plusieurs modèles, plusieurs années
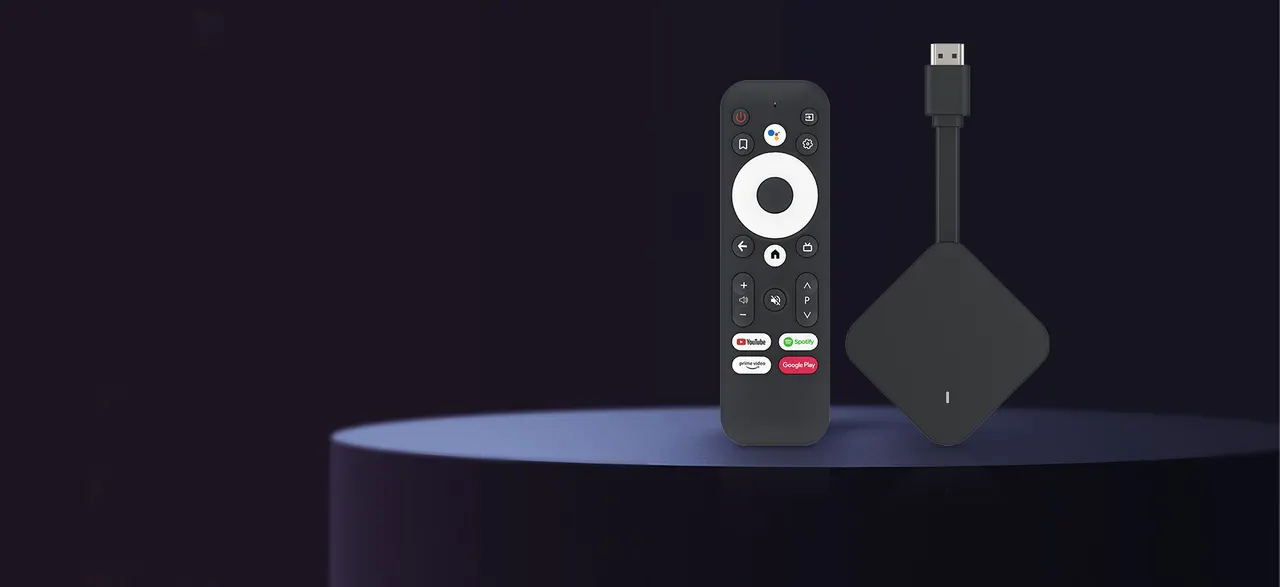
Le problème ne se limitait pas à un seul produit. D'après Google, le code malveillant était intégré directement à de nombreux modèles et marques pendant plusieurs années. Il s'agissait surtout de boîtiers Android TV, mais aussi d'autres objets connectés sous Android : appareils de télésanté, machines de karaoké et affichage dynamique.
Videostrong employait des techniques d'obscurcissement pour charger le logiciel malveillant après le premier démarrage du matériel.
Un démantèlement plus large
Google a aussi perturbé les domaines de commande et de contrôle qui pilotent les modules des affiliés. Ces derniers diffusant leurs modules par d'autres canaux que XCPE, le groupe estime que cette action coupera l'accès à au moins 10 millions d'appareils compromis supplémentaires.
Google précise avoir modifié son processus d'examen des fabricants après cet incident. Pour les acheteurs, l'affaire montre que du matériel certifié et bon marché peut arriver avec du code malveillant déjà installé, difficile à repérer.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
Plus d'actus de ce jour
Tout voir →
iPad : pourquoi attendre les nouveautés Apple prévues en 2027
Lenovo Smart Clock : une heure de retard au Canada
Piratage de Binance : le FBI accuse la Corée du Nord de TraderTraitor
Gallium Defense lève 7,1 M€ pour un radar antidrone à bas coût
Plus dans: Sécurité
Tout voir →
Jasper Sleet : un groupe nord-coréen utilise l'IA pour de faux candidats

Applications d'alerte piratées en Russie et en Ukraine : fausses alertes

LLMjacking : des pirates facturent plus de 100 000 $ par jour
