Fuite de données KARTE : Morisawa, mineo et hôtels touchés
La plateforme marketing japonaise KARTE a été piratée le 13 novembre. Des données clients de Morisawa ou mineo ont fuité, ainsi que des clés d'accès à d'autres services.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
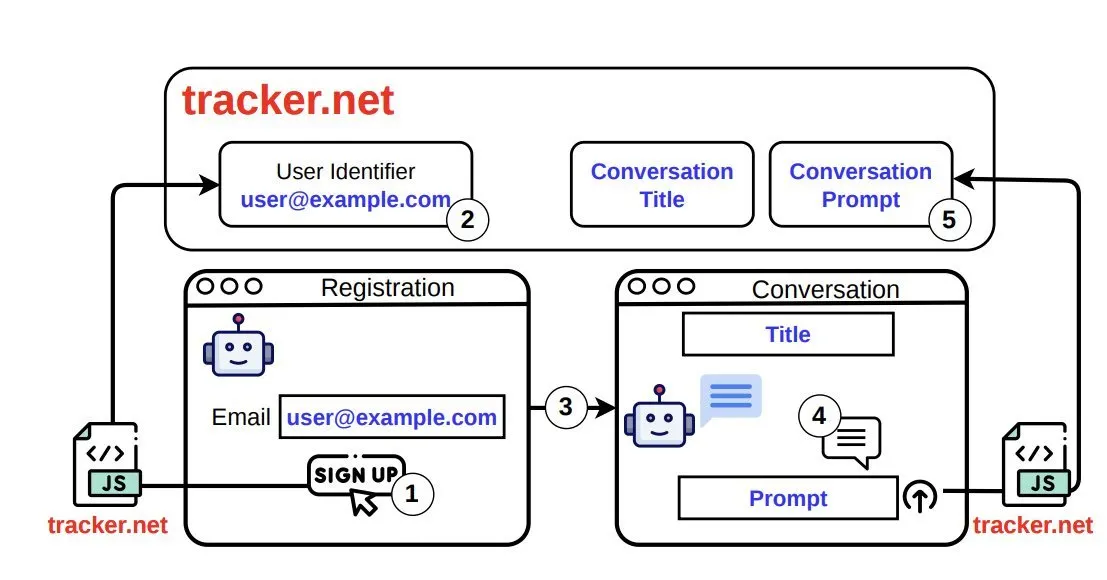
La fuite de données KARTE touche un nombre croissant d'entreprises japonaises. KARTE est une plateforme marketing éditée par Plaid. Une attaque, le 13 novembre, a exposé des données clients stockées par ses entreprises utilisatrices, ainsi que les clés secrètes qui relient KARTE à d'autres services.
Plaid a indiqué le 16 novembre que les pirates avaient exploité une faille de ses serveurs pour dérober des identifiants d'accès aux systèmes et aux bases de données. Des données ont été lues, et ces identifiants ont servi à prendre le contrôle d'un compte de l'entreprise puis à entrer dans la console d'administration. Plaid a détecté l'intrusion le matin du 13 novembre, révoqué les identifiants volés et coupé tous les services KARTE à partir du début d'après-midi. Le confinement était achevé vers 15 h 23. Le service reste à l'arrêt, sans date de reprise.
Qu'est-ce que KARTE ?
KARTE analyse le comportement des visiteurs de sites et d'applications pour que les entreprises leur envoient des e-mails ou des messages LINE adaptés. Selon la société, plus de 650 entreprises l'utilisaient en mai 2024, et il analyse plus de 1,2 milliard d'utilisateurs mensuels (septembre 2026).
Qui est touché par la fuite KARTE ?
Les clients publient leurs propres chiffres. Hankyu Hanshin Hotels évoque jusqu'à 331 586 fiches de membres : noms, âges, adresses, numéros de téléphone et e-mails. Chez Morisawa, 23 957 acheteurs du service Morisawa Fonts sont concernés : noms, e-mails et identifiants. Optage (e-mails des utilisateurs de mineo), Bellface (noms et e-mails de bellSalesAI) et World (une partie des données de membres de sa boutique en ligne) parlent de fuites possibles et sont encore en train de compter.
Des identifiants comme les clés secrètes et jetons d'accès ont aussi fuité. KARTE se connecte à Salesforce, LINE ou Google Ads : une clé volée pourrait permettre d'y écrire des données indésirables ou d'en extraire. Plaid demande aux clients concernés d'invalider ces identifiants. Le nombre d'entreprises touchées est encore à l'étude.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
Crack, l'appli de chat IA de Wrtn, passe à 18+ sur iOS
Piratage de Coinone : pourquoi les adresses de portefeuille inquiètent
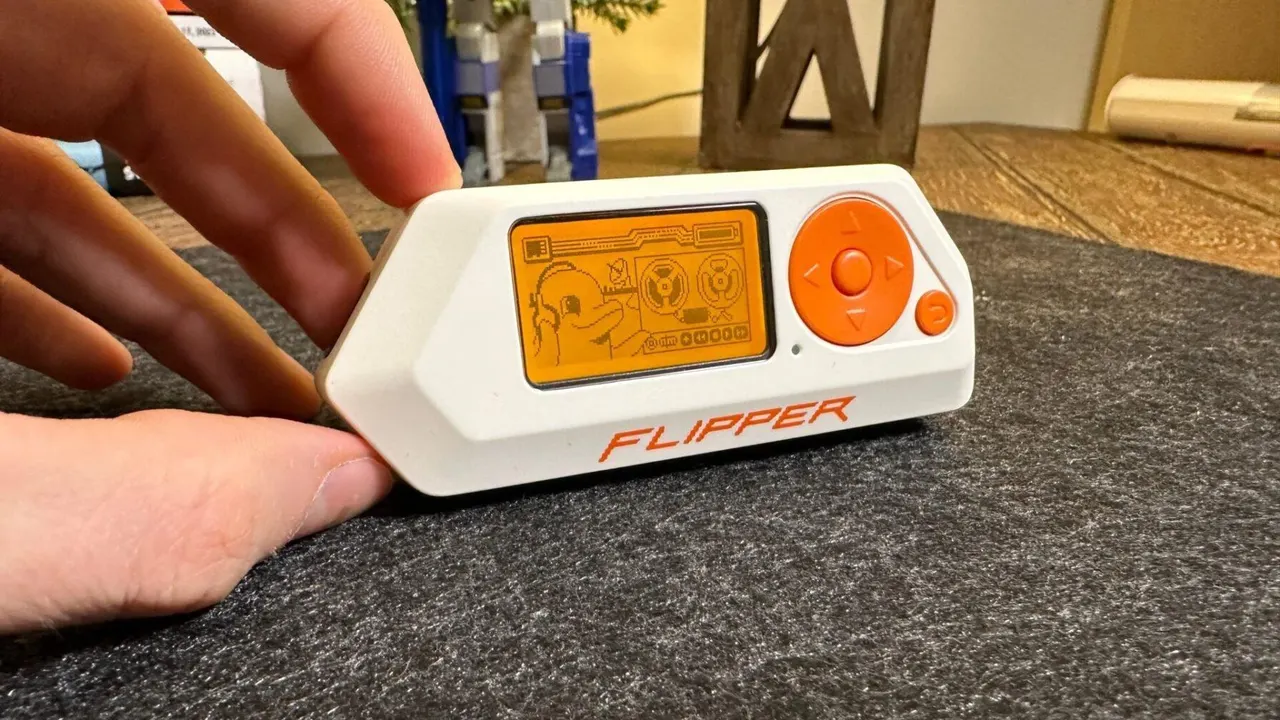
Flipper Zero : des patchs pour voler des voitures à 1 000 $