Faille PHP critique : Uma Musume et eplus à l'arrêt, encore
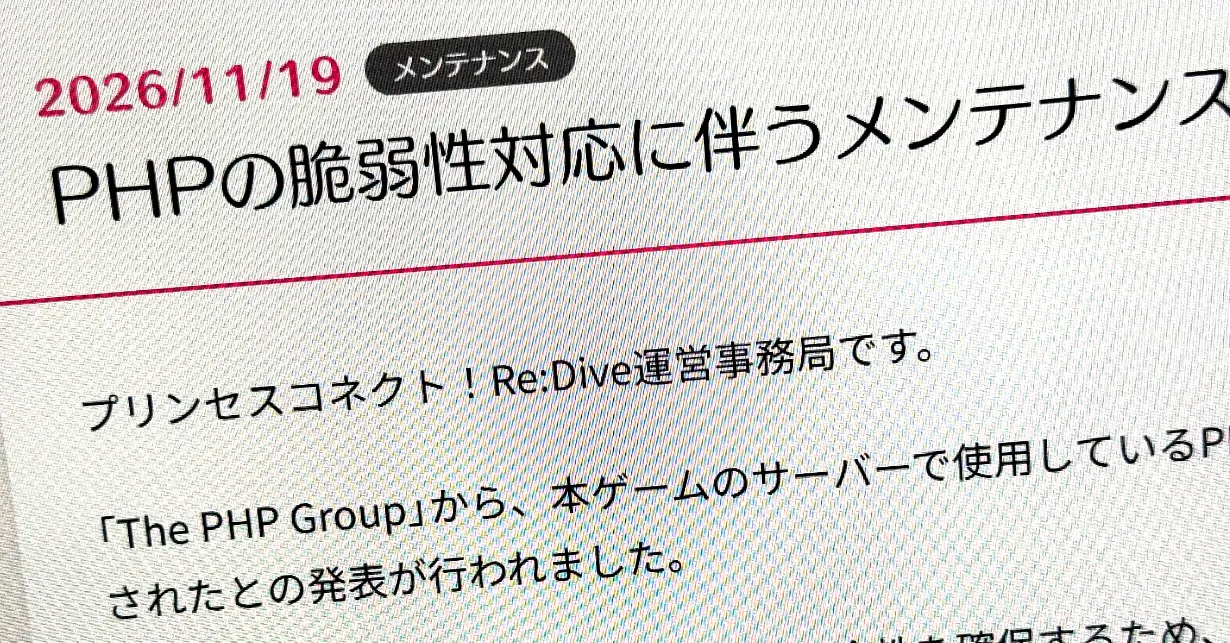
Une nouvelle faille critique de PHP a plongé jeux japonais, billetterie en ligne et ministère des Finances en maintenance d'urgence, pour la deuxième fois depuis octobre.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
Nouveau correctif de sécurité PHP, nouvelle nuit de services japonais à l'arrêt. Après la publication, le 19 novembre (heure du Japon), d'un correctif visant une vulnérabilité jugée « critique », plusieurs grands acteurs ont coupé leurs services pour une maintenance d'urgence.
L'équipe de PHP avait annoncé cette version de sécurité le 18 novembre, dans le cadre de son rythme de publication toutes les quatre semaines. Les versions corrigées sont sorties à partir de 23 h environ le 19, avec un appel à mettre à jour. La faille critique touche toutes les versions prises en charge, mais son exploitation exige un réglage non standard ou une configuration inhabituelle.
Quels services ont été coupés à cause de la faille PHP ?
On compte les jeux Princess Connect! Re:Dive, Uma Musume Pretty Derby et Granblue Fantasy, ainsi que le site de billetterie eplus. Les joueurs ne pouvaient plus jouer. Chez eplus, il était impossible de télécharger ou de transférer des billets électroniques, ou de suivre des concerts en streaming. Tout était rétabli au matin du 20 novembre.
L'État a aussi été touché. Le ministère japonais des Finances a désactivé dès 22 h 30 le 19 novembre certaines fonctions de son site, dont le formulaire d'avis et de demandes et un simulateur d'intérêts sur les obligations d'État pour particuliers. Aucune date de retour n'est fixée.
Pourquoi cela se reproduit-il ?
Tout a commencé en octobre avec « PHP2Shell », une faille critique corrigée le 21 octobre. Elle permettait d'exécuter du code à distance sans authentification, et du code d'attaque circulait avant même le correctif. Depuis, beaucoup d'exploitants préfèrent suspendre leur service le temps de la mise à jour plutôt que de rester exposés.
La faille de ce mois-ci est moins grave, et sa portée plus limitée que celle de PHP2Shell. Beaucoup d'entreprises ont tout de même choisi la prudence.
Si vous gérez un site en PHP, la consigne est simple : passez à la version corrigée.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
Suneung : la Corée du Sud traque la triche à l'IA après l'examen

GSS au Japon : le partage de fichiers de l'État accessible depuis juillet
Iwo Jima : l'éruption a créé une terre qui rejoint l'île