AU Small Finance Bank enquête sur une fuite de données Salesforce
AU Small Finance Bank enquête sur une possible fuite sur une plateforme hébergée par Salesforce, tandis qu'un accès administrateur à Vijay Sales serait vendu 25 000 dollars.

AU Small Finance Bank (AU SFB) indique enquêter sur une possible fuite de données touchant une plateforme logicielle hébergée par Salesforce, qui contient des informations limitées sur ses clients de prêts automobiles. La banque, basée à Jaipur, affirme que ses propres systèmes ne sont pas affectés et que tous ses services fonctionnent normalement.
L'enquête fait suite à une publication du compte de suivi Hackmanac sur X. Un groupe se faisant appeler ScarlettGroup affirme avoir piraté les données de l'établissement et menace de les publier. Il évoque des dossiers KYC, des données PAN et Aadhaar, des rapports de crédit, des relevés bancaires, des demandes de prêt, des contrats signés et des documents d'assurance, ainsi que des données CRM, des informations sur les employés et des journaux d'audit. Ces affirmations n'ont pas été vérifiées de manière indépendante.
La banque n'a pas précisé si la plateforme Salesforce est la source des données revendiquées, ni combien de clients pourraient être concernés. AU SFB s'était associée à Salesforce en 2024 pour numériser l'intégration des clients de prêts automobiles. Des clients de Salesforce ont déjà été visés par de l'ingénierie sociale, notamment un hameçonnage vocal poussant des employés à connecter des applications malveillantes à leurs comptes. Aucune preuve vérifiée ne relie toutefois l'incident d'AU SFB à ces campagnes ni ne montre une compromission de la plateforme centrale de Salesforce.
L'offre visant Vijay Sales
Par ailleurs, un acteur sous le pseudonyme « shinymontanna » prétend vendre pour 25 000 dollars un accès super administrateur aux systèmes du distributeur d'électronique Vijay Sales, selon une publication du compte DarkWeb Informer. L'annonce évoque plus de 3 millions de commandes, des données sur 15 000 employés et des factures concernant environ 1,4 lakh (140 000) fournisseurs, avec des droits de consultation, de modification et d'export. Des captures d'écran circulent, mais l'étendue de l'accès et d'une éventuelle extraction restent non confirmées. Vijay Sales n'a pas répondu.
Un contexte chargé
La SBI a récemment signalé l'exposition de 3 897 fiches clients sur le dark web. Quant à eMudhra, elle abandonne son activité mondiale de certificats SSL/TLS après qu'un chercheur a pu récupérer les clés privées de huit autorités de certification intermédiaires. L'entreprise affirme les avoir toutes révoquées, n'avoir émis aucun certificat et n'avoir subi aucune violation de données.
Plus d'actus de ce jour
Tout voir →
Chey Tae-won (SK) déjeune avec Sam Altman d'OpenAI à Séoul
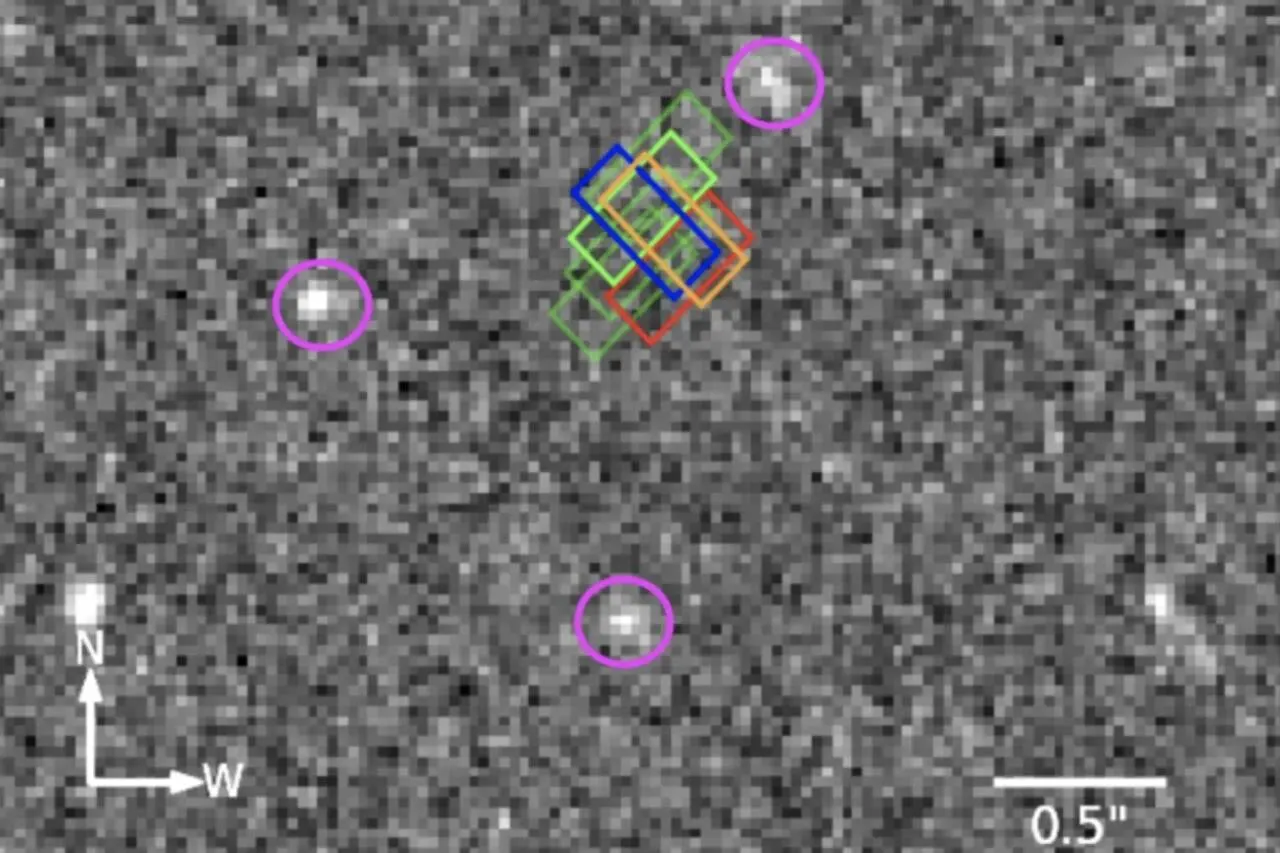
Webb détecte une raie d'émission mystérieuse dans un ciel vide
Starfall : le labo de l'US Air Force teste la livraison par l'espace
RheEnergise : une STEP sans montagne grâce à un fluide 2,5 fois plus dense
Plus dans: Sécurité
Tout voir →
MAX : la Russie envisage de bloquer toutes les cartes SIM fraudeuses

L'Espagne en tête des systèmes solaires exposés sur Internet

Android : le « SMS of Death » plante la téléphonie sans un clic
