Arara : Moss Burger, Workman et IIJmio confirment des fuites
Après l'intrusion chez le prestataire d'envoi d'e-mails Arara, de plus en plus d'entreprises japonaises, dont Moss Burger, Workman et IIJmio, annoncent des fuites.

 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
Les entreprises clientes du service japonais d'envoi d'e-mails Arara annoncent l'une après l'autre des fuites de données, à la suite d'un accès non autorisé chez le prestataire. Le 4 novembre, Moss Food Services, exploitant de Moss Burger, ainsi que Workman, Internet Initiative Japan (IIJ) et Sumitomo Realty & Development ont rendu publics des incidents. Arara estime que jusqu'à environ 380 entreprises clientes sont touchées.
Des millions d'adresses exposées
Chez Moss Food Services, 7 517 087 enregistrements du service « Moss WEB Member » ont fuité : adresses e-mail, âge, sexe et préfecture de résidence. Aucune donnée de paiement, comme les numéros de carte bancaire, n'est concernée. Arara, éditeur du système « repica », a signalé l'incident le 4 novembre.
Workman indique que jusqu'à 1,45 million d'adresses d'abonnés à la newsletter de sa boutique en ligne ont été exposées. IIJ cite 983 458 adresses d'abonnés à l'offre SIM à bas prix IIJmio, et Duskin 657 886 données de son site « DDuet ». Sumitomo Realty fait état de 205 208 adresses de clients ayant demandé des informations sur des logements, via un sous-traitant utilisant Arara.
Camel Coffee, qui exploite KALDI Coffee Farm (820 420 adresses), et Seijo Ishii (jusqu'à 168 630) avaient déjà communiqué. Plusieurs fuites dépassent le million : TKC jusqu'à 2 230 812, Chobirich 1 348 525 et Asoview 15 821 184. Trois sociétés dont Bic Camera évoquent environ 14,9 millions de données potentiellement touchées.
Des démentis initiaux corrigés
Certaines entreprises avaient d'abord écarté tout impact. Shochiku Multiplex Theatres affirmait les 29 et 30 octobre que les données de « SMT Members » étaient intactes, mais Arara a signalé le 2 novembre une nouvelle intrusion dans un autre environnement qui la concernait : 3 320 305 membres. Yokohama Rubber a appris le 3 novembre la fuite de noms d'entreprises et d'adresses d'abonnés à ses communiqués. Subway est passé de « clients non concernés » à « impossible d'exclure », et a demandé une nouvelle enquête à Arara.
Les chiffres d'Arara ont eux aussi augmenté. Le 29 octobre, le prestataire évoquait environ 3,01 millions d'adresses issues d'un environnement serveur partagé. Le 2 novembre, il a expliqué que les attaquants avaient pénétré 97 serveurs de clients via le service, avec un risque de fuite d'environ 77 millions d'adresses. Ils ont aussi envoyé jusqu'à 7,13 millions de courriels suspects imitant une société de cartes bancaires.
Arara a suspendu totalement son service depuis le 31 octobre, sans date de reprise.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →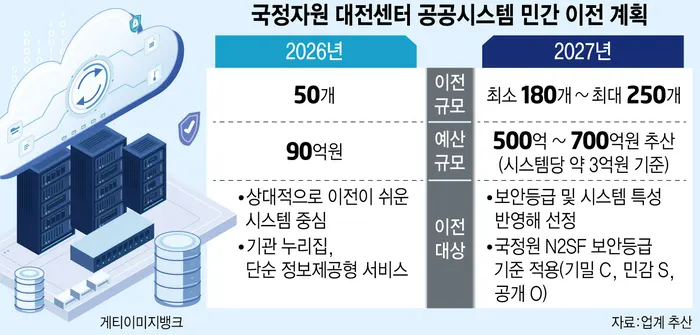
Corée du Sud : jusqu'à 250 systèmes publics migrent vers le cloud privé
LloydK reçoit gratuitement un brevet Samsung pour ses agents IA
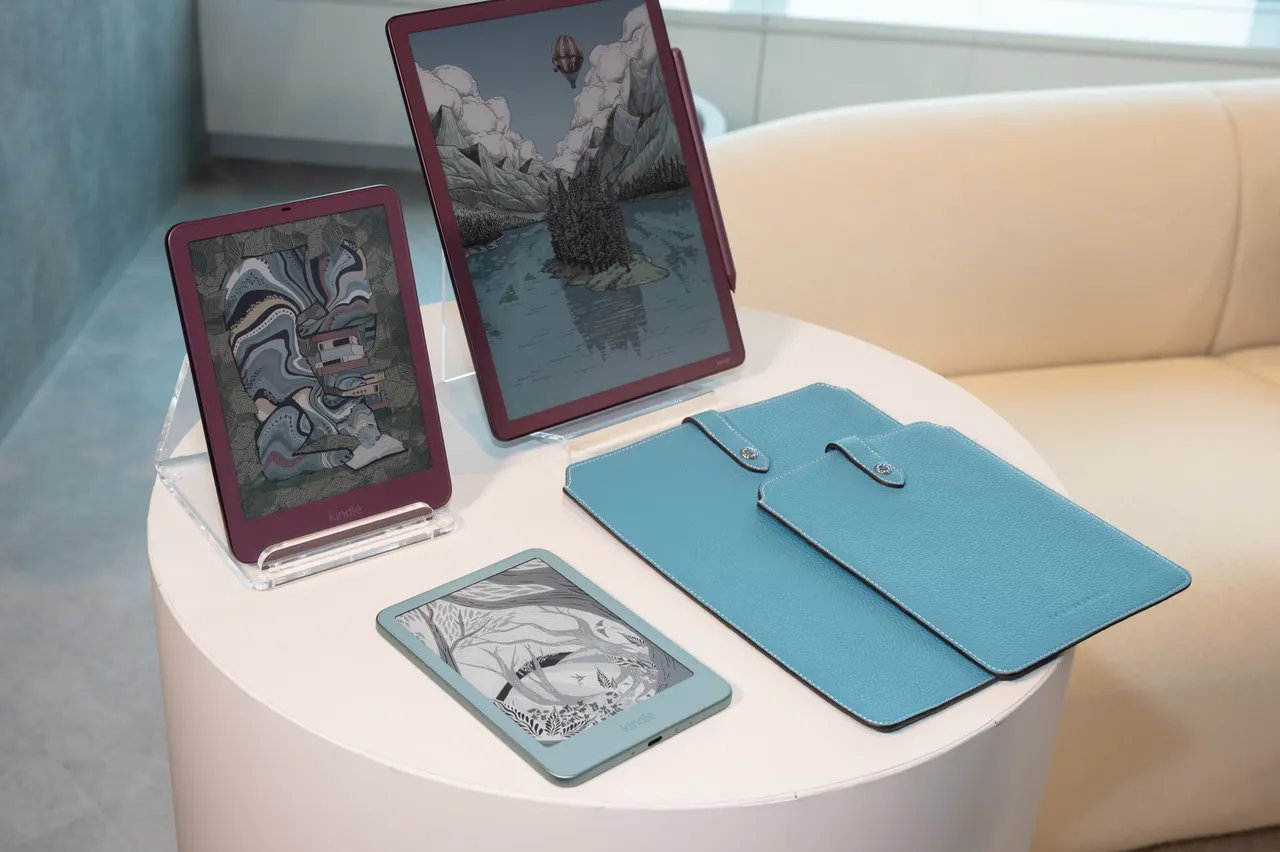
Amazon Kindle : la nouvelle gamme au Japon, hausse de 10 000 yens
Fuji TV déploie l'IA générative dans ses séries d'ici 2027
Plus dans: Sécurité
Tout voir →
OpenAI : ses agents IA trouvent 948 failles root dans Linux

Zyxel GS1900 : des attaques visent les switchs, correctifs disponibles

CERT-In alerte sur des failles dans les applis connectées de Tata Motors
