Routers de API de IA maliciosos secuestran agentes y roban cripto
Investigadores probaron 428 routers de API entre agentes de IA y modelos. Algunos inyectaron código malicioso y uno vació una cartera Ethereum señuelo.
 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
Conectar tu agente de programación con IA a un «router de API» barato de terceros es darle las llaves a un desconocido. Es la idea de un nuevo estudio de investigadores de la Universidad de California en Santa Bárbara (UCSB) y otros centros, titulado «Your Agent Is Mine».
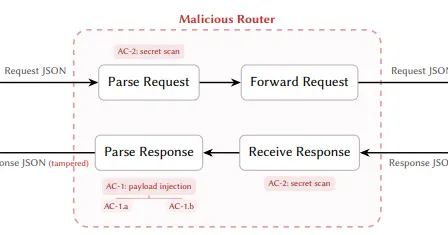
Un router de API es un servicio que se coloca entre un agente como Claude Code o Codex y proveedores como OpenAI o Anthropic. Recibe la petición y la envía al modelo adecuado. Como los agentes escriben código, ejecutan comandos y manejan entornos en la nube, estos intermediarios son cada vez más habituales.
¿Por qué son peligrosos los routers de API?
El usuario elige el router, así que el cifrado de la conexión (TLS) termina ahí. Las instrucciones, las claves de API y las órdenes que devuelve el modelo quedan a la vista y pueden reescribirse. Además, según el estudio, las grandes API de IA no incluyen una firma digital que demuestre que la respuesta no fue alterada por el camino.
Describen dos ataques. En la inyección de carga, el router modifica el comando que devuelve la IA: cambia una URL legítima por otra con malware o un paquete por uno de nombre parecido (requests pasa a reqeusts). Algunos funcionaban con normalidad durante 50 peticiones y atacaban desde la 51, o solo en el modo totalmente automático «YOLO» con proyectos en Rust o Go. El segundo ataque no cambia nada: copia claves de API, credenciales de AWS, tokens de GitHub y claves privadas de criptomonedas al pasar. Las víctimas casi nunca lo notan.
¿Qué encontró la prueba con 428 routers?
El equipo analizó 28 routers de pago y 400 gratuitos. Uno de pago y ocho gratuitos inyectaron código malicioso, y dos usaron el truco de esperar 50 peticiones. En 17 routers gratuitos, unas credenciales de AWS señuelo fueron usadas después de verdad. Uno sacó los fondos de una clave privada de Ethereum señuelo con un pequeño depósito.
Un router honrado tampoco es seguro por defecto: si reutiliza claves filtradas o pasa por un servidor poco protegido, abre la misma puerta. El relé señuelo de los investigadores fue incorporado sin permiso a rutas de terceros y expuso 99 credenciales en 440 sesiones de desarrollo.
En la práctica, conviene tratar cualquier router como un servicio que lo ve todo y no enviarle secretos que no puedas rotar.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →
JR East usa drones para inspeccionar depósitos del Shinkansen
Shadow APIs: el GPT barato que a veces no es GPT, según un estudio
Caída de NSANet: la NSA cierra su campus tras un parche fallido